
راقب سطح الهجوم لمؤسستك، بعين الخصم
طوّرت STFC منصة جشنواره، وهي نظام متكامل لإدارة سطح الهجوم الخارجي (EASM)، لتقدّم في أقل من ساعة تقريرًا يستغرق عادةً أكثر من ثلاثة أشهر وفريقًا من المختصين.
Silent Ping: وحدة التحكم الخاصة بنا لقياس الاتصال- دقيقة للإعداد
- 15
- اختبار أمني
- 500+
- مجال تغطية
- 12
- DNS
- TLS / HTTPS
- Certificate Transparency
- BGP · ASN
- RPKI
- SPF · DKIM · DMARC
- Security Headers · CSP
- CORS
- APK / XAPK
- Subdomain Discovery
- Infra Pivot
- Kill-Chain
- من الإعداد إلى أول تشغيل
- 15دقيقة
- التقييم غير النشط (Passive)
- 20دقيقة
- التقييم النشط والمعمّق
- 90دقيقة
- اختبار وفحص أمني في كل تقييم
- 500+اختبار
- مجالات التغطية، من DNS إلى تطبيقات الجوال
- 12مجالًا
- تقرير فني وإداري
- 70+صفحة
نقطتا ضعف صغيرتان وخسارة كبيرة
لا تبدو أي منهما حرجة بمفردها. مرّر لترى كيف يربطهما المهاجم في سلسلة واحدة.
نطاق بلا DMARC
نطاق المؤسسة لا ينشر أي سياسة رفض. لا تستطيع الخوادم المستقبِلة التمييز بين الرسالة الحقيقية والمزوّرة.
رسالة من «المدير التنفيذي»
يرسل المهاجم رسالة من العنوان الحقيقي للمدير التنفيذي يطلب فيها من الإدارة المالية مراجعة فاتورة عاجلة. تجتاز الرسالة أي فحص ظاهري.
نقرة واحدة على صفحة مألوفة
يفتح الرابط صفحة تبدو بريئة. وتحتها لوحة الدفع الخاصة بالشركة محمّلة في إطار غير مرئي.
النقرة تصيب مكانًا آخر
ينقر الموظف على «عرض الفاتورة». لكن النقرة تصل فعليًا إلى زر «تأكيد التحويل» في اللوحة المخفية، بجلسته النشطة نفسها.
العواقب
خرج المال من الحساب، ويُستخدم صندوق البريد نفسه للوصول إلى الضحية التالية. لم تُستخدم أي برمجية خبيثة ولم يُخترق أي خادم.
سجل DNS واحد وترويسة واحدة كانا كفيلين بكسر هذه السلسلة
تُبلّغ المنصة عن نقطتي الضعف كلتيهما في تقييم غير نشط خلال أقل من 20 دقيقة، وتبيّن كيف ترتبطان.
_dmarc → p=reject · Content-Security-Policy: frame-ancestors 'none'
ما تراه مؤسستك في المنصة
الصور التالية من الواجهة الحقيقية لمنصة جشنواره.
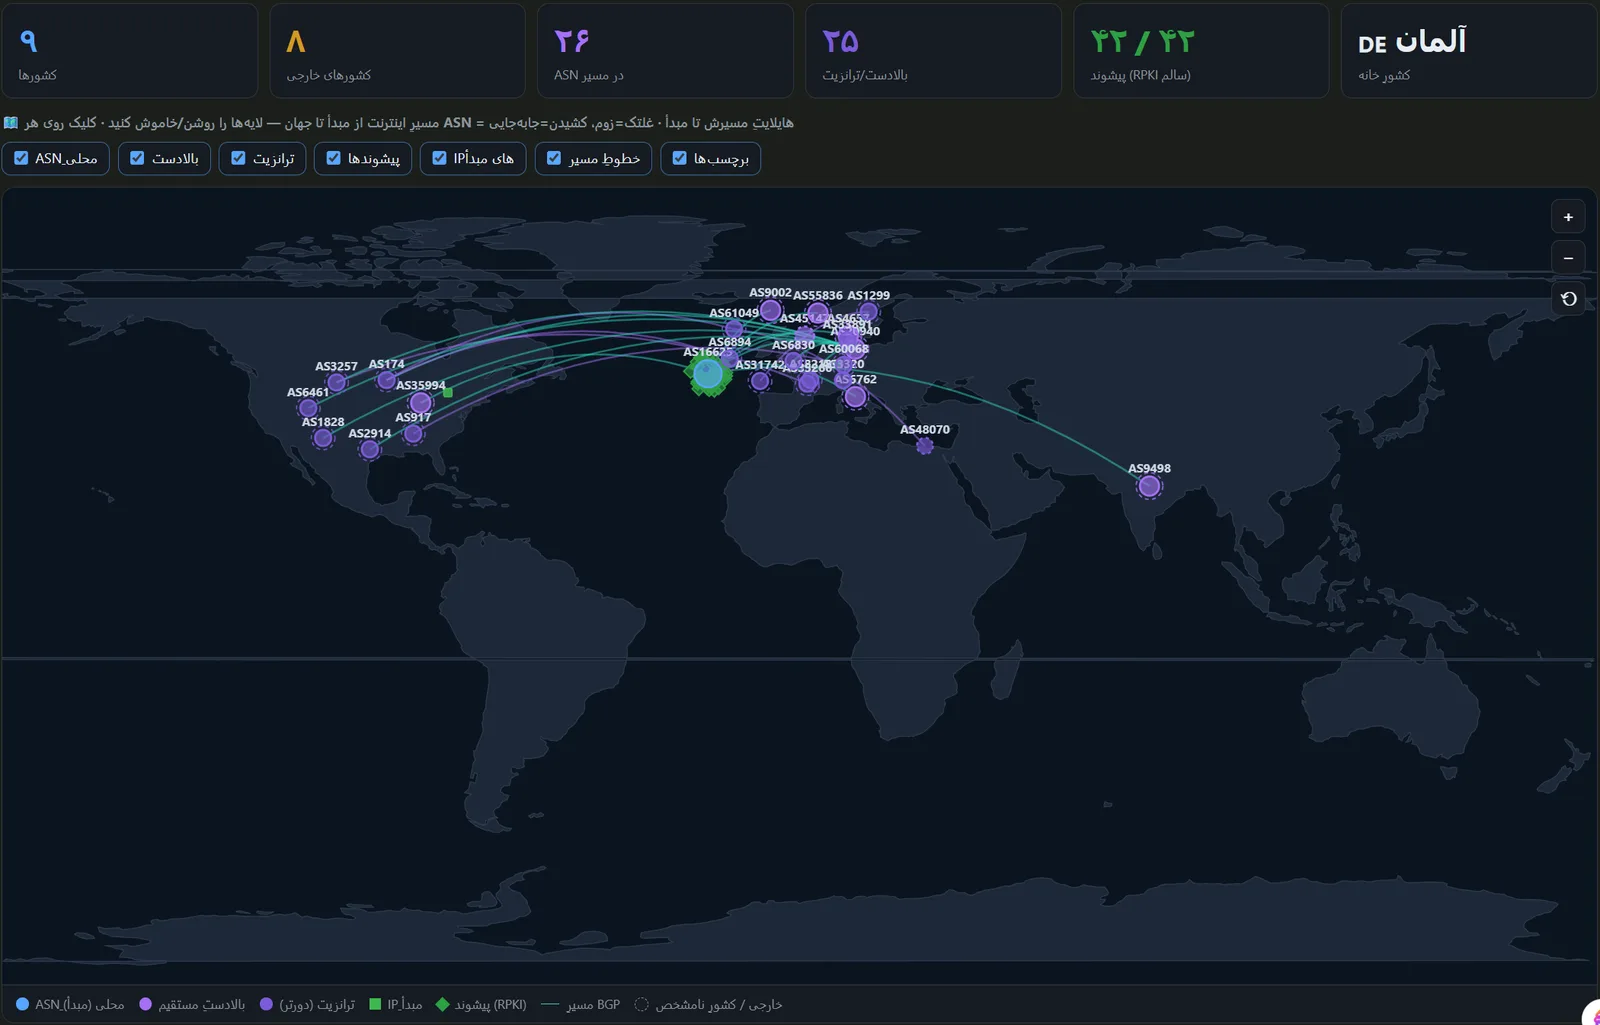
الخريطة العالمية لسطح الهجوم
مسارات الشبكة بين الإنترنت وأصولك، مع المزوّدين الأعلى والعبور وحالة RPKI.
مخطط علاقات الأصول
كل نطاق وعنوان IP وبادئة شبكة وASN ومزوّد في عرض واحد، مع الروابط بينها.
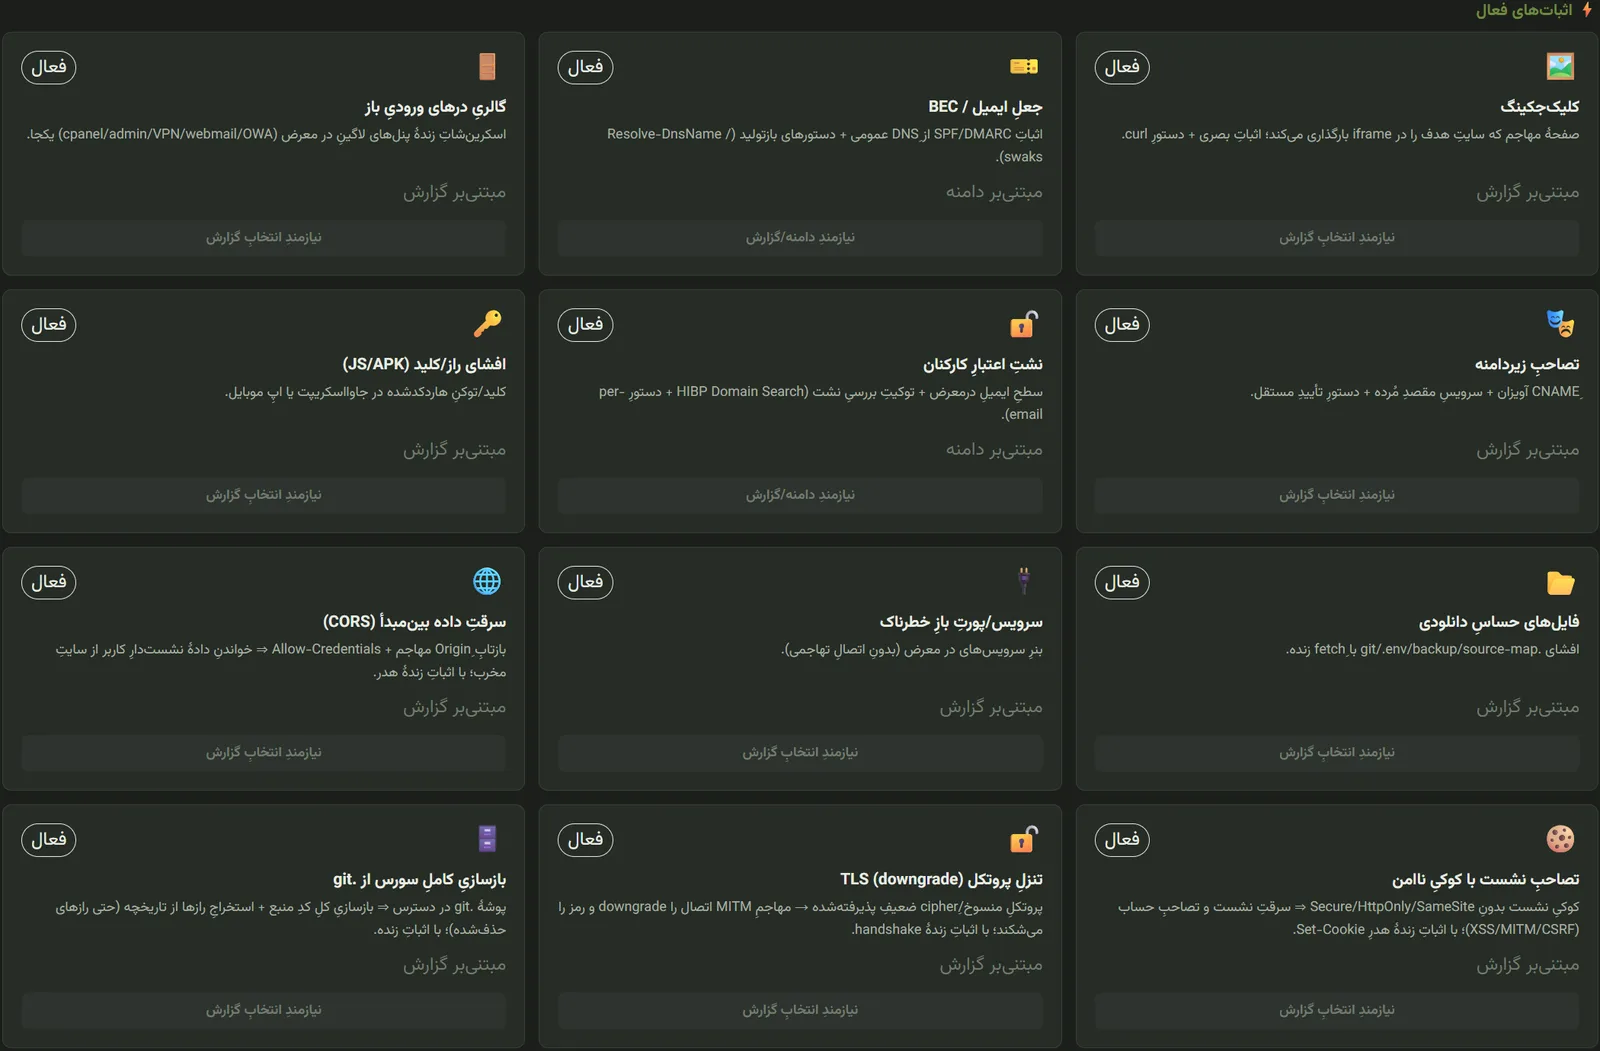
مركز إثبات الهجمات
كل نقطة ضعف يرافقها إثبات آمن قابل لإعادة الإنتاج يستطيع فريقك تنفيذه.
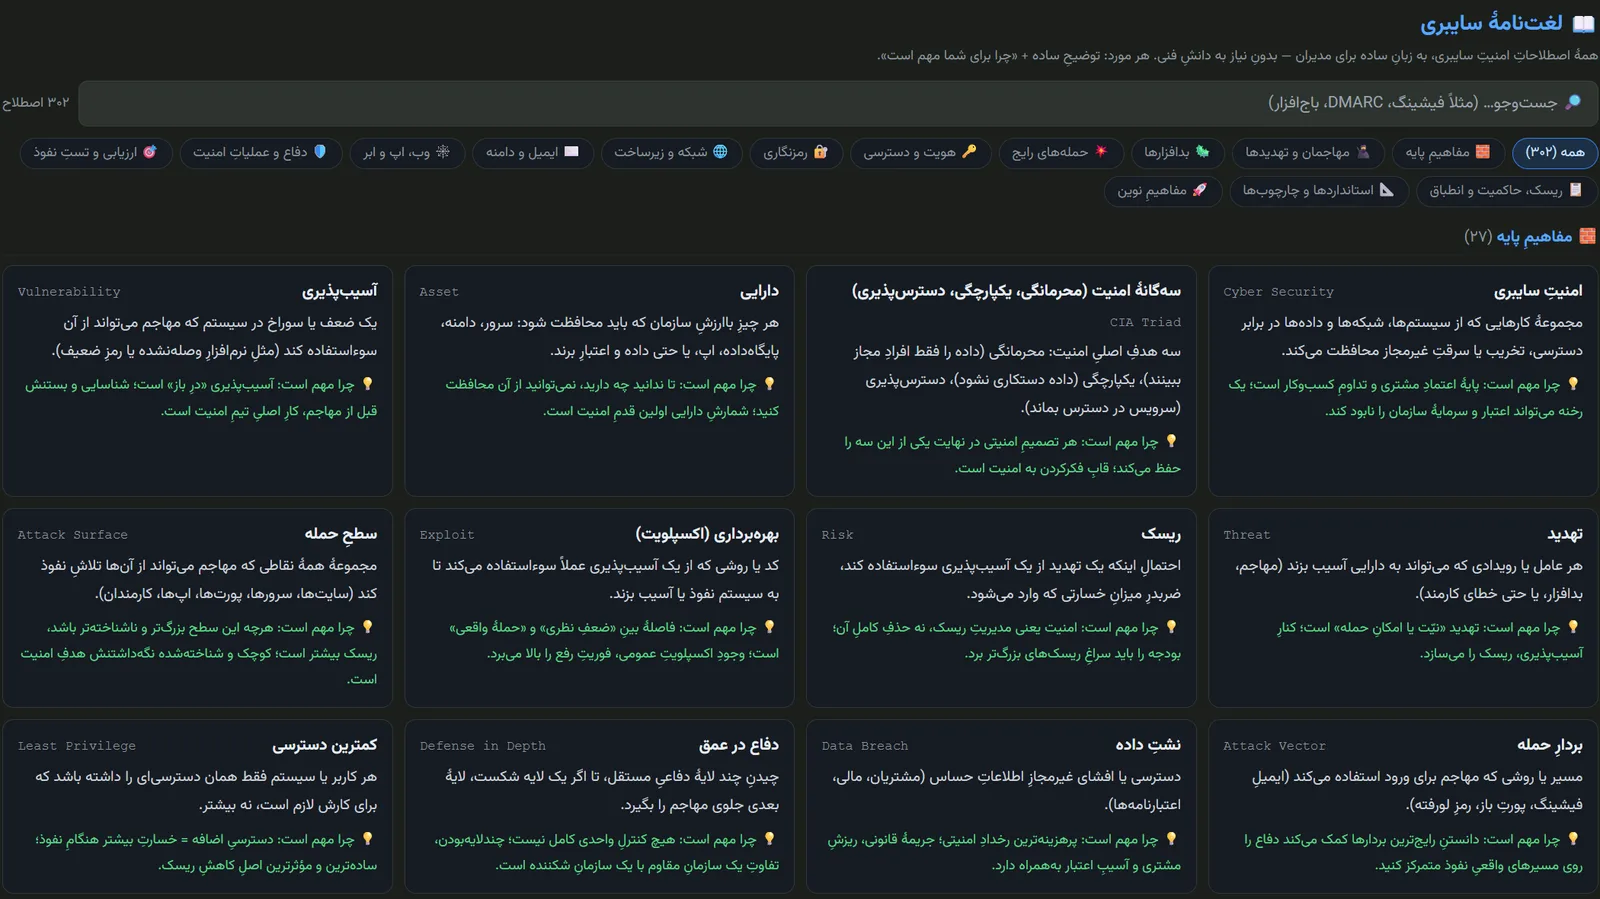
معجم الأمن السيبراني
أكثر من 300 مصطلح أمني بلغة مبسّطة، للمديرين وأصحاب القرار.
من التقييم إلى تطوير منصات الأمن
إلى جانب تشغيل منصته المتكاملة، يتولّى فريق STFC تصميم حلول أمنية مخصّصة وتنفيذها.
إدارة سطح الهجوم الخارجي (EASM)
اكتشاف مستمر لأصول مؤسستك المكشوفة على الإنترنت، المعروفة والمنسية والظلّية، ومتابعة تغيّرها مع الزمن.
- خريطة كاملة للنطاقات والنطاقات الفرعية وعناوين IP
- تحديد الأصول المنسية وتقنية المعلومات الظلّية
- تنبيهات عند تغيّر سطح الهجوم
اختبار الاختراق وتقييم الثغرات
تقييم أمني للويب والشبكة والبنية التحتية يجمع بين الاختبارات الآلية والتحقق على يد الخبراء، من دون ادعاءات غير مثبتة.
تصميم منصات الأمن وتطويرها
أنظمة مخصّصة للمراقبة والتقييم وإدارة الأمن للمؤسسات والبنى التحتية الحيوية.
تحليل البنية التحتية والتوجيه
دراسة بيانات BGP وحالة RPKI وعلاقة الأصول بمزوّدي الشبكة لكشف الاعتماديات ومواضع تركّز المخاطر.
تحليل سلاسل الهجوم والمحاكاة
دمج نقاط ضعف منفصلة في سيناريوهات واقعية للخصم تُظهر الخطر التراكمي على الأعمال.
تحليل أمن تطبيقات الجوال
فحص ساكن لحزم APK/XAPK لكشف المفاتيح المكشوفة وأخطاء الإعداد والسلوكيات عالية الخطورة.
تقييم مستقل للمتعاقدين
قياس الوضع الأمني لمورّدي تقنية المعلومات والمتعاقدين بمعزل عن التقارير التي يقدّمونها بأنفسهم.
الاستشارات والنشر التقني
مرافقة فرقك التقنية من التقييم الأول حتى المعالجة والتشغيل المستقر.
من اكتشاف الأصول إلى التقرير النهائي، مسار واحد متصل
تنفّذ المنصة، ضمن سير عمل آلي واحد، مراحل تتوزع عادةً بين عدة فرق وأدوات.
- 01
اكتشاف الأصول
النطاقات والنطاقات الفرعية وعناوين IP وASN واللوحات والخدمات المكشوفة على الإنترنت.
- 02
جمع الأدلة
اختبارات متوازية على طبقات DNS وTLS والويب والبريد والشبكة.
- 03
التحليل والربط
دمج النتائج وإزالة التكرار وفصل الأدلة المؤكدة عن الفرضيات.
- 04
ترتيب أولويات المخاطر
تصنيف نقاط الضعف بحسب الخطورة وقابلية الاستغلال والأثر المحتمل.
- 05
تقرير متعدد المستويات
مخرجات إدارية وفنية مع أدلة قابلة لإعادة الإنتاج وحلول للمعالجة.
- 06
المراقبة المستمرة
تقييمات دورية تتابع تغيّر سطح الهجوم مع الزمن.
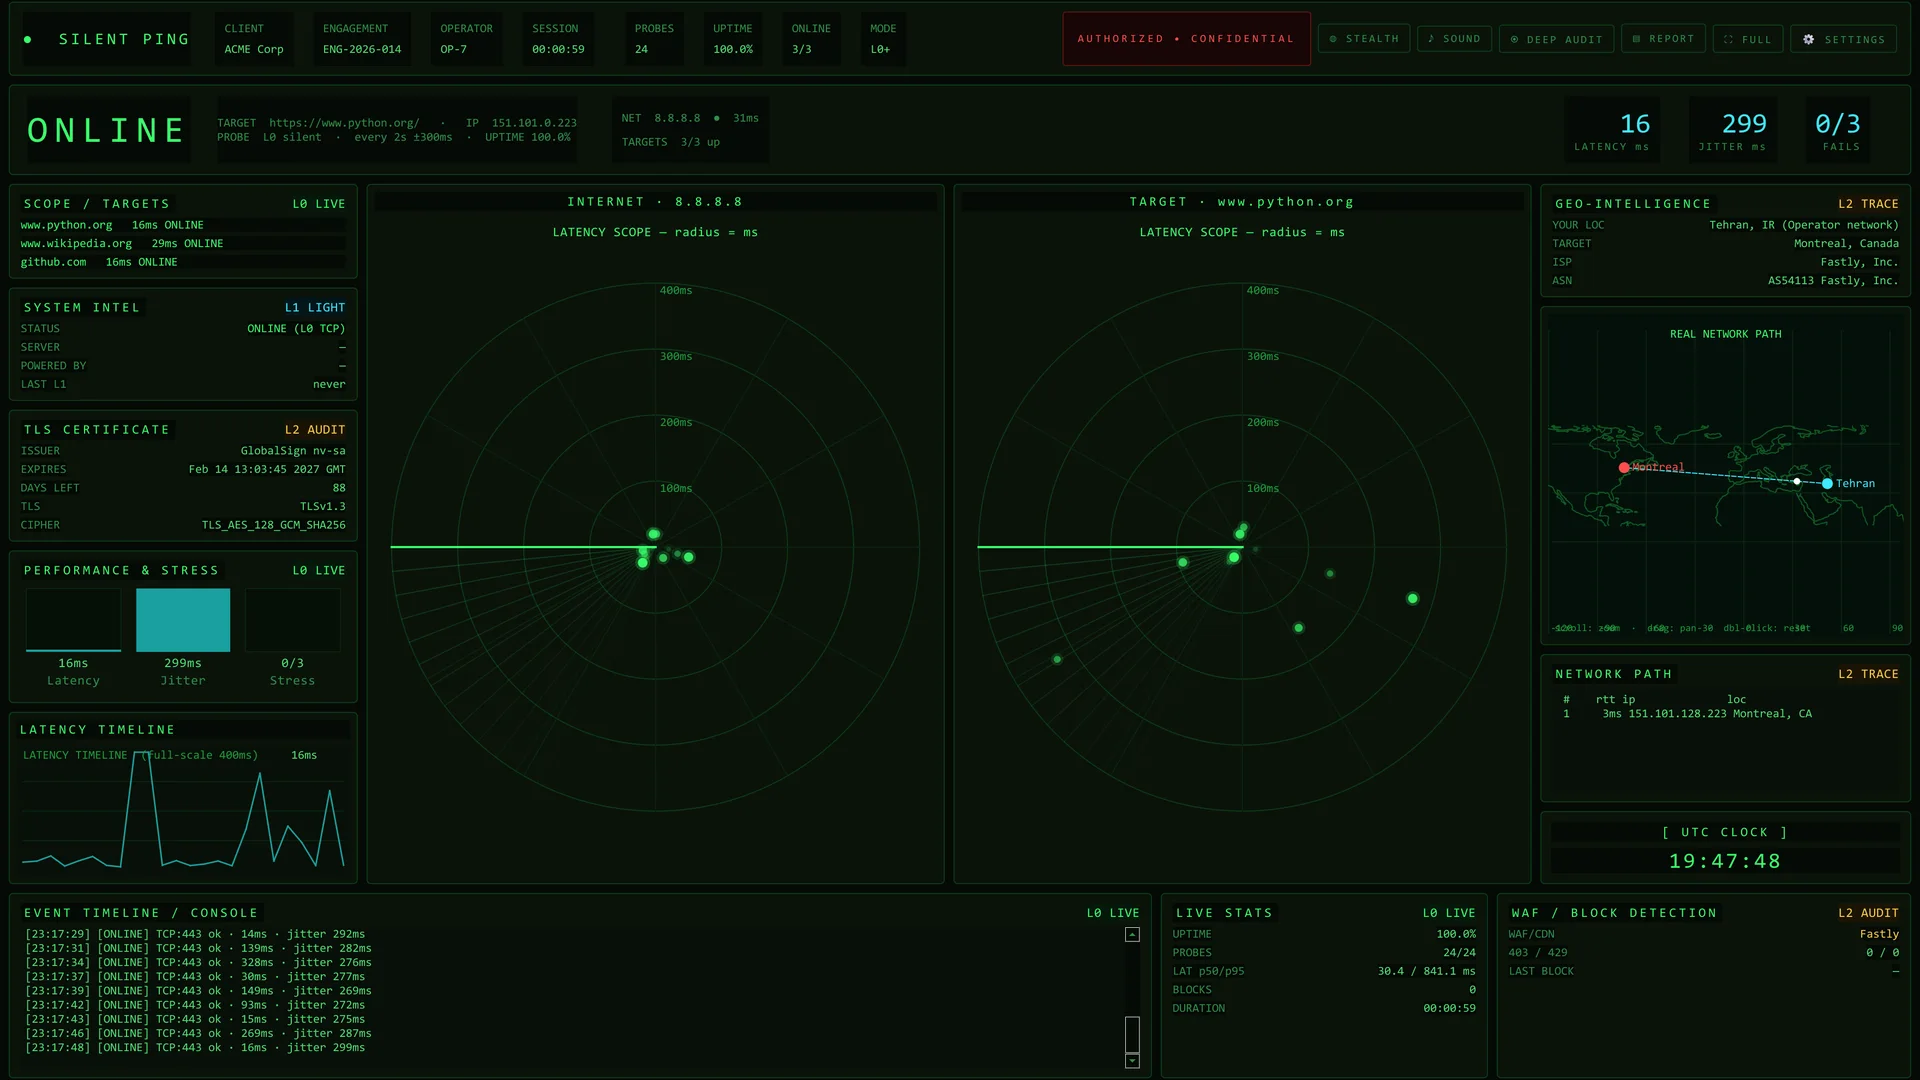
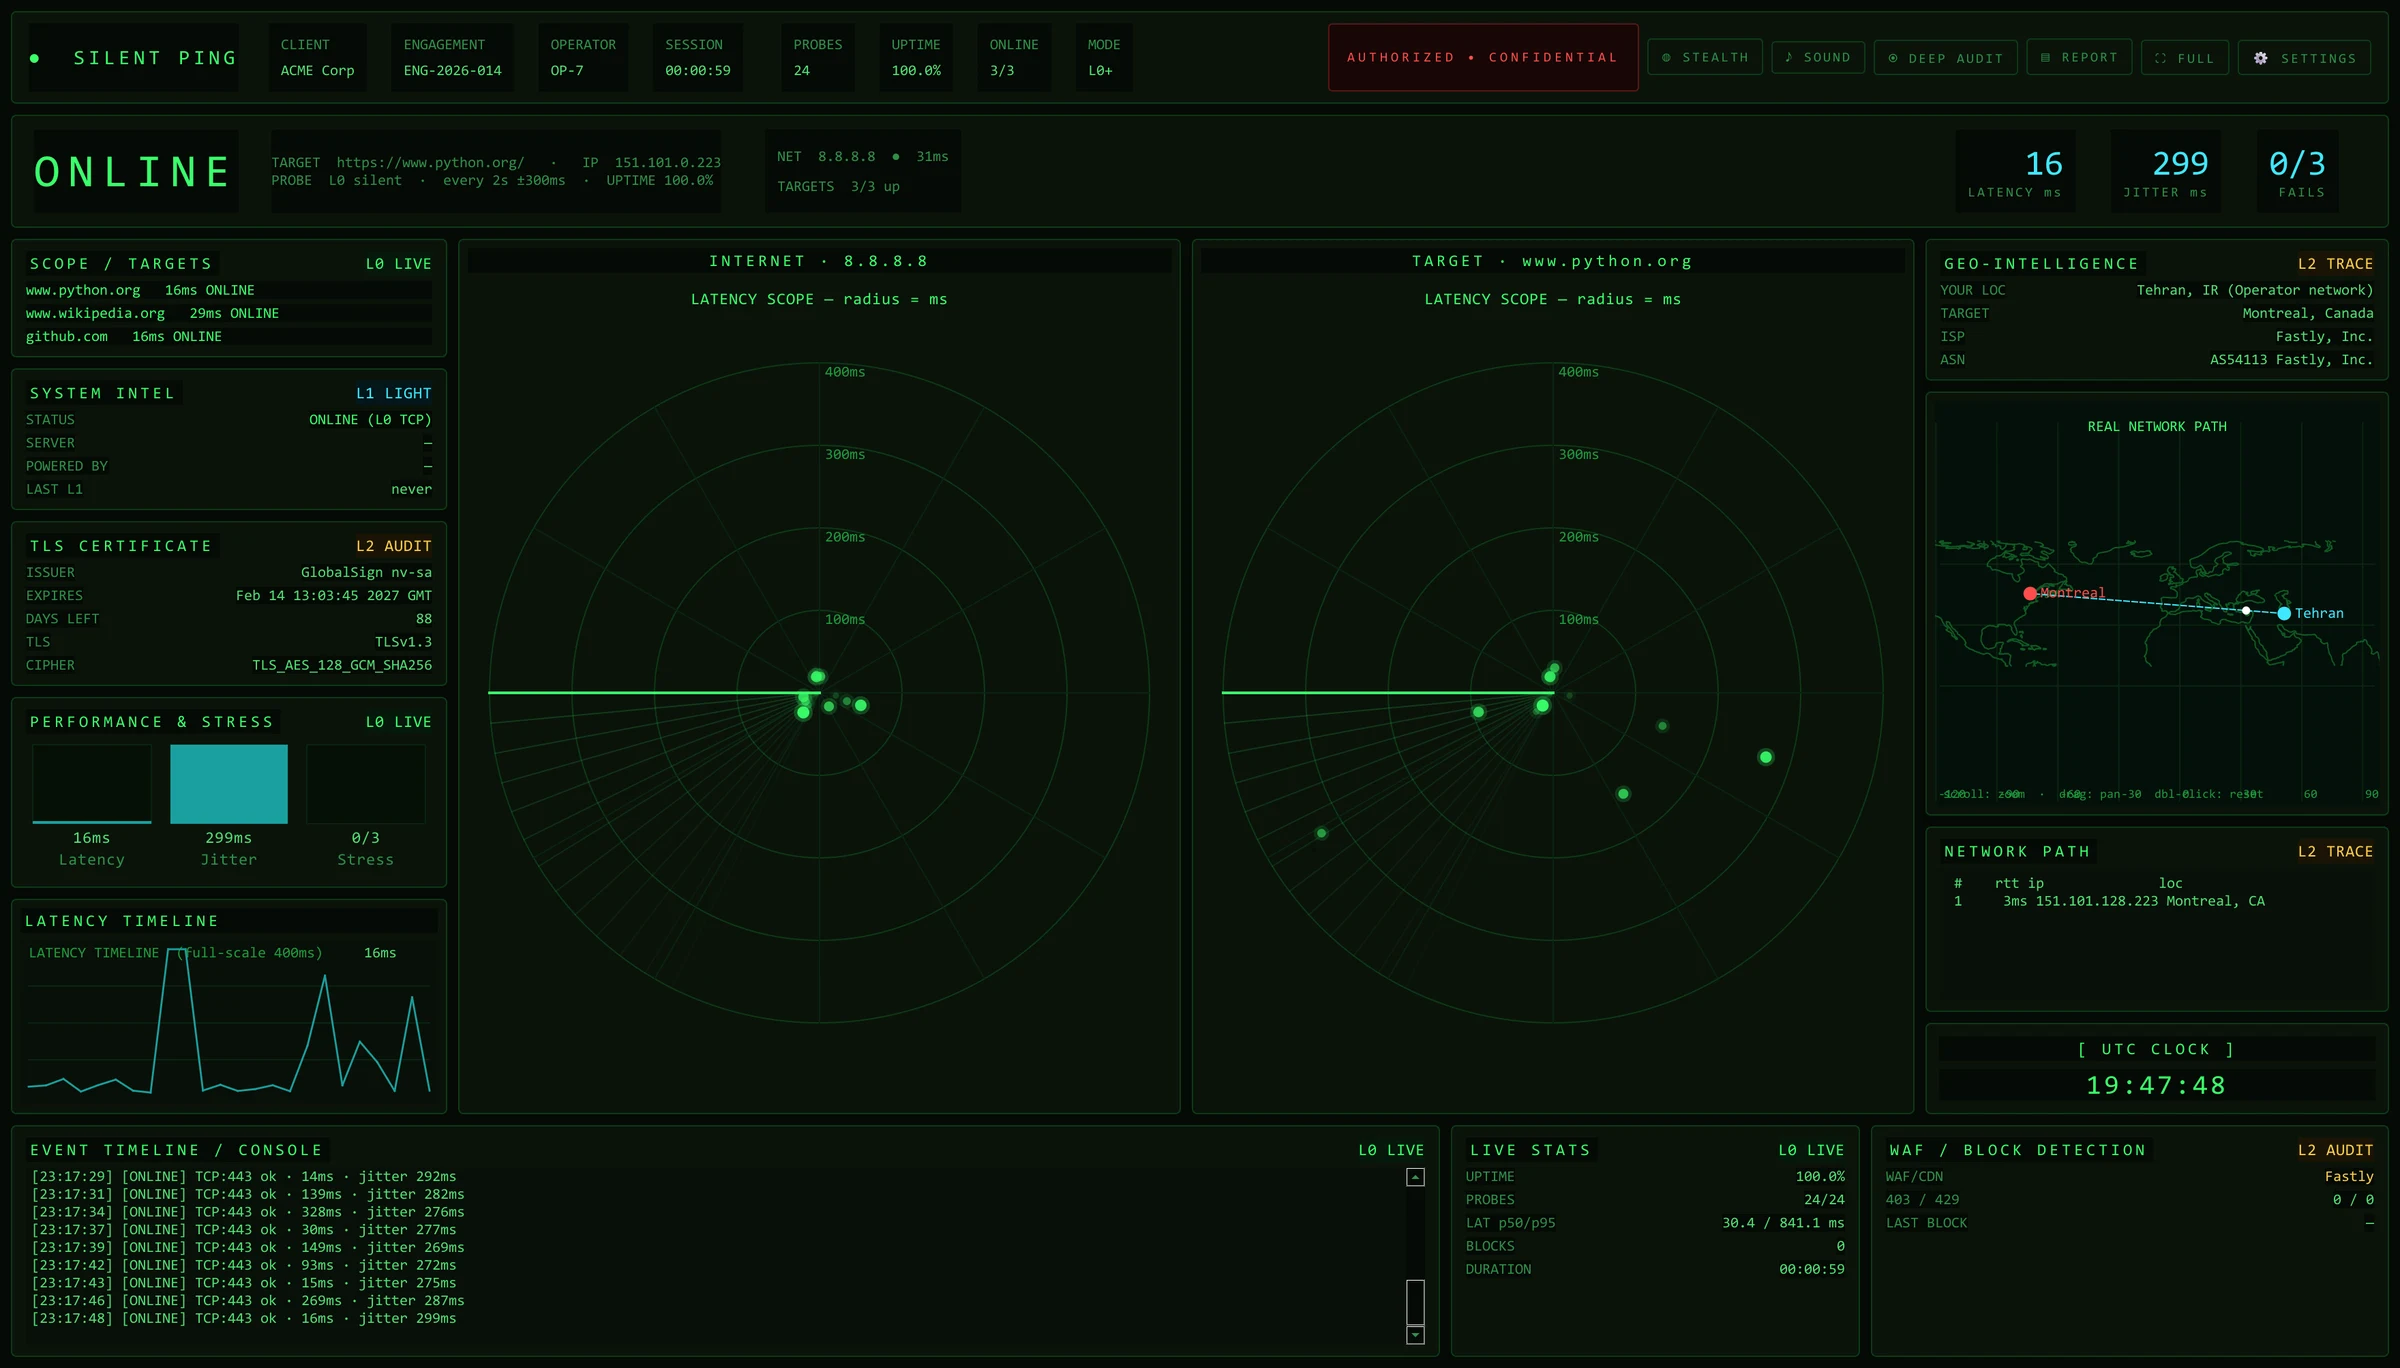
Silent Ping: اعرف هل العطل عندك أم عندهم
وحدة تحكم كتبناها بأنفسنا بدل ping في ويندوز. تعرض اتصالك بالإنترنت واتصالك بالهدف على رادارين، وكل فحص هو مصافحة TCP هادئة واحدة.
- رادارا: إنترنتك والهدف
- بلا طلبات ولا حمولة بيانات
- تدقيق TLS وWAF والمسار الحقيقي على خريطة
انظر إلى بنيتك التحتية بعين الخصم
STFC · EASM Platform
ما كان يستغرق شهورًا يُنفَّذ الآن في دقائق
التقييم التقليدي لسطح الهجوم بطيء ومكلف بسبب تشتّت الأدوات وكثرة المتعاقدين. المنصة تلغي هذه الفجوة.
أكثر من 3 أشهر
مختصون متعددون وأدوات منفصلة ودمج يدوي للنتائج وإعداد للتقرير، بتكلفة خبرة عالية ومع خطر فقدان الروابط بين النتائج المتفرقة.
90 دقيقة
من أول تشغيل إلى تقرير متعدد المستويات: أدلة مؤكدة وترتيب لأولويات المخاطر وخريطة لعلاقات الأصول، في عملية متكاملة لا تعتمد على فريق كبير.
الرقابة على مراقبي الأمن السيبراني
الشركات والمتعاقدون المسؤولون عن حماية البنية التحتية أو تقديم خدمات تقنية المعلومات للجهات الحساسة قد يكونون هم أنفسهم عرضة لأخطاء الإعداد والثغرات الأمنية. تتيح المنصة تقييمًا مستقلًا لا يعتمد على تقارير المتعاقد نفسه. رصد نقطة ضعف ليس دليلًا بحد ذاته على الاختراق، لكنه إشارة مبكرة للتحقق المستقل واتخاذ إجراء تصحيحي.
اعرف المزيد
هل أنت مستعد لمشاهدة المنصة مباشرة؟
في جلسة قصيرة تشاهد اكتشاف الأصول والتقييم وإعداد التقرير على نطاق تجريبي.