
stfc.ir / jashnvareh
سطح الهجوم الكامل لمؤسستك، في مخطط حيّ واحد
من أول نطاق فرعي منسي إلى سلسلة الهجوم الكاملة: تكتشف المنصة أصولك، وتنفّذ عليها أكثر من 500 اختبار أمني، وتربط النتائج بعضها ببعض، وتسلّم تقريرًا موثّقًا قابلًا لإعادة الإنتاج وجاهزًا للعرض على الإدارة. وهو عمل يتوزع عادةً بين عدة فرق وأدوات ومتعاقدين.
- من الإعداد إلى أول تشغيل
- 15دقيقة
- التقييم غير النشط (Passive)
- 20دقيقة
- التقييم النشط والمعمّق
- 90دقيقة
- اختبار وفحص أمني في كل تقييم
- 500+اختبار
- مجالات التغطية، من DNS إلى تطبيقات الجوال
- 12مجالًا
- تقرير فني وإداري
- 70+صفحة
ليست أداة، بل جهاز تقييم متكامل
الأدوات الشائعة تُظهر كل واحدة منها جزءًا من الصورة: هذه تعثر على النطاقات الفرعية، وتلك تفحص المنافذ، وثالثة تُعدّ التقارير. تجمع المنصة كل هذه الطبقات في نواة واحدة وتقدّم ما لا يقدّمه مجموعها: صورة مترابطة لكيفية رؤية الخصم لمؤسستك.
مخطط لا قائمة
كل نطاق ونطاق فرعي وعنوان IP وشهادة وخدمة ونتيجة هو عقدة في مخطط الأصول. العلاقات بينها ظاهرة، وسجل تغيّراتها محفوظ، ومستوى الثقة في ملكية كل أصل محدّد.
النتائج تترابط في سلاسل
تتحول نقاط الضعف المنفصلة إلى مسارات هجوم متعددة المراحل مرتبطة بإطار MITRE ATT&CK، مع النقاط العمياء التي يُرجَّح ألا يراها فريق المراقبة لديك.
لا ادعاء بلا دليل
لكل نتيجة فئة إثبات محددة وأمر قابل لإعادة التنفيذ. الاختبار الذي فشل أو حُجب يُسجَّل «غير مفحوص» لا «آمنًا».
مستقلة وتحت سيادتك
تعمل على بنيتك التحتية، حتى في شبكة معزولة. لا تخرج البيانات من المؤسسة، ويُسجَّل كل طلب شبكي في سجل مترابط بسلسلة تجزئة.
ما تراه مؤسستك في المنصة
الصور التالية من الواجهة الحقيقية لمنصة جشنواره.
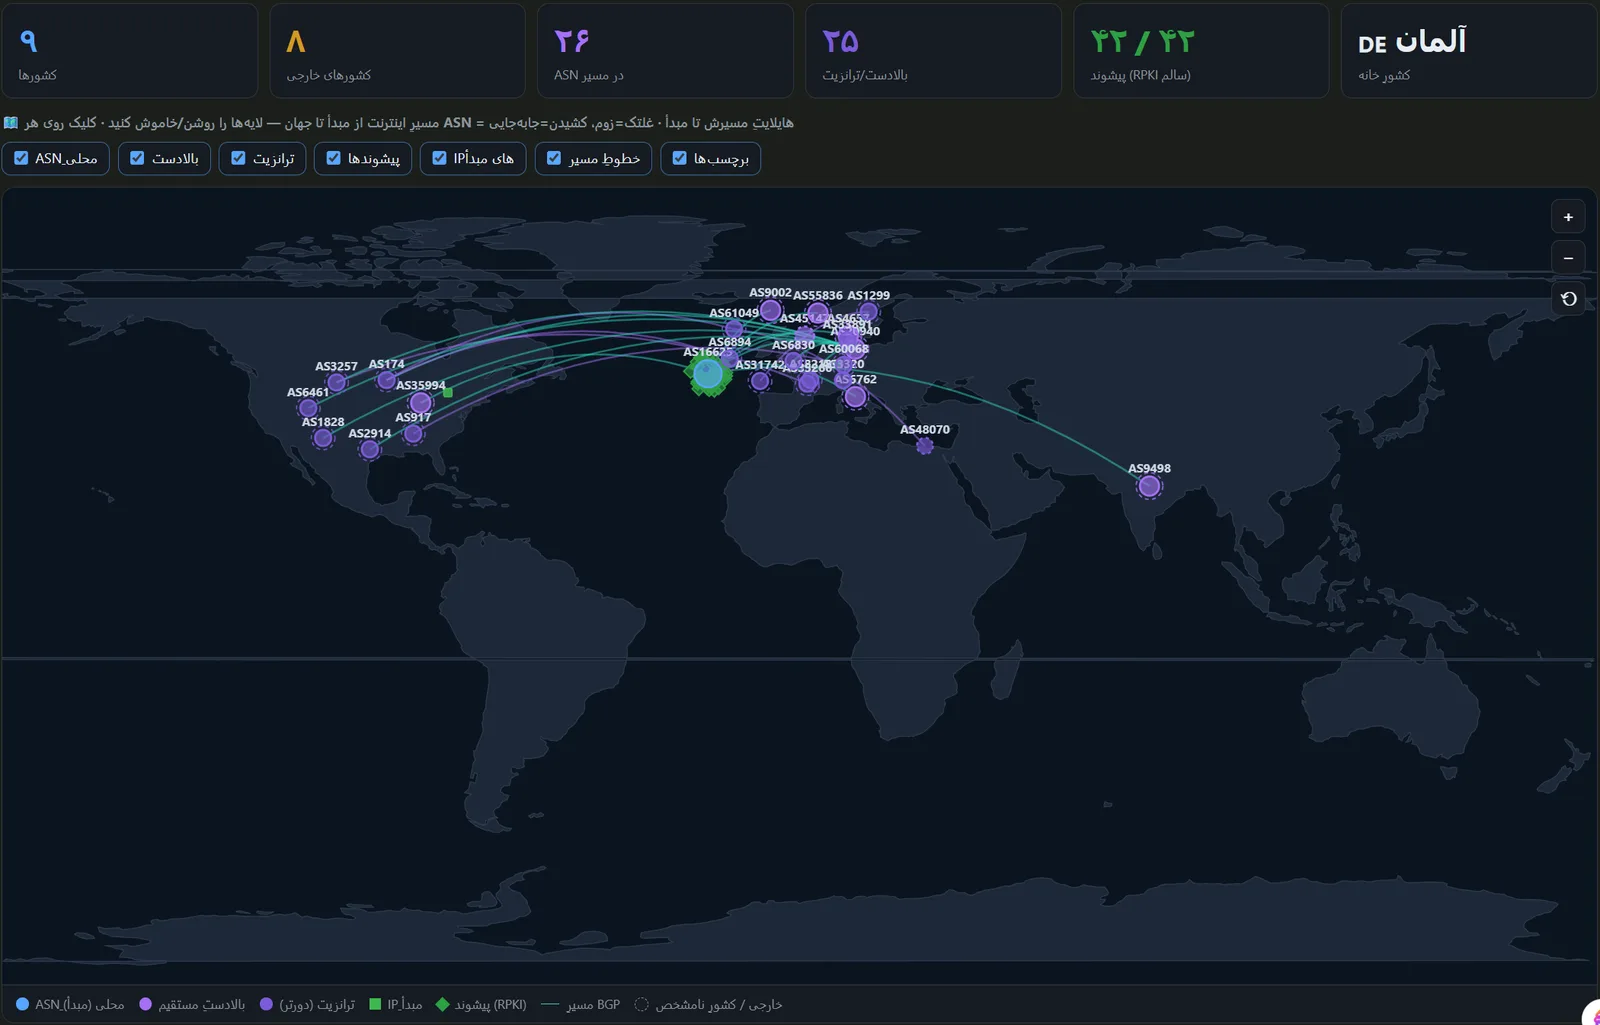
الخريطة العالمية لسطح الهجوم
مسارات الشبكة بين الإنترنت وأصولك، مع المزوّدين الأعلى والعبور وحالة RPKI.
مخطط علاقات الأصول
كل نطاق وعنوان IP وبادئة شبكة وASN ومزوّد في عرض واحد، مع الروابط بينها.
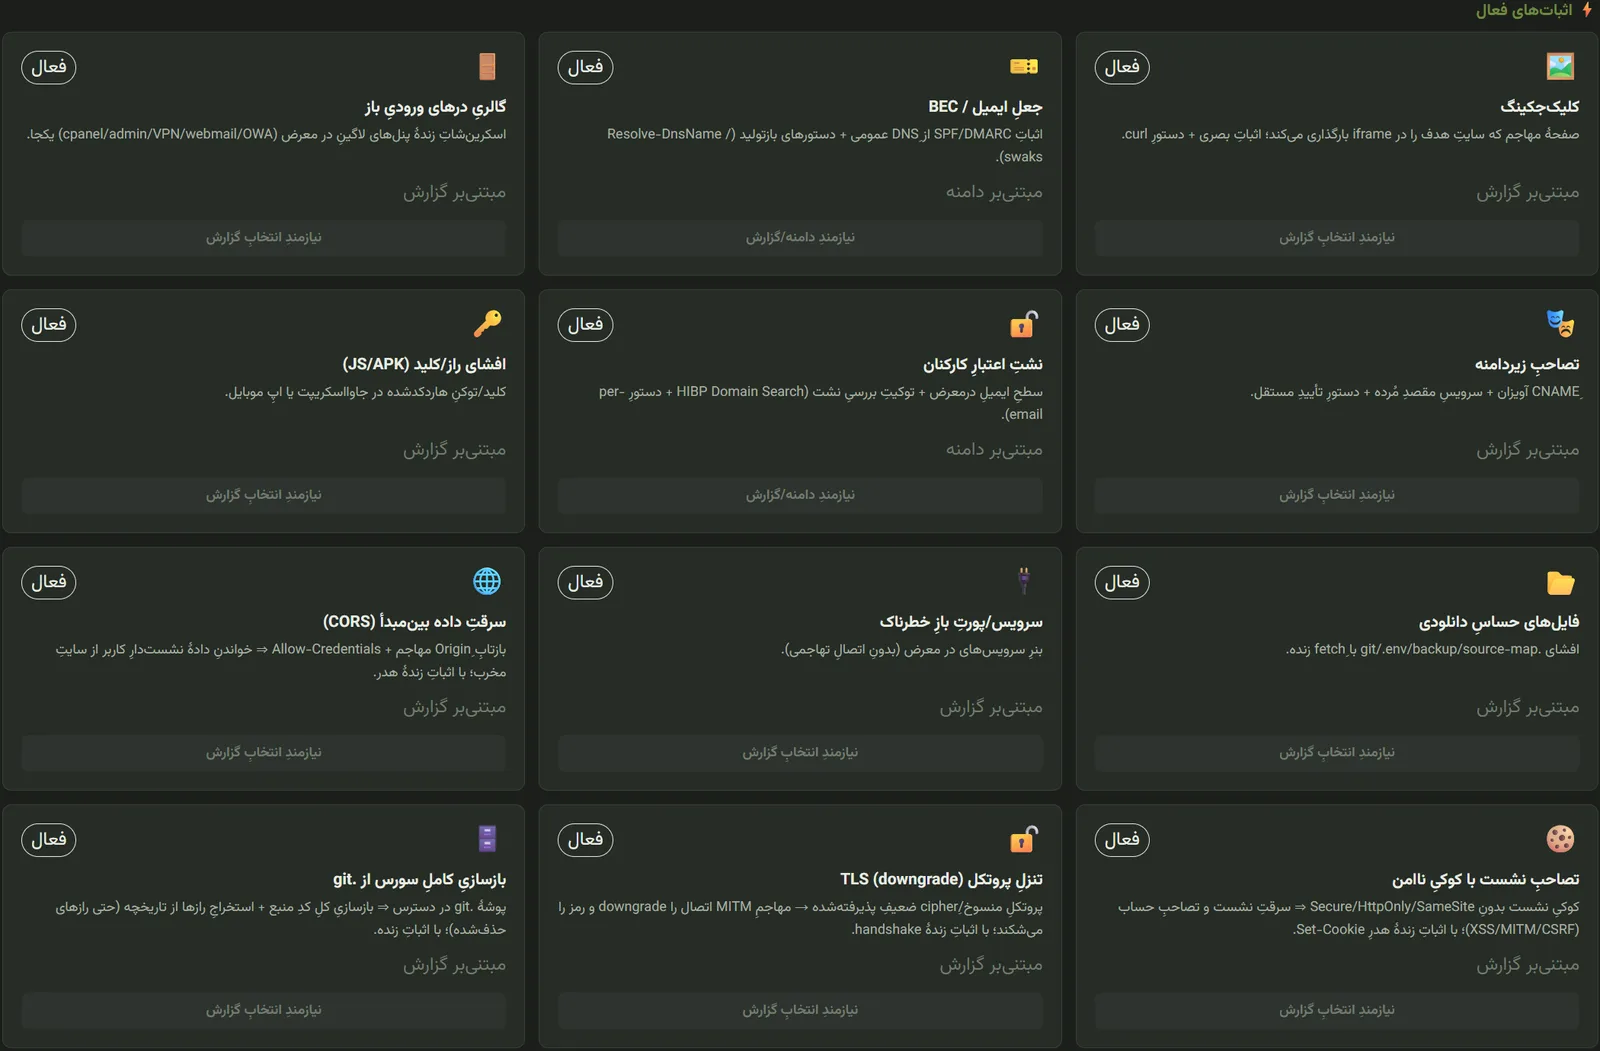
مركز إثبات الهجمات
كل نقطة ضعف يرافقها إثبات آمن قابل لإعادة الإنتاج يستطيع فريقك تنفيذه.
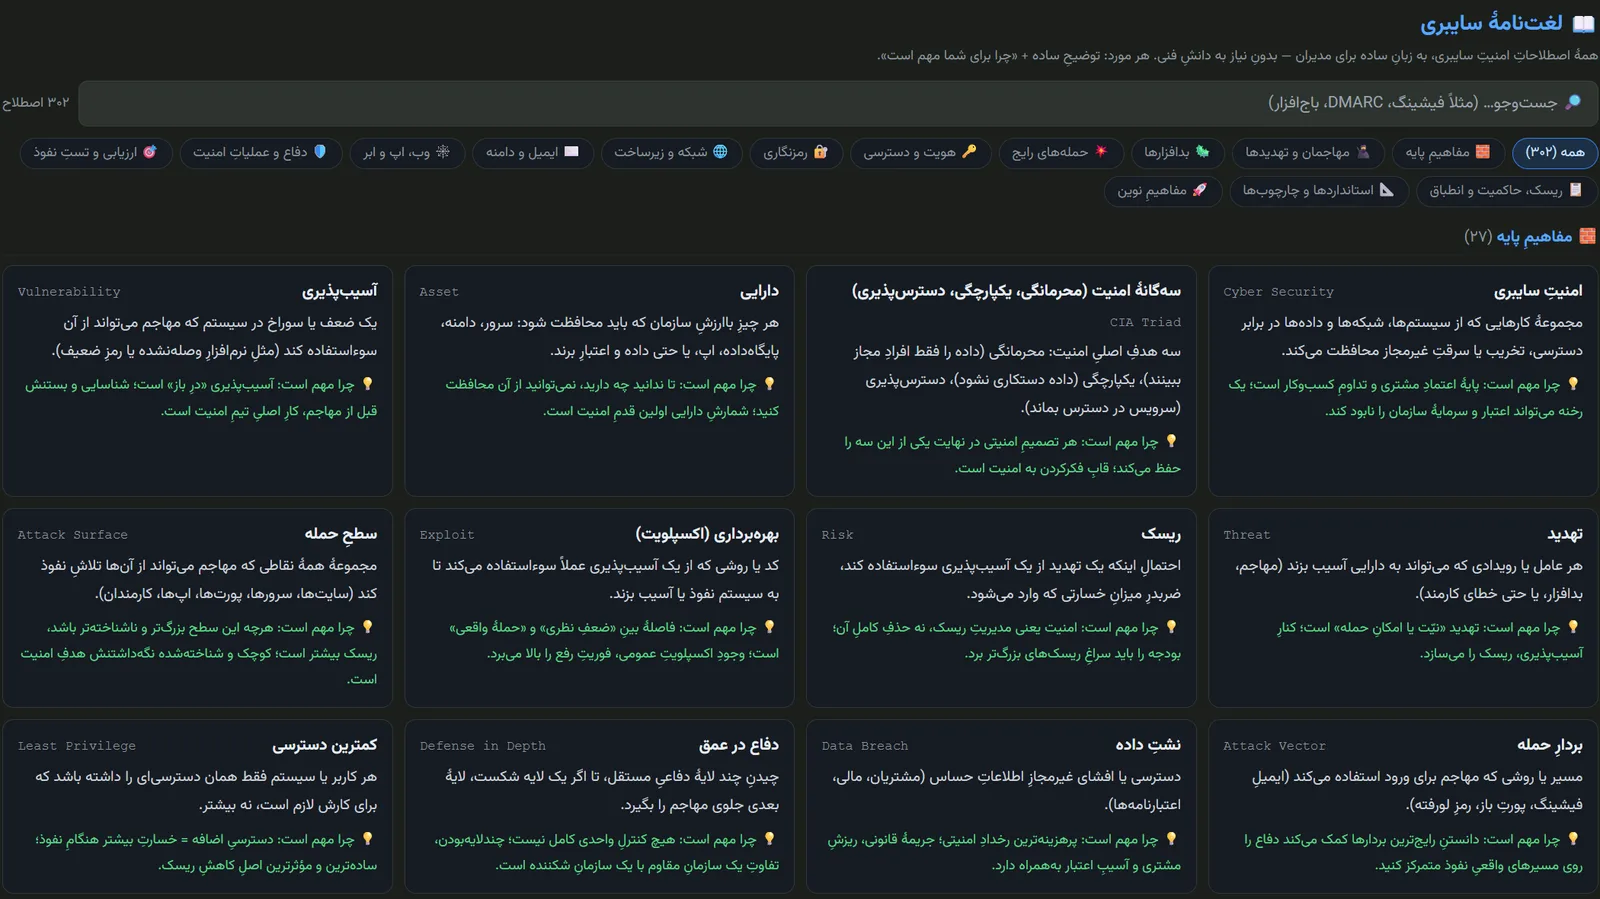
معجم الأمن السيبراني
أكثر من 300 مصطلح أمني بلغة مبسّطة، للمديرين وأصحاب القرار.
أكثر من 500 اختبار في اثني عشر مجالًا
هذه ليست قائمة دعائية، بل المجالات التي تفحصها المنصة فعلًا في كل تقييم.
اكتشاف الأصول والنطاقات الفرعية
- حصر النطاقات الفرعية من مصادر نشطة وغير نشطة
- مراقبة مباشرة لسجلات Certificate Transparency
- سجل الأرشيف وWayback
- أصول مرتبطة عبر بصمة favicon ومعرّفات أدوات التتبع
- الأصول السحابية وتقنية المعلومات الظلّية
- مستوى الثقة في ملكية كل أصل
مخطط البنية التحتية والتوجيه
- ربط ASN وبادئات الشبكة
- سلامة مسارات BGP وحالة RPKI
- تحديد CDN والاستضافة والمزوّد
- الانتشار الجغرافي والطوبولوجيا
- تركّز الاعتماديات ونقاط الفشل المنفردة
- خريطة حدود الشبكة
DNS والنطاقات
- استخبارات DNS والسجلات الحساسة
- التحقق من إمكانية الاستيلاء على نطاق فرعي
- سجلات CNAME المعلّقة
- بيانات التسجيل وWHOIS
- رصد النطاقات المشابهة ونطاقات التصيّد
الويب والتطبيقات
- ترويسات الأمان وCSP
- CORS وCSRF وClickjacking
- XSS وحقن SQL وLFI وSSTI وSSRF
- حقن ترويسة Host وCRLF
- ملفات إعداد ونسخ احتياطية ومستودعات مكشوفة
- لوحات الإدارة وأنظمة إدارة المحتوى
واجهات API
- جرد Swagger / OpenAPI
- استطلاع GraphQL
- التحكم في الوصول على مستوى الكائن والدالة (BOLA / BFLA)
- اكتشاف المعاملات المخفية
- الوصول من دون مصادقة
المصادقة والجلسات
- إعدادات JWT
- حالة المصادقة متعددة العوامل
- مقاومة هجمات التخمين الشامل
- خصائص أمان ملفات الارتباط والجلسات
- تقييم بعد تسجيل الدخول بحسابات اختبار
TLS والتشفير
- تدقيق معمّق للخوارزميات والبروتوكولات
- سلسلة الثقة وانتهاء صلاحية الشهادات
- ثغرات TLS المعروفة
- نطاق انكشاف SAN
البريد ومكافحة الانتحال
- SPF وDKIM وDMARC
- إثبات عملي لإمكانية انتحال المرسل
- مخاطر التصيّد وBEC
- سلامة نطاق الإرسال
البنية التحتية والخدمات
- تدقيق المنافذ والخدمات المفتوحة
- بصمة الإصدارات والتقنيات
- اكتشاف WAF وسلوكه
- عمر التقنيات المستخدمة وحالة دعمها
- مراقبة التوافر
تسرّب البيانات وسلسلة التوريد
- أسرار ومفاتيح في ملفات JavaScript
- الانكشاف في حوادث التسرّب العامة
- أدوات DevOps وCI/CD المكشوفة
- حاويات وخدمات سحابية مفتوحة
- اعتماديات وسكربتات الأطراف الثالثة
تطبيقات الجوال
- تحليل ساكن لحزم APK / XAPK
- استخراج الأسرار ونقاط الاتصال المضمّنة
- الأذونات عالية الخطورة
- تحليل موسّع باستخدام MobSF
المدفوعات والمصارف
- تدقيق بوابات الدفع
- واجهات المصرفية المفتوحة
- منطق الأعمال وإساءة استخدام المدفوعات
- اكتشاف المعرّفات الشخصية (الهوية، IBAN، البطاقة)
- تحديد جدران WAF المصرفية
من النتيجة إلى القرار
قائمة طويلة من الثغرات لا تفيد صاحب القرار. تحوّل المنصة النتائج إلى أولويات وسيناريوهات وإجراءات.
استخبارات الثغرات
يُطابَق إصدار كل تقنية مع ثغرات CVE المعروفة، وتُحدَّد أولويته وفق قائمة الثغرات المستغَلّة فعليًا (CISA KEV) واحتمال الاستغلال (EPSS).
سلاسل الهجوم
دمج عدة نقاط ضعف في مسارات اختراق مرتّبة، مع الفصل بين ما رُصد فعلًا وما هو نتيجة محتملة.
محاكاة الخصم
ملفات تعريف للخصم وخطة هجوم خطوة بخطوة مبنية على النتائج الحقيقية للمؤسسة نفسها، لا على سيناريوهات عامة.
فجوة الكشف
تبيّن أي تكتيكات الخصم يُرجَّح أن تبقى خافية عن فريق المراقبة (SOC).
محرّك المخاطر والمعالجة
ترتيب بحسب الأثر على الأعمال، ومستويات لأولوية المعالجة، وحل لكل نتيجة.
إعادة الاختبار والمقارنة
يمكن إعادة اختبار كل نتيجة على حدة بعد المعالجة، وتُعرض دورتا تقييم جنبًا إلى جنب.
المراقبة المستمرة (CTEM)
تقييمات مجدولة، وسجل لأحداث تغيّر سطح الهجوم، وإشعارات عبر webhook.
بطاقات أداء المتعاقدين
نسبة الأصول إلى المورّدين، ودرجة للوضع الأمني، وتقارير مقارنة بين المتعاقدين.
العمق والمدة المناسبان لكل سيناريو
بحسب احتياجاتك والتصاريح المتوفرة، يُنفَّذ التقييم في أحد ثلاثة مستويات.
غير نشط (Passive)
يعتمد على الملاحظة والأدلة المتاحة للعموم، من دون تفاعل مباشر أو استغلال. آمن للتنفيذ على أي أصل، حتى من دون تنسيق مسبق.
أقل من 20 دقيقة
نشط (Active)
اختبارات أعمق وأكثر تدخلًا ضمن سيناريوهات محددة، مع ضبط معدل الطلبات وسياسات آمنة تمنع تعطيل الخدمة المستهدفة.
نحو 90 دقيقة
معمّق (Deep) / محاكاة الهجوم
تحليل سلاسل الهجوم، ومحاكاة سيناريوهات واقعية للخصم، وتقييم الأثر المجمّع لعدة نقاط ضعف على الأعمال.
بحسب النطاق
الأدلة المؤكدة تبقى دائمًا منفصلة عن الفرضيات
لا تعرض المنصة أبدًا فرضية غير متحقَّق منها على أنها ثغرة مثبتة. تحمل كل نتيجة مستوى ثقة معلنًا وأمرًا قابلًا لإعادة التنفيذ (curl، openssl، jadx)، ليتمكن أي مختص من التحقق منها باستقلال.
- نتيجة مؤكدة بأدلة مباشرة
- نتيجة تحتاج إلى تحقق يدوي
- فرضية مقترحة لمراجعة الفريق التقني
$ curl -sI https://target/admin | head -1
$ openssl s_client -connect target:443 | openssl x509 -noout -enddate
تقرير يقرؤه المدير والمهندس معًا
تقييم واحد وعدة مخرجات لجماهير مختلفة.
ملخص تنفيذي
صورة المخاطر بلغة أصحاب القرار، مع أولويات الإجراء وتقدير الأثر.
تقرير فني
تفاصيل كل نتيجة: الأدلة وأمر إعادة الإنتاج وحل المعالجة للفريق التقني.
تقرير سري موقّع
مخرجات PDF بتوقيع رقمي يضمن الأصالة وعدم تغيّر المحتوى.
الربط بالمعايير
ربط النتائج بمعايير PCI-DSS وNIST وISO 27001 والمتطلبات الوطنية.
أدلة مصوّرة
لقطات شاشة للأصول المكتشفة مدرجة في التقرير.
لوحة مباشرة
عرض لأسطول الأصول وخريطة الانكشاف واتجاه المخاطر مع الزمن.
قوية، لكنها تحت السيطرة
النظام الذي يختبر سطح الهجوم يجب أن يكون هو نفسه موثوقًا وقابلًا للتدقيق.
تصريح قبل أي إجراء
لا يُنفَّذ أي اختبار نشط من دون تصريح مسجّل للهدف.
حارس الشبكة
تحكم في الاتصالات الصادرة بأسلوب fail-closed: لا تتصل المنصة إلا بالأهداف المصرّح بها.
ضبط الضغط
ملفات لمعدل الطلبات تمنع تعطيل الخدمة المستهدفة.
سجل غير قابل للعبث
يُسجَّل كل طلب وكل قرار مع الوقت وسلسلة التجزئة.
هوية شفافة
تعرّف المنصة بنفسها في كل طلب، ولا تتخفّى.
وضع الشبكة المعزولة
قابلة للنشر في بيئات غير متصلة بالإنترنت.
الرقابة على مراقبي الأمن السيبراني
الشركات والمتعاقدون المسؤولون عن حماية البنية التحتية أو تقديم خدمات تقنية المعلومات للجهات الحساسة قد يكونون هم أنفسهم عرضة لأخطاء الإعداد والثغرات الأمنية. تتيح المنصة تقييمًا مستقلًا لا يعتمد على تقارير المتعاقد نفسه. رصد نقطة ضعف ليس دليلًا بحد ذاته على الاختراق، لكنه إشارة مبكرة للتحقق المستقل واتخاذ إجراء تصحيحي.
الاستقلال التقني وصون البيانات
طُوّرت المنصة داخليًا، وتتيح بنيتها نشرًا يتوافق مع سياسات مؤسستك، وحدود وصول محددة، وتحكمًا كاملًا في البيانات، من دون اعتماد على بنية معالجة تابعة لطرف ثالث.
إجابات قصيرة عن أسئلة متكررة
ما منصة جشنواره؟
منصة جشنواره نظام متكامل لإدارة سطح الهجوم الخارجي (EASM) طوّرته STFC. تكتشف أصول المؤسسة المكشوفة على الإنترنت، وتنفّذ عليها أكثر من 500 اختبار أمني، وتربط النتائج في مسارات هجوم، وتسلّم تقريرًا موثّقًا قابلًا لإعادة الإنتاج.
كم يستغرق التقييم؟
يستغرق الإعداد نحو 15 دقيقة، والتقييم غير النشط أقل من 20 دقيقة، والتقييم النشط نحو 90 دقيقة. أما التقييم المعمّق مع محاكاة الهجوم فيعتمد على النطاق.
هل تنفيذ التقييم على الخدمات العاملة آمن؟
يعتمد التقييم غير النشط على الملاحظة والأدلة العامة فقط، من دون تفاعل مباشر أو استغلال. ولا تُنفَّذ الاختبارات النشطة إلا بعد تسجيل تصريح للهدف ومع ضبط معدل الطلبات حتى لا تتعطل الخدمة.
أين تُحفظ بياناتنا؟
تعمل المنصة على بنيتك التحتية ويمكن نشرها في شبكة معزولة. لا تخرج البيانات من المؤسسة، ولا يوجد اعتماد على بنية معالجة تابعة لطرف ثالث.
بماذا تختلف عن ماسح الثغرات؟
الماسح يعطي قائمة بالنتائج. أما المنصة فتربط الأصول في مخطط، وتحوّل نقاط الضعف المنفصلة إلى سلاسل هجوم، وتُبقي الأدلة المؤكدة منفصلة عن الفرضيات، وتقدّم أمرًا قابلًا لإعادة التنفيذ لكل نتيجة.

شاهد المنصة على نطاق تجريبي
في جلسة قصيرة تشاهد مباشرةً اكتشاف الأصول والتقييم ومخرجات التقرير.