
Überwachen Sie die Angriffsfläche Ihrer Organisation, aus der Sicht des Angreifers
STFC hat die Jashnvareh-Plattform entwickelt: ein integriertes System für External Attack Surface Management (EASM). Sie liefert in weniger als einer Stunde einen Bericht, für den üblicherweise mehr als drei Monate und ein Team von Spezialisten nötig sind.
Silent Ping: unsere eigene Konsole zur Konnektivitätsmessung- Minuten Einrichtung
- 15
- Sicherheitstests
- 500+
- Abdeckungsbereiche
- 12
- DNS
- TLS / HTTPS
- Certificate Transparency
- BGP · ASN
- RPKI
- SPF · DKIM · DMARC
- Security Headers · CSP
- CORS
- APK / XAPK
- Subdomain Discovery
- Infra Pivot
- Kill-Chain
- Einrichtung bis zum ersten Lauf
- 15Minuten
- Passive Bewertung
- 20Minuten
- Aktive, tiefgehende Bewertung
- 90Minuten
- Sicherheitstests und Prüfungen pro Bewertung
- 500+Tests
- Abdeckung von DNS bis zu mobilen Apps
- 12Bereiche
- Technischer und Management-Bericht
- 70+Seiten
Zwei kleine Schwachstellen, ein großer Schaden
Keine der beiden Schwachstellen wirkt für sich genommen kritisch. Scrollen Sie, um zu sehen, wie ein Angreifer sie verkettet.
Eine Domain ohne DMARC
Die Domain der Organisation veröffentlicht keine durchsetzende Richtlinie. Empfangende Server können eine echte Nachricht nicht von einer gefälschten unterscheiden.
Eine E-Mail vom „CEO“
Der Angreifer sendet eine Nachricht von der echten Adresse der Geschäftsführung und bittet die Finanzabteilung, eine dringende Rechnung zu prüfen. Sie besteht jede Sichtprüfung.
Ein Klick auf eine vertraute Seite
Der Link öffnet eine Seite, die harmlos aussieht. Darunter ist das Zahlungspanel des Unternehmens in einem unsichtbaren Frame geladen.
Der Klick landet woanders
Die Mitarbeiterin klickt auf „Rechnung ansehen“. Der Klick erreicht tatsächlich „Überweisung bestätigen“ im verborgenen Panel, mit ihrer eigenen aktiven Sitzung.
Die Folgen
Das Geld hat das Konto verlassen, und dasselbe Postfach wird genutzt, um das nächste Opfer zu erreichen. Es war keine Schadsoftware im Spiel und kein Server wurde gehackt.
Ein DNS-Eintrag und ein Header hätten diese Kette unterbrochen
Die Plattform meldet beide Schwachstellen in einer passiven Bewertung in weniger als 20 Minuten und zeigt, wie sie zusammenhängen.
_dmarc → p=reject · Content-Security-Policy: frame-ancestors 'none'
Was Ihre Organisation in der Plattform sieht
Die folgenden Bilder stammen aus der echten Oberfläche der Jashnvareh-Plattform.
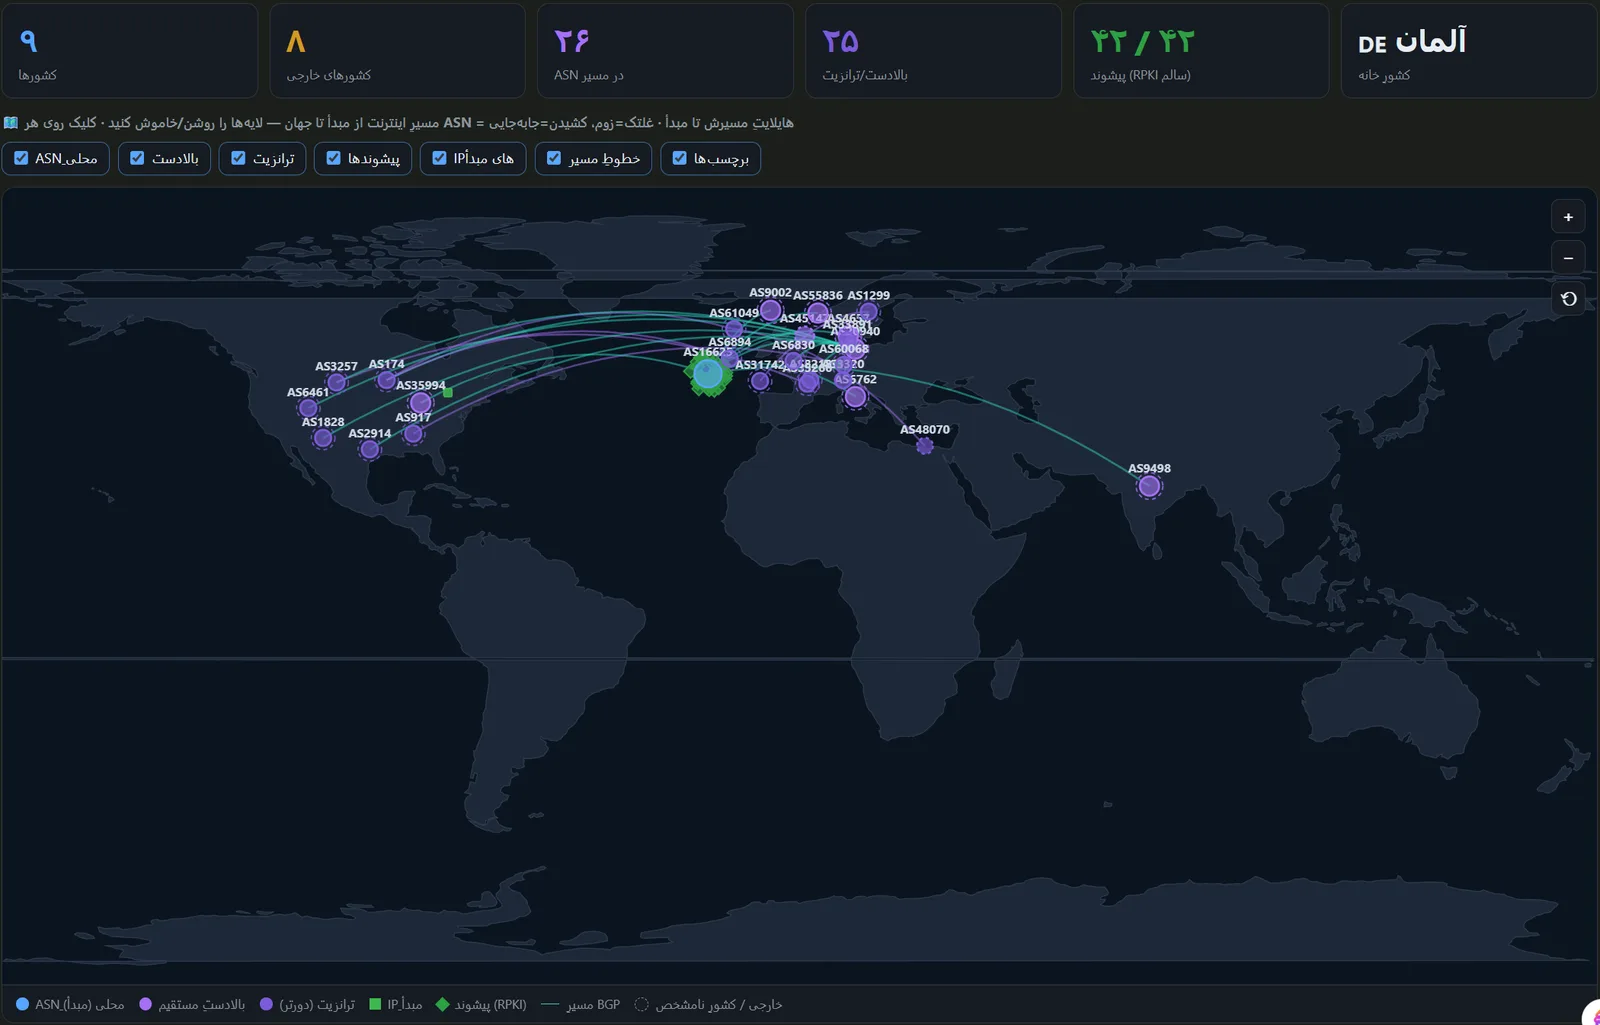
Globale Karte der Angriffsfläche
Die Netzwerkpfade zwischen dem Internet und Ihren Assets, mit Upstream-Anbietern, Transit und RPKI-Status.
Graph der Asset-Beziehungen
Jede Domain, IP, jedes Netzpräfix, ASN und jeder Anbieter in einer Ansicht, samt ihren Verbindungen.
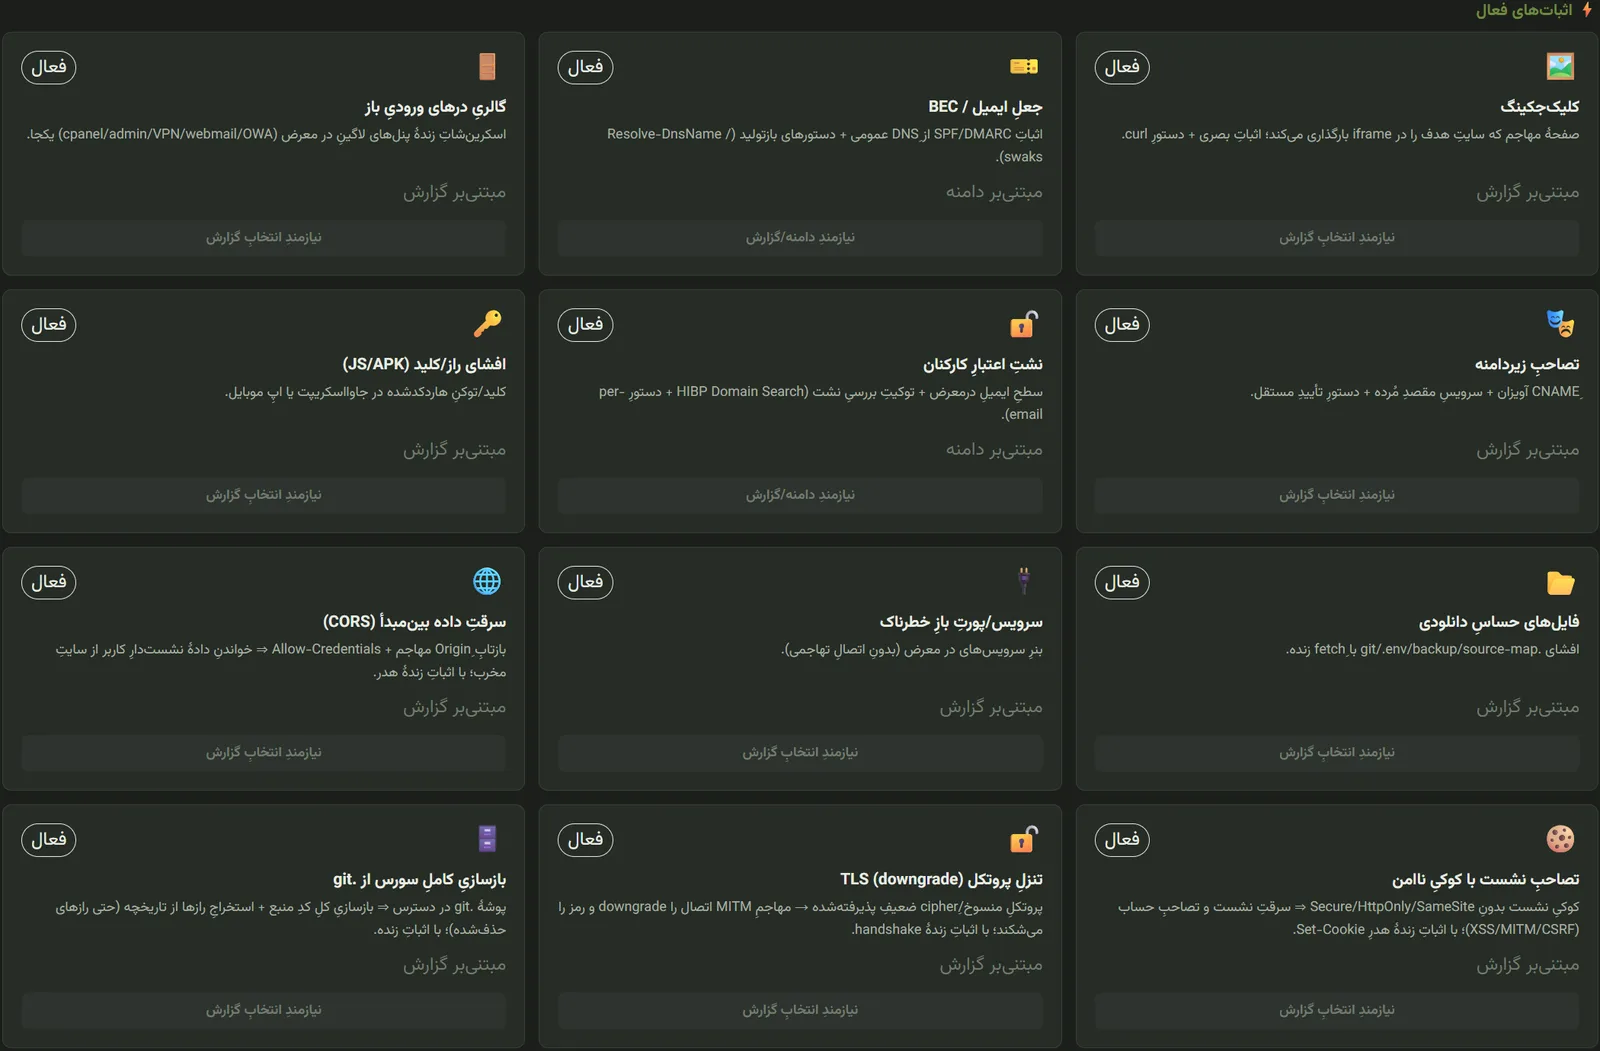
Proof-of-Concept-Zentrum
Zu jeder Schwachstelle gibt es einen gefahrlosen, reproduzierbaren Nachweis, den Ihr Team ausführen kann.
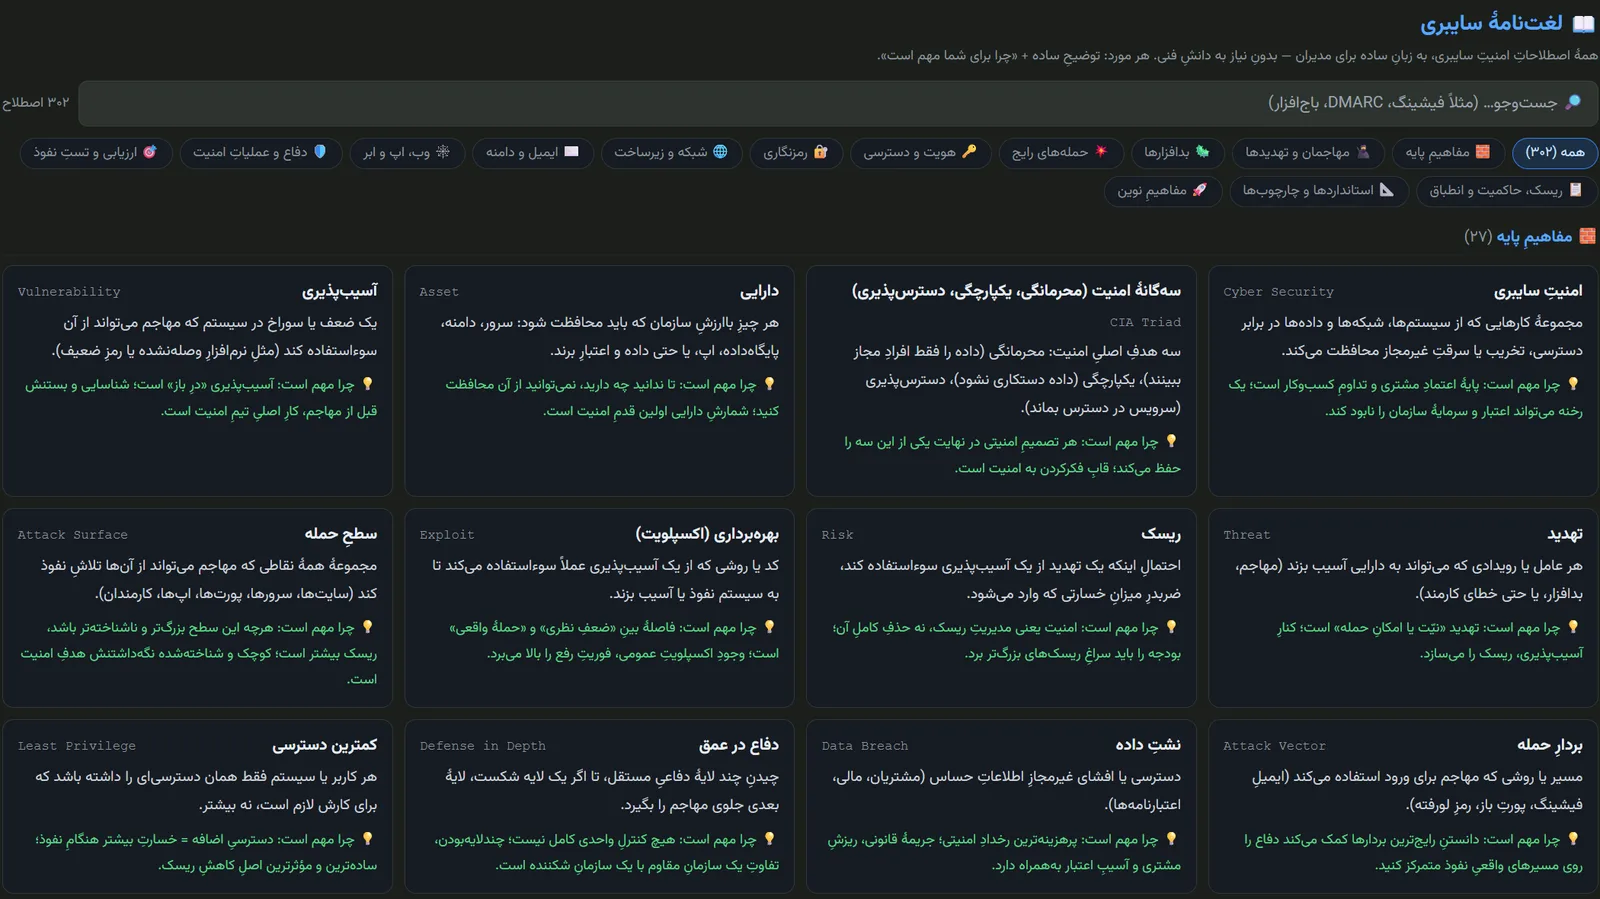
Cybersicherheits-Glossar
Mehr als 300 Sicherheitsbegriffe in einfacher Sprache, für Management und Entscheider.
Von der Bewertung bis zur Entwicklung von Sicherheitsplattformen
Neben dem Betrieb der eigenen integrierten Plattform entwirft und implementiert das STFC-Team maßgeschneiderte Sicherheitslösungen.
External Attack Surface Management (EASM)
Kontinuierliche Erkennung Ihrer aus dem Internet erreichbaren Assets (bekannt, vergessen und Schatten-IT) und Nachverfolgung ihrer Veränderungen.
- Vollständige Karte von Domains, Subdomains und IPs
- Erkennung vergessener Assets und Schatten-IT
- Warnungen bei Veränderungen der Angriffsfläche
Penetrationstests & Schwachstellenbewertung
Sicherheitsbewertung von Web, Netzwerk und Infrastruktur, die automatisierte Tests mit Expertenvalidierung verbindet, ohne unbelegte Behauptungen.
Entwurf & Entwicklung von Sicherheitsplattformen
Maßgeschneiderte Systeme für Überwachung, Bewertung und Sicherheitsmanagement für Organisationen und kritische Infrastrukturen.
Infrastruktur- & Routing-Analyse
Prüfung von BGP-Daten, RPKI-Status und der Beziehung der Assets zu Netzbetreibern, um Abhängigkeiten und Risikokonzentrationen sichtbar zu machen.
Angriffsketten-Analyse & Simulation
Einzelne Schwachstellen werden zu realistischen Angreiferszenarien kombiniert, die das kumulierte Geschäftsrisiko zeigen.
Sicherheitsanalyse mobiler Anwendungen
Statische Prüfung von APK/XAPK-Paketen zum Aufdecken offengelegter Schlüssel, Fehlkonfigurationen und riskanten Verhaltens.
Unabhängige Bewertung von Dienstleistern
Messung der Sicherheitslage von IT-Lieferanten und Dienstleistern, unabhängig von deren eigenen Berichten.
Beratung & technische Bereitstellung
Begleitung Ihrer technischen Teams von der ersten Bewertung über die Behebung bis zum stabilen Betrieb.
Von der Asset-Erkennung bis zum Abschlussbericht: ein durchgehender Weg
Die Plattform führt Schritte, die sonst auf mehrere Teams und Werkzeuge verteilt sind, als einen einzigen automatisierten Arbeitsablauf aus.
- 01
Asset-Erkennung
Domains, Subdomains, IPs, ASNs, Panels und aus dem Internet erreichbare Dienste.
- 02
Beweissicherung
Parallele Tests über die Ebenen DNS, TLS, Web, E-Mail und Netzwerk.
- 03
Analyse & Korrelation
Befunde werden zusammengeführt, dedupliziert und gesicherte Beweise von Hypothesen getrennt.
- 04
Risikopriorisierung
Rangfolge der Schwachstellen nach Schweregrad, Ausnutzbarkeit und wahrscheinlicher Auswirkung.
- 05
Mehrstufiger Bericht
Management- und Technikausgabe mit reproduzierbaren Beweisen und Abhilfemaßnahmen.
- 06
Kontinuierliche Überwachung
Wiederkehrende Bewertungen, die Veränderungen der Angriffsfläche im Zeitverlauf verfolgen.
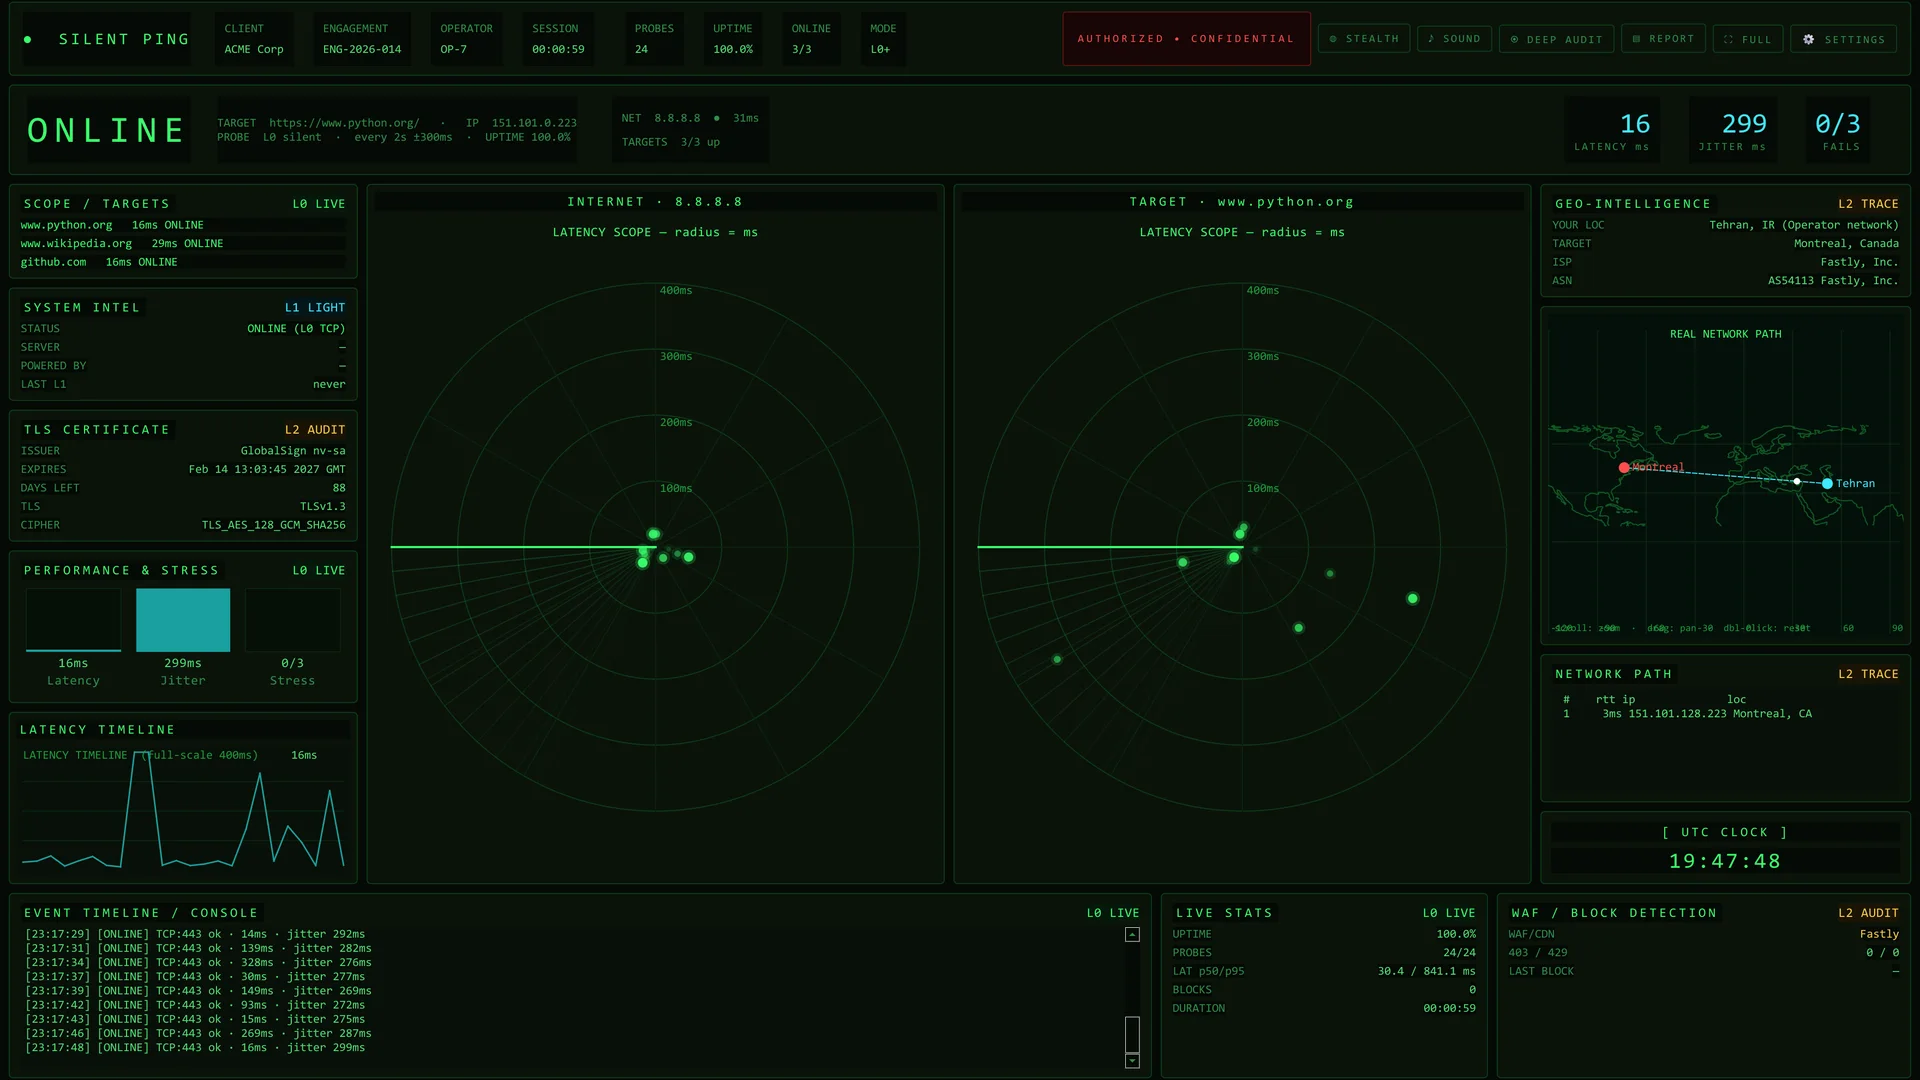
Silent Ping: Liegt es an Ihnen oder am Ziel?
Eine Konsole, die wir selbst geschrieben haben, um das Windows-Ping zu ersetzen. Sie zeigt Ihre Verbindung zum Internet und zum Ziel auf zwei Radaren, und jede Probe ist ein einziger leiser TCP-Handshake.
- Zwei Radare: Ihr Internet und das Ziel
- Keine Anfrage, keine Nutzdaten
- TLS- und WAF-Audit und die echte Route auf der Karte
Ihre Infrastruktur aus der Sicht des Angreifers
STFC · EASM Platform
Was früher Monate dauerte, läuft jetzt in Minuten
Die herkömmliche Bewertung der Angriffsfläche ist langsam und teuer, weil Werkzeuge fragmentiert und viele Dienstleister beteiligt sind. Die Plattform schließt diese Lücke.
3+ Monate
Mehrere Spezialisten, getrennte Werkzeuge, manuelles Zusammenführen der Ergebnisse und Berichtserstellung, mit hohen Expertenkosten und dem Risiko, die Zusammenhänge zwischen verstreuten Befunden zu verlieren.
90 Minuten
Vom ersten Lauf bis zum mehrstufigen Bericht: gesicherte Beweise, Risikopriorisierung und eine Karte der Asset-Beziehungen in einem integrierten Prozess, der kein großes Team voraussetzt.
Die Aufsicht über die Cybersicherheits-Aufseher
Unternehmen und Dienstleister, die Infrastruktur schützen oder IT-Dienste für sensible Organisationen erbringen, können selbst von Fehlkonfigurationen und Sicherheitsmängeln betroffen sein. Die Plattform ermöglicht eine unabhängige Bewertung, die sich nicht auf die Berichte dieses Dienstleisters stützt. Eine beobachtete Schwachstelle ist für sich genommen kein Beweis für eine Kompromittierung, aber ein frühes Signal für unabhängige Validierung und Korrekturmaßnahmen.
Mehr erfahren
Möchten Sie die Plattform live sehen?
In einer kurzen Sitzung sehen Sie Asset-Erkennung, Bewertung und Berichtserstellung an einer Beispieldomain.