
stfc.ir / jashnvareh
Die gesamte Angriffsfläche Ihrer Organisation in einem lebendigen Graphen
Von der ersten vergessenen Subdomain bis zur vollständigen Angriffskette: Die Plattform erkennt Ihre Assets, führt mehr als 500 Sicherheitstests darauf aus, verknüpft die Befunde und liefert einen dokumentierten, reproduzierbaren und vorstandstauglichen Bericht: Arbeit, die üblicherweise auf mehrere Teams, Werkzeuge und Dienstleister verteilt ist.
- Einrichtung bis zum ersten Lauf
- 15Minuten
- Passive Bewertung
- 20Minuten
- Aktive, tiefgehende Bewertung
- 90Minuten
- Sicherheitstests und Prüfungen pro Bewertung
- 500+Tests
- Abdeckung von DNS bis zu mobilen Apps
- 12Bereiche
- Technischer und Management-Bericht
- 70+Seiten
Kein Werkzeug. Ein vollständiger Bewertungsapparat.
Gängige Werkzeuge zeigen jeweils nur einen Ausschnitt: Eines findet Subdomains, ein anderes scannt Ports, ein drittes erstellt Berichte. Die Plattform vereint all diese Ebenen in einem Kern und liefert etwas, das ihre Summe nicht ergibt: ein zusammenhängendes Bild davon, wie ein Angreifer Ihre Organisation sieht.
Ein Graph, keine Liste
Jede Domain, Subdomain, IP, jedes Zertifikat, jeder Dienst und jeder Befund ist ein Knoten im Asset-Graphen. Beziehungen sind sichtbar, die Änderungshistorie wird festgehalten und für jedes Asset wird die Sicherheit der Eigentumszuordnung angegeben.
Befunde werden verkettet
Einzelne Schwachstellen werden zu mehrstufigen Angriffspfaden, abgebildet auf MITRE ATT&CK, samt den blinden Flecken, die Ihr Überwachungsteam wahrscheinlich übersieht.
Keine Behauptung ohne Beleg
Jeder Befund trägt eine Beweisklasse und einen reproduzierbaren Befehl. Ein fehlgeschlagener oder blockierter Test wird als „nicht geprüft“ vermerkt, niemals als „sicher“.
Souverän und unabhängig
Sie läuft auf Ihrer eigenen Infrastruktur, auch in einem isolierten Netz. Daten verlassen die Organisation nicht, und jede Netzwerkanfrage wird in einem hash-verketteten Journal festgehalten.
Was Ihre Organisation in der Plattform sieht
Die folgenden Bilder stammen aus der echten Oberfläche der Jashnvareh-Plattform.
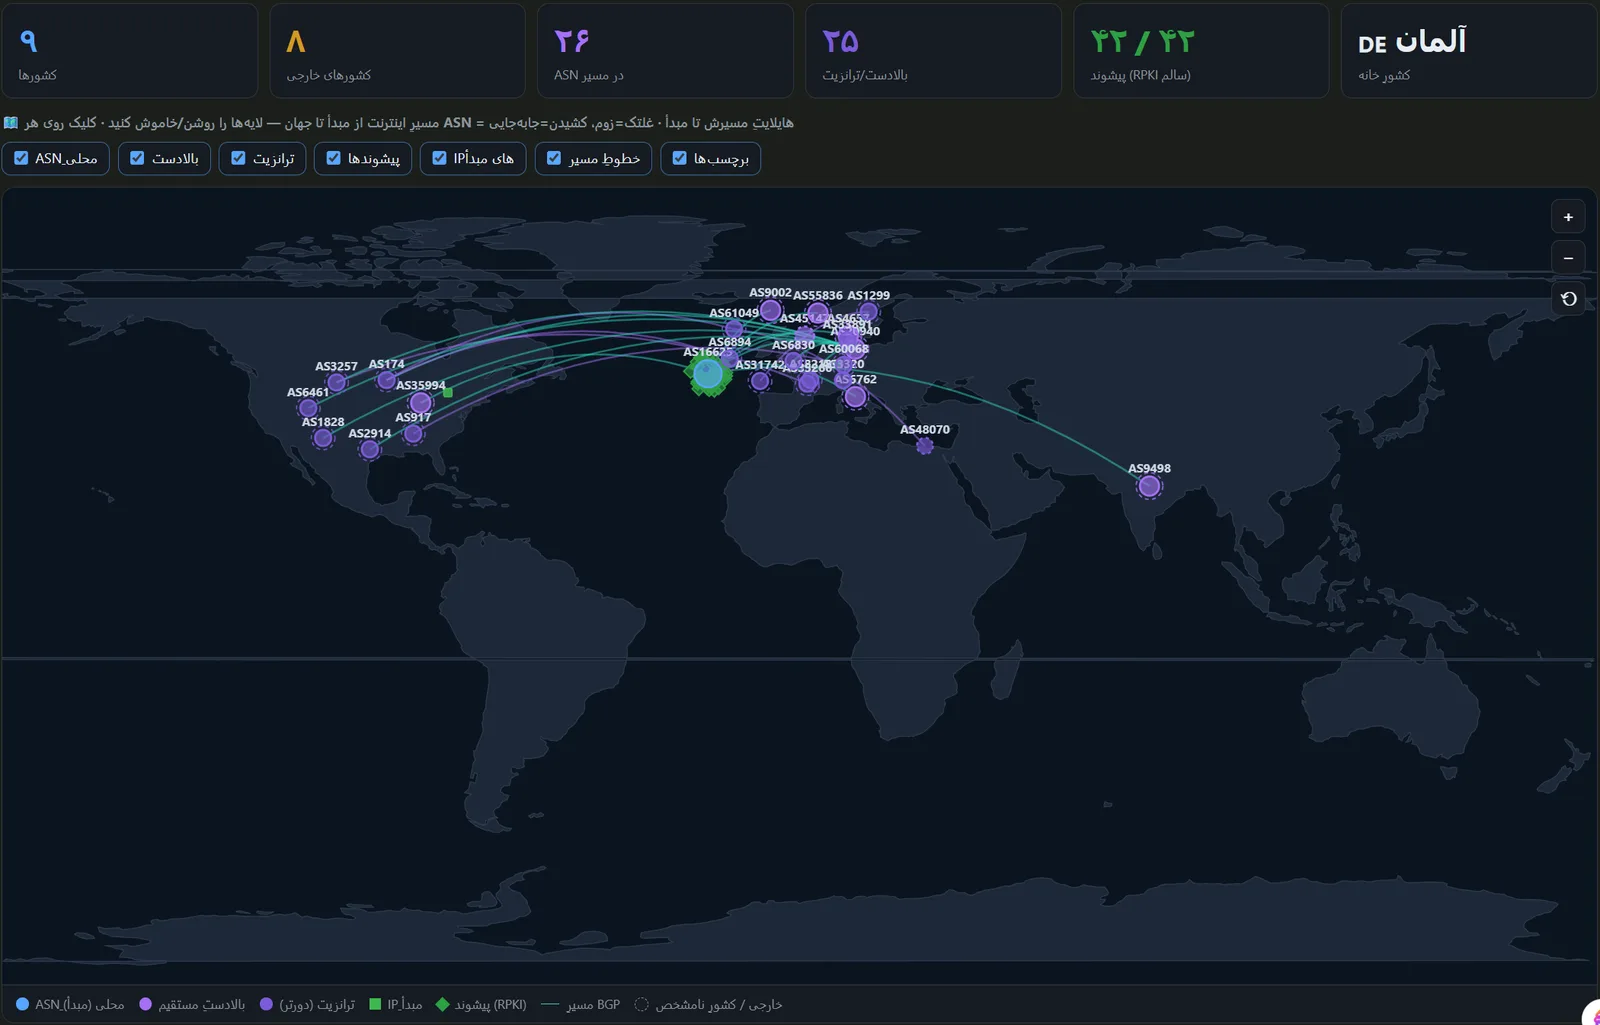
Globale Karte der Angriffsfläche
Die Netzwerkpfade zwischen dem Internet und Ihren Assets, mit Upstream-Anbietern, Transit und RPKI-Status.
Graph der Asset-Beziehungen
Jede Domain, IP, jedes Netzpräfix, ASN und jeder Anbieter in einer Ansicht, samt ihren Verbindungen.
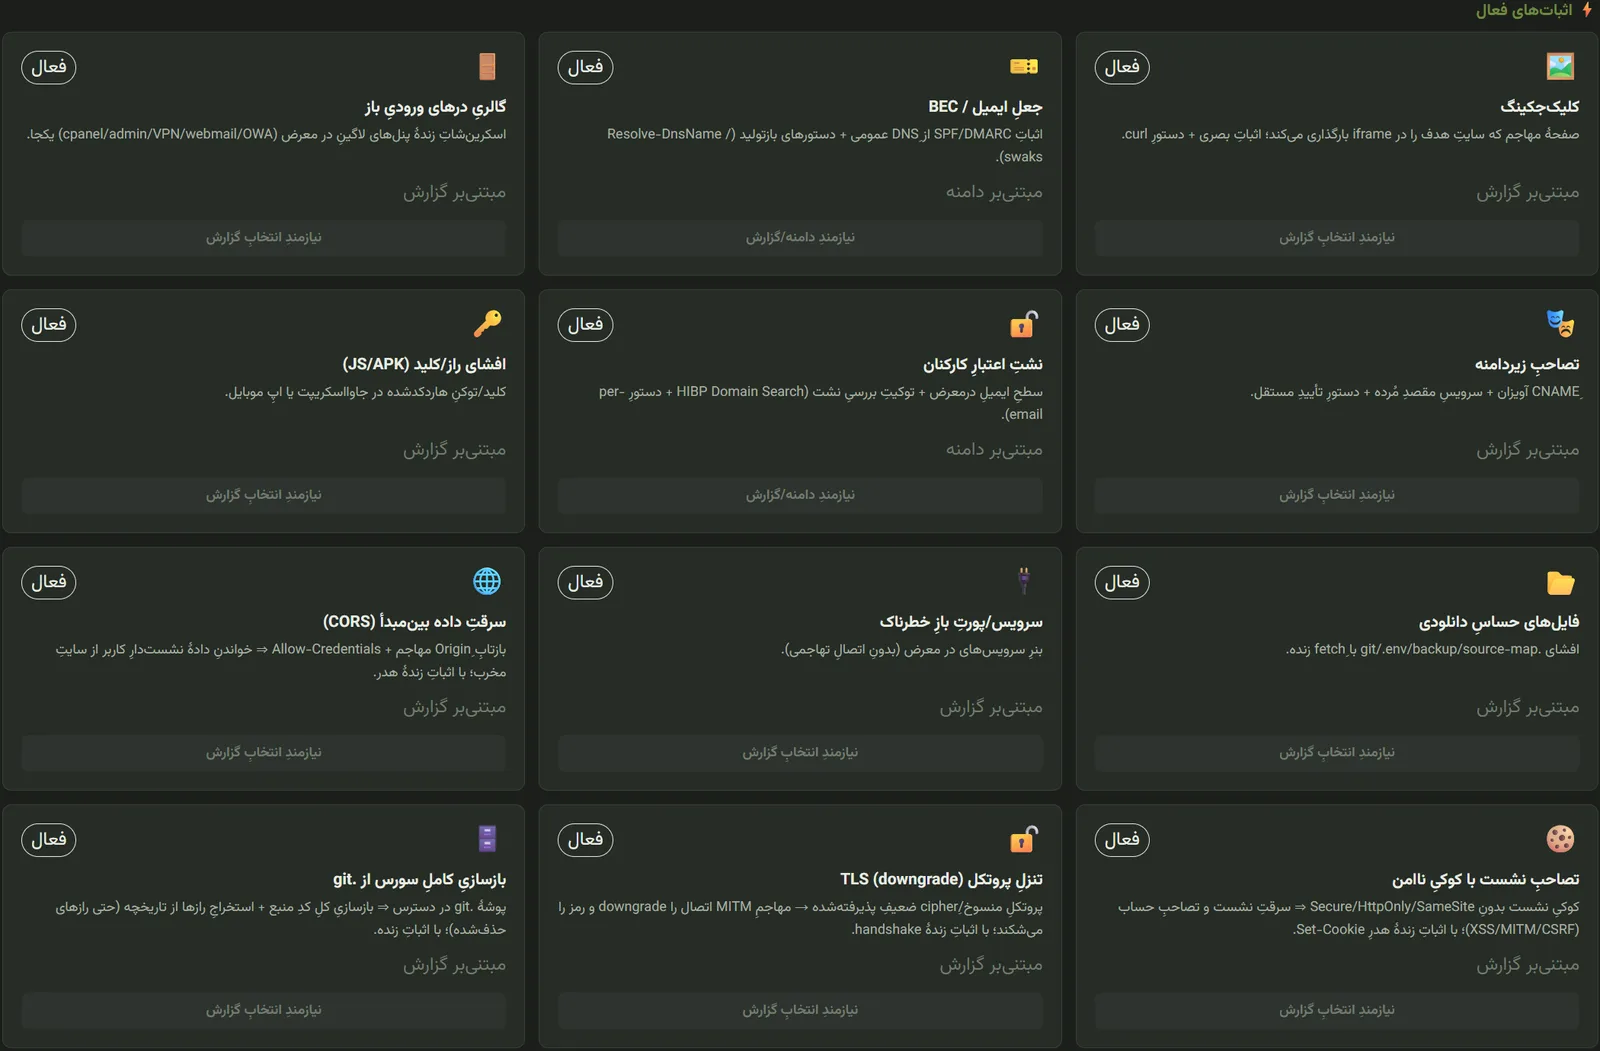
Proof-of-Concept-Zentrum
Zu jeder Schwachstelle gibt es einen gefahrlosen, reproduzierbaren Nachweis, den Ihr Team ausführen kann.
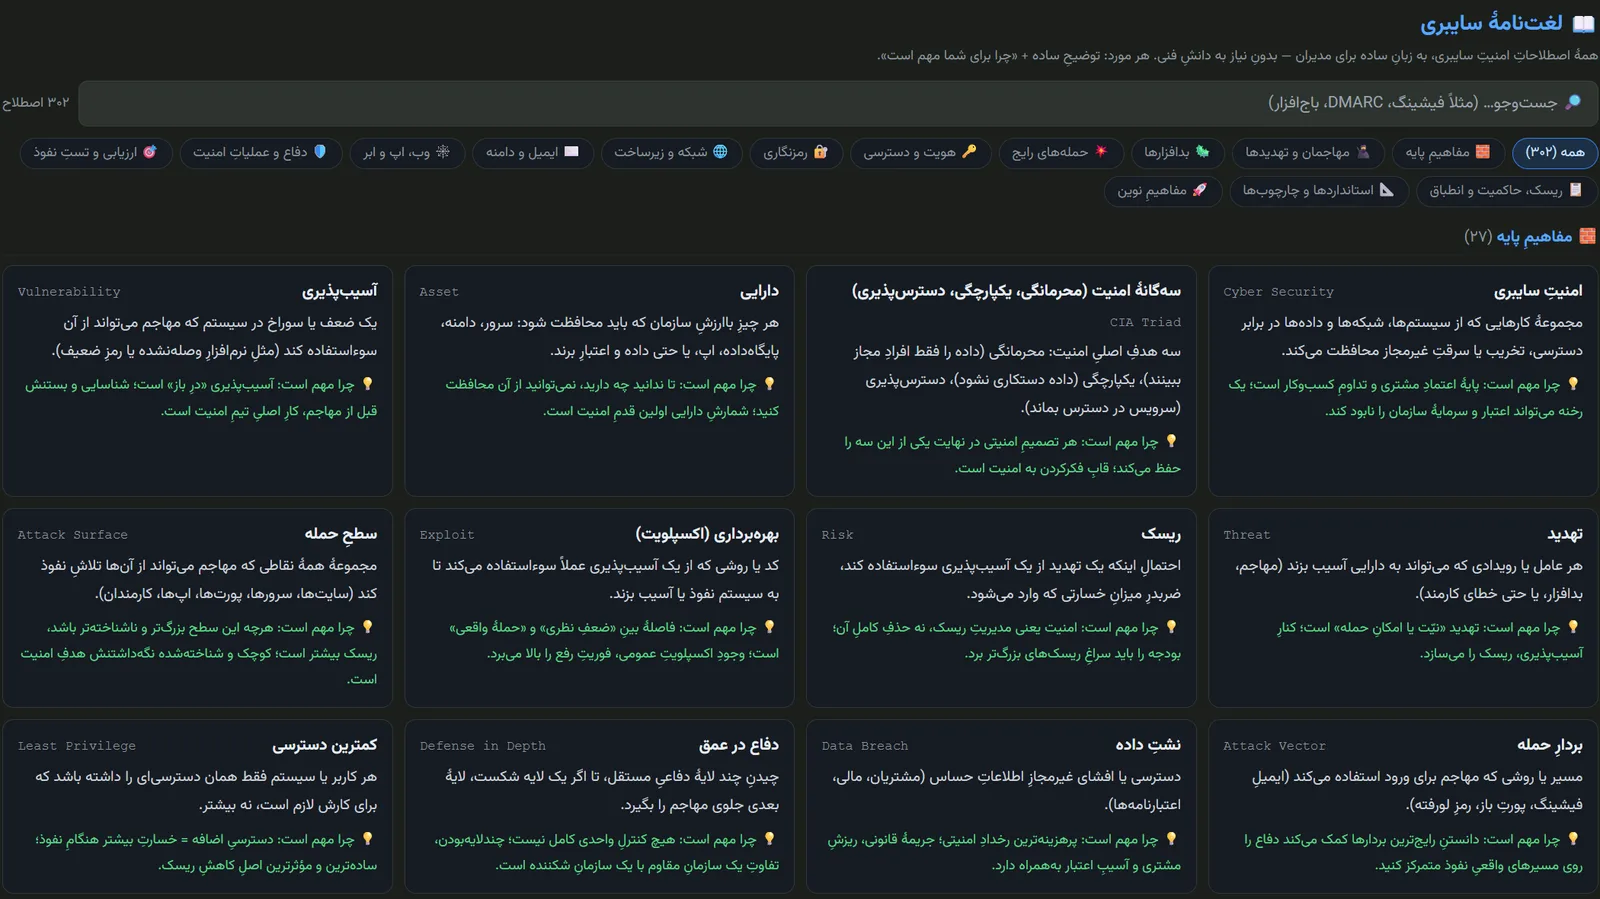
Cybersicherheits-Glossar
Mehr als 300 Sicherheitsbegriffe in einfacher Sprache, für Management und Entscheider.
Mehr als 500 Tests in zwölf Bereichen
Das ist keine Werbeliste. Es sind die Bereiche, die die Plattform in jeder Bewertung tatsächlich untersucht.
Asset- & Subdomain-Erkennung
- Subdomain-Enumeration aus aktiven und passiven Quellen
- Live-Überwachung von Certificate Transparency
- Archiv- und Wayback-Historie
- Verwandte Assets über Favicon-Fingerabdrücke und Tracker-IDs
- Cloud-Assets und Schatten-IT
- Sicherheit der Eigentumszuordnung je Asset
Infrastruktur-Graph & Routing
- Zuordnung von ASN und Netzpräfixen
- BGP-Routengesundheit und RPKI-Status
- Erkennung von CDN, Hosting und Anbieter
- Geografischer Fußabdruck und Topologie
- Abhängigkeitskonzentration und Single Points of Failure
- Karte der Netzgrenzen
DNS & Domains
- DNS-Aufklärung und sensible Einträge
- Verifikation von Subdomain-Übernahmen
- Verwaiste CNAMEs
- Registrierungs- und WHOIS-Daten
- Beobachtung ähnlicher und Phishing-Domains
Web & Anwendungen
- Sicherheits-Header und CSP
- CORS, CSRF und Clickjacking
- XSS, SQL-Injection, LFI, SSTI, SSRF
- Host-Header- und CRLF-Injection
- Offengelegte Konfigurationsdateien, Backups und Repositories
- Admin-Panels und CMS
APIs
- Swagger-/OpenAPI-Inventar
- GraphQL-Aufklärung
- Zugriffskontrolle auf Objekt- und Funktionsebene (BOLA / BFLA)
- Erkennung versteckter Parameter
- Zugriff ohne Authentifizierung
Authentifizierung & Sitzungen
- JWT-Konfiguration
- Stand der Mehr-Faktor-Authentifizierung
- Widerstand gegen Brute-Force
- Sicherheitsattribute von Cookies und Sitzungen
- Bewertung nach dem Login mit Testkonten
TLS & Kryptografie
- Tiefgehende Prüfung von Cipher-Suiten und Protokollen
- Vertrauenskette und Zertifikatsablauf
- Bekannte TLS-Schwachstellen
- SAN-Offenlegungsradius
E-Mail & Anti-Spoofing
- SPF, DKIM und DMARC
- Praktischer Nachweis von Absenderfälschung
- Phishing- und BEC-Risiko
- Gesundheit der Versanddomain
Infrastruktur & Dienste
- Prüfung offener Ports und Dienste
- Fingerprinting von Versionen und Technologien
- WAF-Erkennung und -Verhalten
- Alter und Supportstatus eingesetzter Technologien
- Verfügbarkeitsüberwachung
Datenlecks & Lieferkette
- Geheimnisse und Schlüssel in JavaScript-Dateien
- Betroffenheit in öffentlichen Datenlecks
- Offengelegte DevOps- und CI/CD-Werkzeuge
- Offene Cloud-Buckets und -Dienste
- Abhängigkeiten und Skripte von Drittanbietern
Mobile Anwendungen
- Statische Analyse von APK / XAPK
- Extraktion fest kodierter Geheimnisse und Endpunkte
- Riskante Berechtigungen
- Erweiterte Analyse mit MobSF
Zahlungsverkehr & Banking
- Prüfung von Zahlungs-Gateways
- Open-Banking-APIs
- Geschäftslogik und Zahlungsmissbrauch
- Erkennung persönlicher Kennungen (Ausweis-ID, IBAN, Karte)
- Erkennung von Banken-WAFs
Vom Befund zur Entscheidung
Eine lange Schwachstellenliste hilft Entscheidern nicht. Die Plattform macht aus Befunden Prioritäten, Szenarien und Maßnahmen.
Schwachstellen-Intelligence
Jede Technologieversion wird mit bekannten CVEs abgeglichen und anhand der Liste aktiv ausgenutzter Lücken (CISA KEV) und der Ausnutzungswahrscheinlichkeit (EPSS) priorisiert.
Angriffsketten
Mehrere Schwachstellen werden zu priorisierten Eindringpfaden kombiniert, mit klarer Trennung zwischen Beobachtetem und wahrscheinlicher Folge.
Angreifersimulation
Angreiferprofile und ein schrittweiser Angriffsplan auf Basis der realen Befunde dieser Organisation, nicht generischer Szenarien.
Erkennungslücke
Zeigt, welche Angreifertaktiken Ihrem Überwachungsteam (SOC) wahrscheinlich verborgen bleiben.
Risiko- & Behebungs-Engine
Rangfolge nach Geschäftsauswirkung, gestufte Behebungspriorität und eine Abhilfe für jeden Befund.
Nachtest & Vergleich
Jeder Befund lässt sich nach der Behebung einzeln nachtesten; zwei Bewertungsrunden werden nebeneinander dargestellt.
Kontinuierliche Überwachung (CTEM)
Geplante Bewertungen, ein Protokoll der Änderungsereignisse der Angriffsfläche und Benachrichtigungen per Webhook.
Scorecards für Dienstleister
Zuordnung von Assets zu Lieferanten, ein Wert für die Sicherheitslage und Vergleichsberichte über Dienstleister hinweg.
Die passende Tiefe und Dauer für jedes Szenario
Je nach Bedarf und vorliegenden Genehmigungen läuft eine Bewertung auf einer von drei Stufen.
Passiv
Beruht auf Beobachtung und öffentlich verfügbaren Beweisen, ohne direkte Interaktion oder Ausnutzung. Gefahrlos für jedes Asset, auch ohne vorherige Abstimmung.
Unter 20 Minuten
Aktiv
Tiefere, eingreifendere Tests in definierten Szenarien, mit Ratensteuerung und sicheren Richtlinien, die Störungen des Zieldienstes verhindern.
Etwa 90 Minuten
Tief / Angriffssimulation
Analyse von Angriffsketten, Simulation realistischer Angreiferszenarien und Bewertung der kombinierten Geschäftsauswirkung mehrerer Schwachstellen.
Abhängig vom Umfang
Gesicherte Beweise bleiben immer von Hypothesen getrennt
Die Plattform stellt eine ungeprüfte Hypothese niemals als bewiesene Schwachstelle dar. Jeder Befund trägt ein ausgewiesenes Vertrauensniveau und einen reproduzierbaren Befehl (curl, openssl, jadx), sodass jede Fachkraft ihn unabhängig überprüfen kann.
- Durch direkte Beweise bestätigter Befund
- Befund, der manuelle Validierung erfordert
- Hypothese zur Prüfung durch das technische Team
$ curl -sI https://target/admin | head -1
$ openssl s_client -connect target:443 | openssl x509 -noout -enddate
Ein Bericht, den Management und Technik gleichermaßen lesen
Eine Bewertung, mehrere Ausgaben für unterschiedliche Zielgruppen.
Management-Zusammenfassung
Das Risikobild in der Sprache der Entscheider, mit Handlungsprioritäten und geschätzter Auswirkung.
Technischer Bericht
Details zu jedem Befund: Beweise, Reproduktionsbefehl und Abhilfe für das technische Team.
Vertraulicher, signierter Bericht
PDF-Ausgabe mit digitaler Signatur, die Echtheit und Unverändertheit garantiert.
Zuordnung zu Standards
Befunde verknüpft mit PCI-DSS, NIST, ISO 27001 und nationalen Anforderungen.
Visuelle Beweise
Screenshots der erkannten Assets, eingebettet in den Bericht.
Live-Dashboard
Übersicht der Asset-Flotte, Expositionskarte und Risikotrend im Zeitverlauf.
Leistungsstark, aber unter Kontrolle
Ein System, das Angriffsflächen prüft, muss selbst vertrauenswürdig und prüfbar sein.
Genehmigung vor jeder Aktion
Kein aktiver Test läuft ohne dokumentierte Genehmigung für das Ziel.
Netzwerkwächter
Fail-closed-Ausgangskontrolle: Die Plattform kommuniziert nur mit genehmigten Zielen.
Laststeuerung
Anfrageraten-Profile, die Störungen des Zieldienstes verhindern.
Manipulationssicheres Journal
Jede Anfrage und Entscheidung wird mit Zeitstempel und Hash-Kette festgehalten.
Transparente Identität
Die Plattform gibt sich in jeder Anfrage zu erkennen. Sie versteckt sich nicht.
Modus für isolierte Netze
Einsetzbar in Umgebungen ohne Internetverbindung.
Die Aufsicht über die Cybersicherheits-Aufseher
Unternehmen und Dienstleister, die Infrastruktur schützen oder IT-Dienste für sensible Organisationen erbringen, können selbst von Fehlkonfigurationen und Sicherheitsmängeln betroffen sein. Die Plattform ermöglicht eine unabhängige Bewertung, die sich nicht auf die Berichte dieses Dienstleisters stützt. Eine beobachtete Schwachstelle ist für sich genommen kein Beweis für eine Kompromittierung, aber ein frühes Signal für unabhängige Validierung und Korrekturmaßnahmen.
Technologische Unabhängigkeit und Datenhoheit
Die Plattform wurde eigenständig entwickelt. Ihre Architektur erlaubt eine Bereitstellung gemäß Ihren Organisationsrichtlinien, definierte Zugriffsgrenzen und volle Kontrolle über die Daten, ohne Abhängigkeit von der Verarbeitungsinfrastruktur Dritter.
Kurze Antworten auf häufige Fragen
Was ist die Jashnvareh-Plattform?
Die Jashnvareh-Plattform ist ein integriertes System für External Attack Surface Management (EASM), entwickelt von STFC. Sie erkennt die aus dem Internet erreichbaren Assets einer Organisation, führt mehr als 500 Sicherheitstests darauf aus, verknüpft die Befunde zu Angriffspfaden und liefert einen dokumentierten, reproduzierbaren Bericht.
Wie lange dauert eine Bewertung?
Die Einrichtung dauert etwa 15 Minuten, eine passive Bewertung weniger als 20 Minuten und eine aktive Bewertung etwa 90 Minuten. Eine tiefe Bewertung mit Angriffssimulation hängt vom Umfang ab.
Ist eine Bewertung produktiver Dienste gefahrlos möglich?
Eine passive Bewertung stützt sich ausschließlich auf Beobachtung und öffentliche Beweise, ohne direkte Interaktion oder Ausnutzung. Aktive Tests laufen erst, nachdem eine Genehmigung für das Ziel dokumentiert wurde, und mit Ratensteuerung, damit der Dienst nicht gestört wird.
Wo liegen unsere Daten?
Die Plattform läuft auf Ihrer eigenen Infrastruktur und kann in einem isolierten Netz betrieben werden. Die Daten verlassen die Organisation nicht, und es besteht keine Abhängigkeit von der Verarbeitungsinfrastruktur Dritter.
Worin unterscheidet sie sich von einem Schwachstellenscanner?
Ein Scanner liefert eine Liste von Befunden. Die Plattform verbindet Assets in einem Graphen, macht aus einzelnen Schwachstellen Angriffsketten, hält gesicherte Beweise von Hypothesen getrennt und liefert zu jedem Befund einen reproduzierbaren Befehl.

Sehen Sie die Plattform an einer Beispieldomain
In einer kurzen Sitzung sehen Sie Asset-Erkennung, Bewertung und Berichtsausgabe live.