
組織のアタックサーフェスを、 攻撃者の視点で監視する
STFC は、統合型の外部アタックサーフェス管理(EASM)システムである Jashnvareh プラットフォームを開発しました。通常は 3 か月以上と専門家チームを要するレポートを、1 時間足らずでお届けします。
Silent Ping: 接続を測る自社開発コンソール- 分でセットアップ
- 15
- セキュリティテスト
- 500+
- のカバー領域
- 12
- DNS
- TLS / HTTPS
- Certificate Transparency
- BGP · ASN
- RPKI
- SPF · DKIM · DMARC
- Security Headers · CSP
- CORS
- APK / XAPK
- Subdomain Discovery
- Infra Pivot
- Kill-Chain
- 導入から初回実行まで
- 15分
- パッシブ評価
- 20分
- アクティブな詳細評価
- 90分
- 1 回の評価で行うセキュリティテストと検査
- 500+項目
- DNS からモバイルアプリまでのカバー範囲
- 12領域
- 技術・経営向けレポート
- 70+ページ
小さな弱点が 2 つ、大きな損失が 1 つ
どちらの弱点も、単独では深刻に見えません。スクロールして、攻撃者がそれらをどうつなげるかをご覧ください。
DMARC のないドメイン
組織のドメインは拒否ポリシーを公開していません。受信サーバーは、本物のメールと偽装メールを区別できません。
「CEO」からのメール
攻撃者は CEO の実在のアドレスからメールを送り、経理部門に至急の請求書を確認するよう求めます。見た目のチェックはすべて通過します。
見慣れたページでのワンクリック
リンク先のページは無害に見えます。しかしその下には、自社の支払いパネルが見えないフレームで読み込まれています。
クリックは別の場所に届く
従業員は「請求書を表示」をクリックします。実際にはそのクリックは、隠されたパネルの「送金を確定」ボタンに、本人の有効なセッションで届きます。
その結果
資金は口座から流出し、同じメールボックスが次の被害者に近づくために使われます。マルウェアは使われず、サーバーも侵入されていません。
DNS レコード 1 件とヘッダー 1 つで、この連鎖は断ち切れました
プラットフォームはパッシブ評価で 20 分足らずのうちに両方の弱点を報告し、それらのつながりを示します。
_dmarc → p=reject · Content-Security-Policy: frame-ancestors 'none'
プラットフォームで貴組織に見えるもの
以下の画像は、Jashnvareh プラットフォームの実際の画面です。
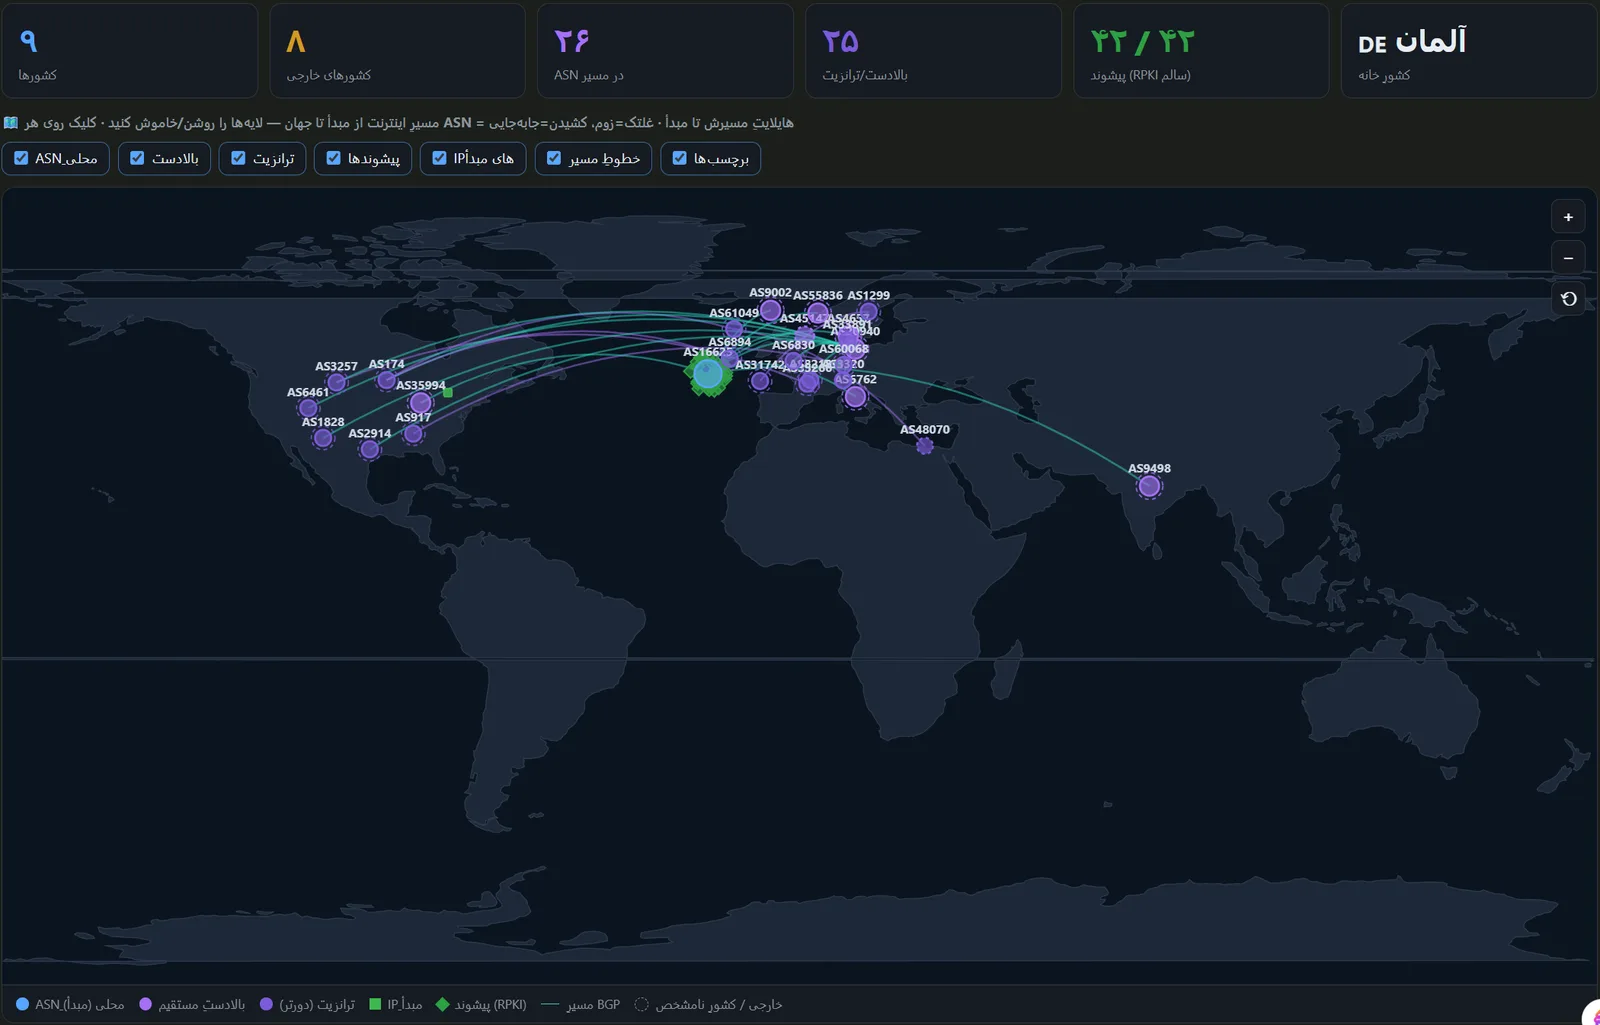
グローバルなアタックサーフェスマップ
インターネットと資産を結ぶネットワーク経路を、上位事業者、トランジット、RPKI の状態とともに示します。
資産関係グラフ
ドメイン、IP、ネットワークプレフィックス、ASN、事業者をひとつの画面に、相互の関係とともに表示します。
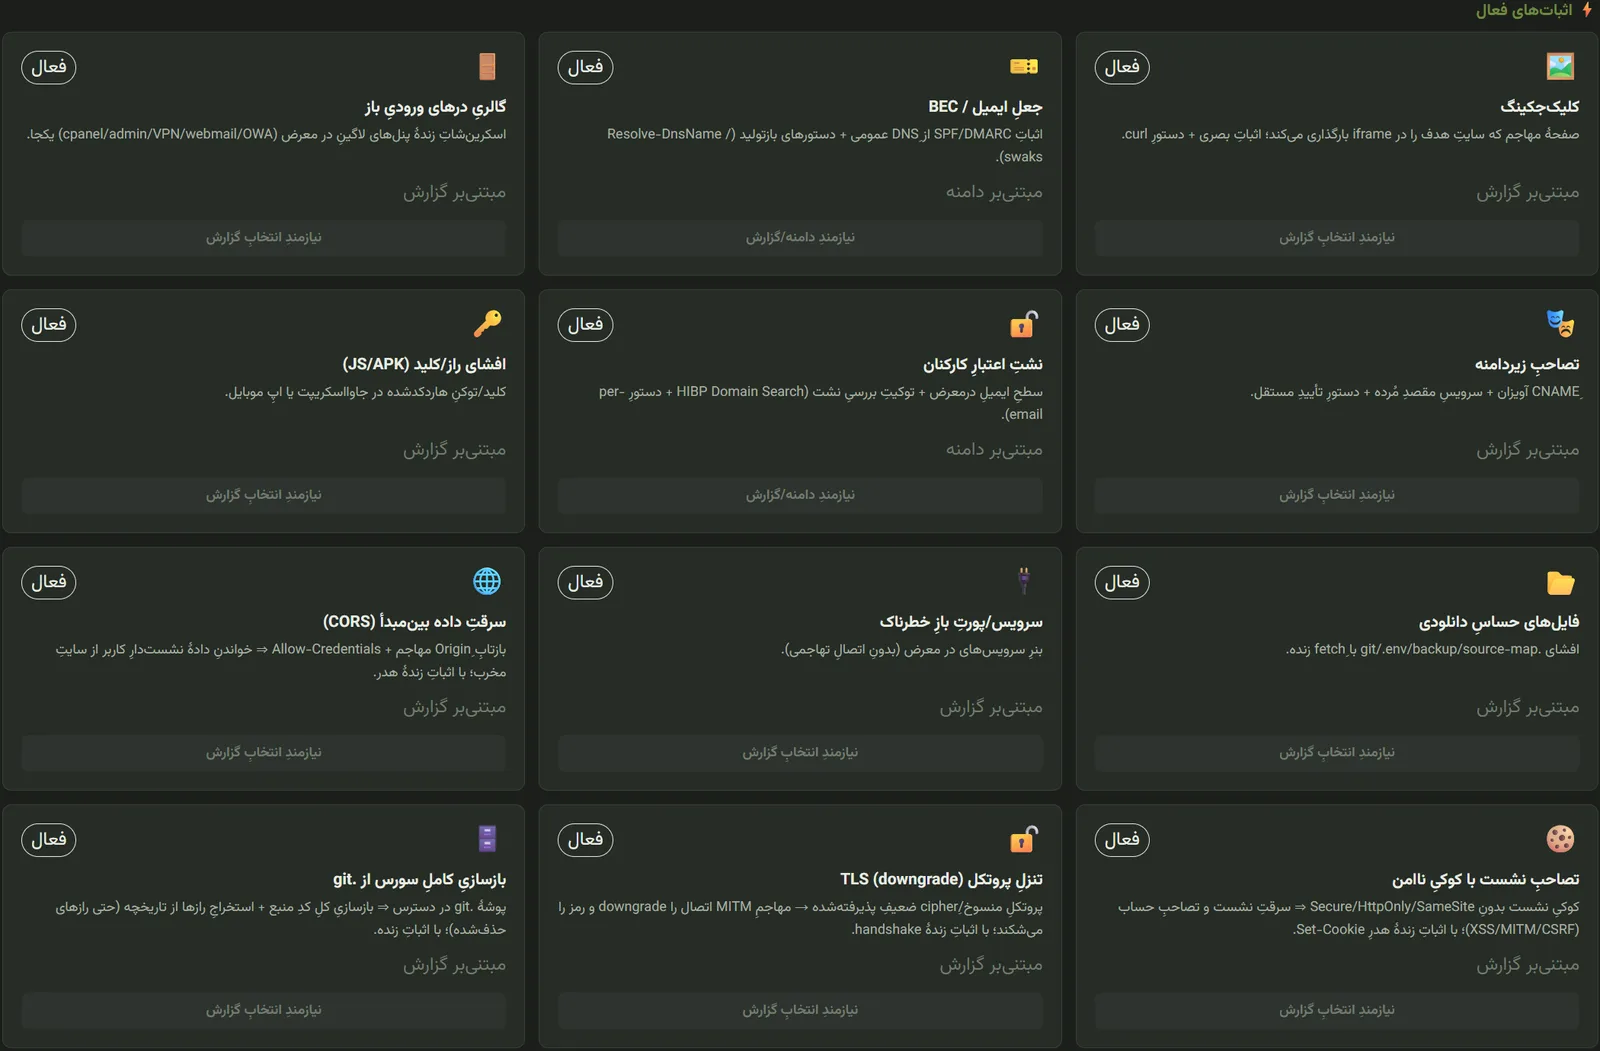
概念実証(PoC)センター
すべての弱点に、チームが実行できる安全で再現可能な実証が付きます。
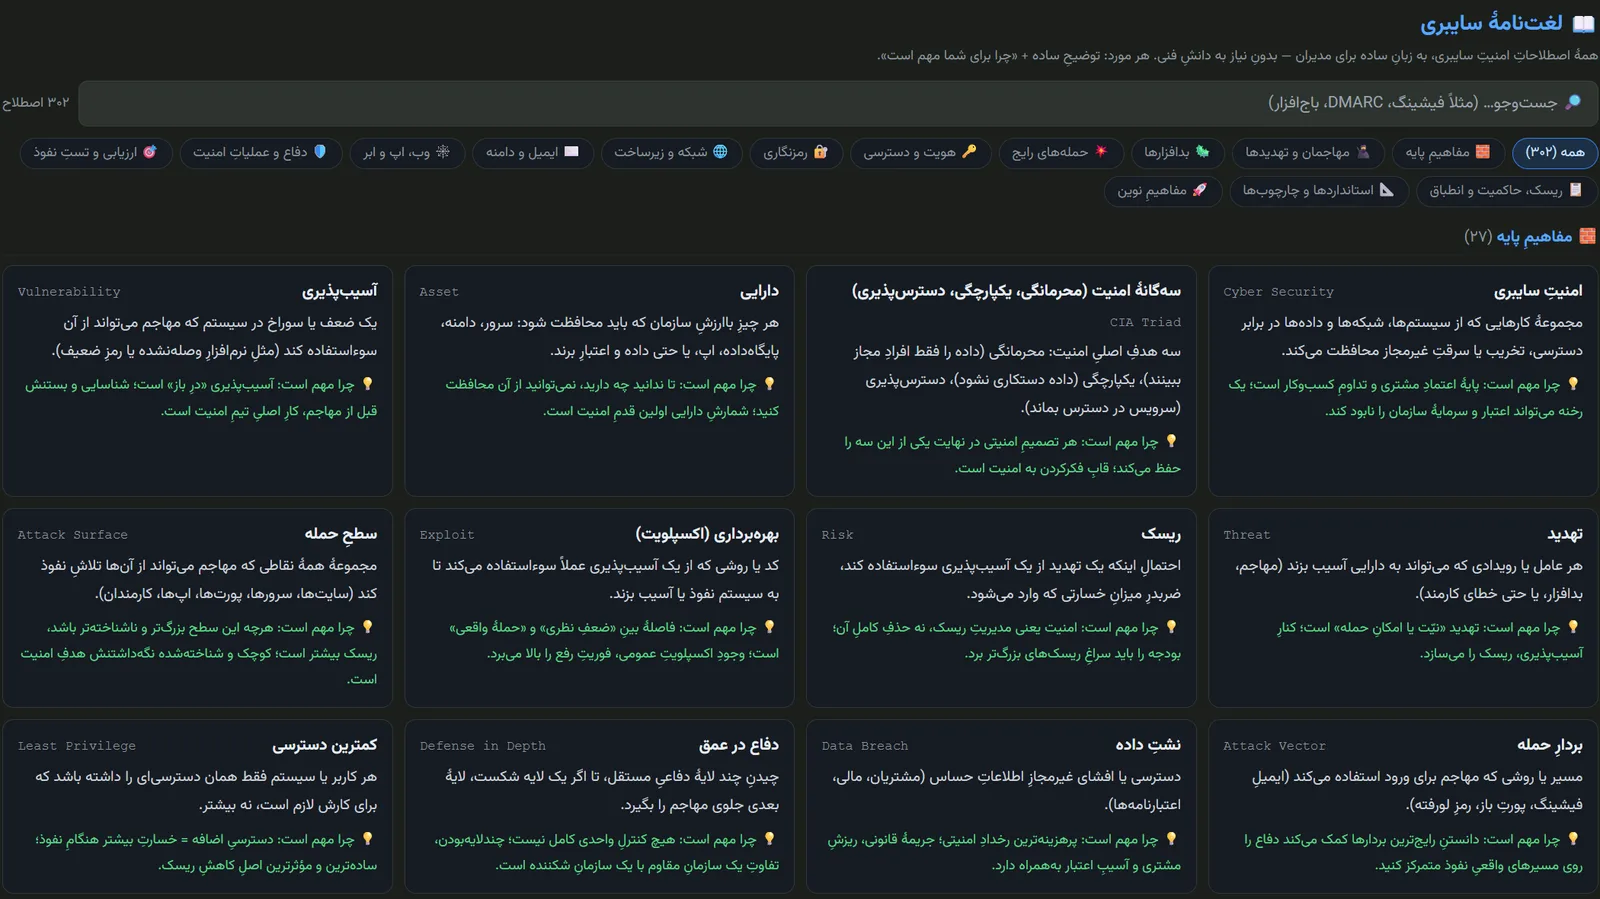
サイバーセキュリティ用語集
300 を超えるセキュリティ用語を、経営層や意思決定者向けに平易に解説します。
評価からセキュリティプラットフォームの開発まで
STFC のチームは、自社の統合プラットフォームの運用に加え、個別のセキュリティソリューションの設計と実装も行います。
外部アタックサーフェス管理(EASM)
インターネットに公開された資産を、既知のもの、忘れられたもの、シャドー IT まで継続的に発見し、その変化を追跡します。
- ドメイン、サブドメイン、IP の全体マップ
- 忘れられた資産とシャドー IT の特定
- アタックサーフェスの変化を通知
ペネトレーションテストと脆弱性評価
Web、ネットワーク、インフラのセキュリティ評価。自動テストと専門家による検証を組み合わせ、根拠のない主張は行いません。
セキュリティプラットフォームの設計と開発
組織や重要インフラ向けに、監視・評価・セキュリティ管理のための専用システムを構築します。
インフラとルーティングの分析
BGP データ、RPKI の状態、資産とネットワーク事業者の関係を調べ、依存関係とリスクの集中箇所を明らかにします。
攻撃チェーンの分析とシミュレーション
個別の弱点を現実的な攻撃者シナリオとして組み合わせ、事業に対する累積的なリスクを示します。
モバイルアプリのセキュリティ分析
APK/XAPK パッケージを静的に解析し、露出した鍵、設定不備、リスクの高い挙動を検出します。
委託先の独立評価
IT サプライヤーや委託先のセキュリティ状況を、先方が提出する報告とは切り離して評価します。
コンサルティングと技術導入
初回評価から是正、安定運用まで、お客様の技術チームに伴走します。
資産の発見から最終レポートまで、ひと続きの流れ
通常は複数のチームやツールに分散している工程を、プラットフォームがひとつの自動化されたワークフローとして実行します。
- 01
資産の発見
ドメイン、サブドメイン、IP、ASN、管理画面、インターネットに公開されたサービス。
- 02
証拠の収集
DNS、TLS、Web、メール、ネットワークの各レイヤーでテストを並行実行。
- 03
分析と相関
検出結果を統合して重複を除き、確認済みの証拠と仮説を切り分けます。
- 04
リスクの優先順位付け
深刻度、悪用可能性、想定される影響に基づいて弱点を順位付け。
- 05
多層レポート
再現可能な証拠と対策を添えた、経営層向け・技術者向けの出力。
- 06
継続的な監視
定期的な評価により、アタックサーフェスの変化を時系列で追跡。
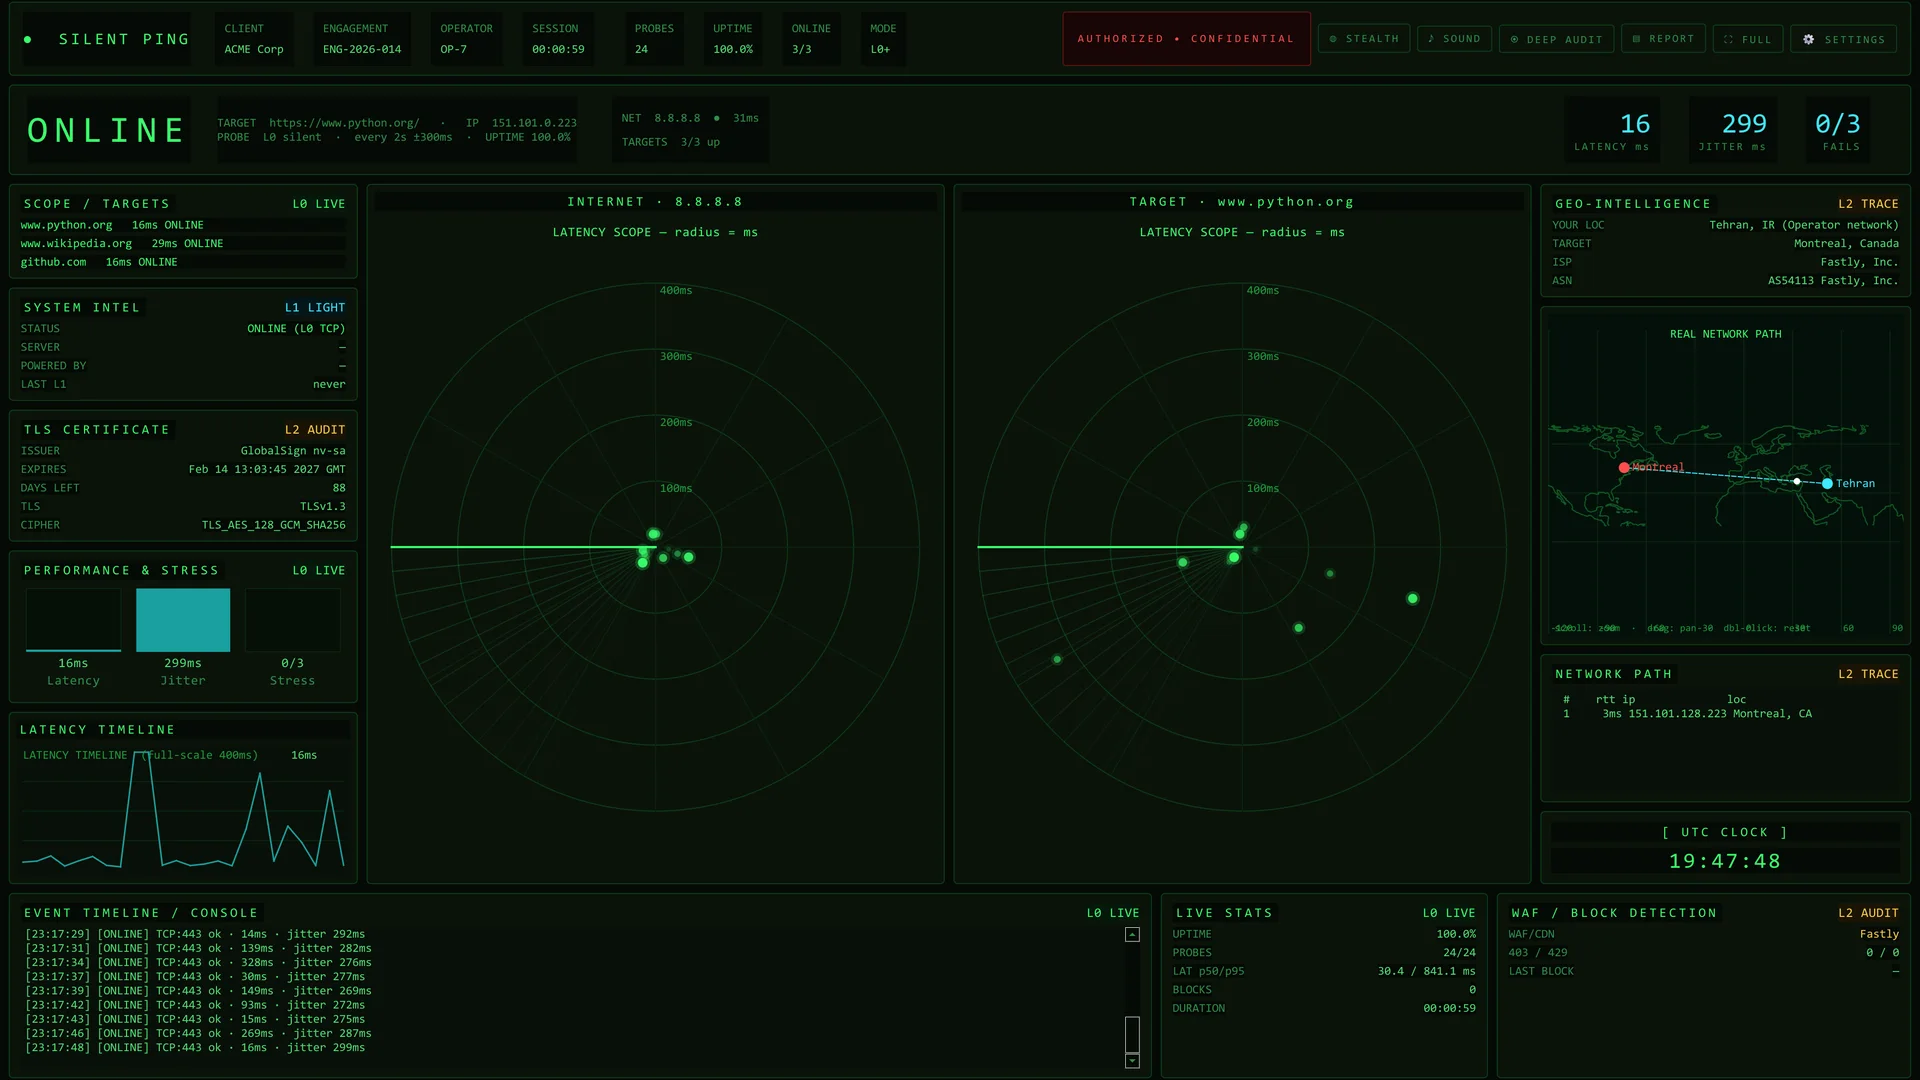
Silent Ping: 原因が自分側か相手側かを見分ける
Windows の ping の代わりに自社で書いたコンソールです。インターネットへの接続とターゲットへの接続を 2 つのレーダーに表示し、各プローブは静かな TCP ハンドシェイク 1 回だけです。
- 2 つのレーダー: 自分のインターネットとターゲット
- リクエストもペイロードも送らない
- TLS と WAF の監査、実経路を地図に表示
攻撃者の目で、自社のインフラを見る
STFC · EASM Platform
数か月かかっていた作業が、いまは数分で完了
従来のアタックサーフェス評価は、ツールが分散し委託先も多いため、時間と費用がかかります。プラットフォームはその差を解消します。
3+ か月
複数の専門家、ばらばらのツール、結果の手作業による統合、レポート作成。専門家の費用がかさみ、散在する検出結果のつながりを見失うおそれもあります。
90 分
初回実行から多層レポートまで。確認済みの証拠、リスクの優先順位、資産の関係マップを、大人数のチームに頼らないひとつの統合プロセスで提供します。
サイバーセキュリティの監督者を監督する
インフラの保護や、機微な組織への IT サービス提供を担う企業や委託先自身にも、設定不備やセキュリティ上の欠陥が存在し得ます。プラットフォームを使えば、その委託先自身の報告に依存しない独立した評価が可能です。弱点が見つかったこと自体は侵害の証明ではありませんが、独立した検証と是正措置に向けた早期のシグナルになります。
詳しく見る