
stfc.ir / jashnvareh
組織のアタックサーフェス全体を、ひとつの生きたグラフに
忘れられた最初のサブドメインから、完全な攻撃チェーンまで。プラットフォームは資産を発見し、500 を超えるセキュリティテストを実行し、検出結果を相互に結び付け、文書化され再現可能で、経営層にそのまま提出できるレポートを届けます。通常であれば複数のチーム、ツール、委託先に分かれる作業です。
- 導入から初回実行まで
- 15分
- パッシブ評価
- 20分
- アクティブな詳細評価
- 90分
- 1 回の評価で行うセキュリティテストと検査
- 500+項目
- DNS からモバイルアプリまでのカバー範囲
- 12領域
- 技術・経営向けレポート
- 70+ページ
これはツールではありません。評価のための一式です。
一般的なツールは、それぞれ全体像の一部しか示しません。サブドメインを見つけるもの、ポートをスキャンするもの、レポートを作るもの。プラットフォームはこれらのレイヤーをひとつのコアにまとめ、単なる寄せ集めでは得られないものを届けます。攻撃者が貴組織をどう見ているかを示す、つながった全体像です。
リストではなく、グラフ
ドメイン、サブドメイン、IP、証明書、サービス、検出結果のひとつひとつが資産グラフのノードです。相互の関係が見え、変更履歴が記録され、資産ごとに所有の確からしさが示されます。
検出結果がチェーンになる
個別の弱点は多段階の攻撃経路としてまとめられ、MITRE ATT&CK に対応付けられます。監視チームが見落としやすい死角もあわせて示します。
証拠のない主張はしない
すべての検出結果に証拠クラスと再現可能なコマンドが付きます。失敗した、あるいは遮断されたテストは「未確認」と記録し、「安全」とは記録しません。
自律的で独立
隔離されたネットワークも含め、お客様自身のインフラ上で動作します。データは組織の外に出ず、すべてのネットワークリクエストはハッシュチェーン付きのジャーナルに記録されます。
プラットフォームで貴組織に見えるもの
以下の画像は、Jashnvareh プラットフォームの実際の画面です。
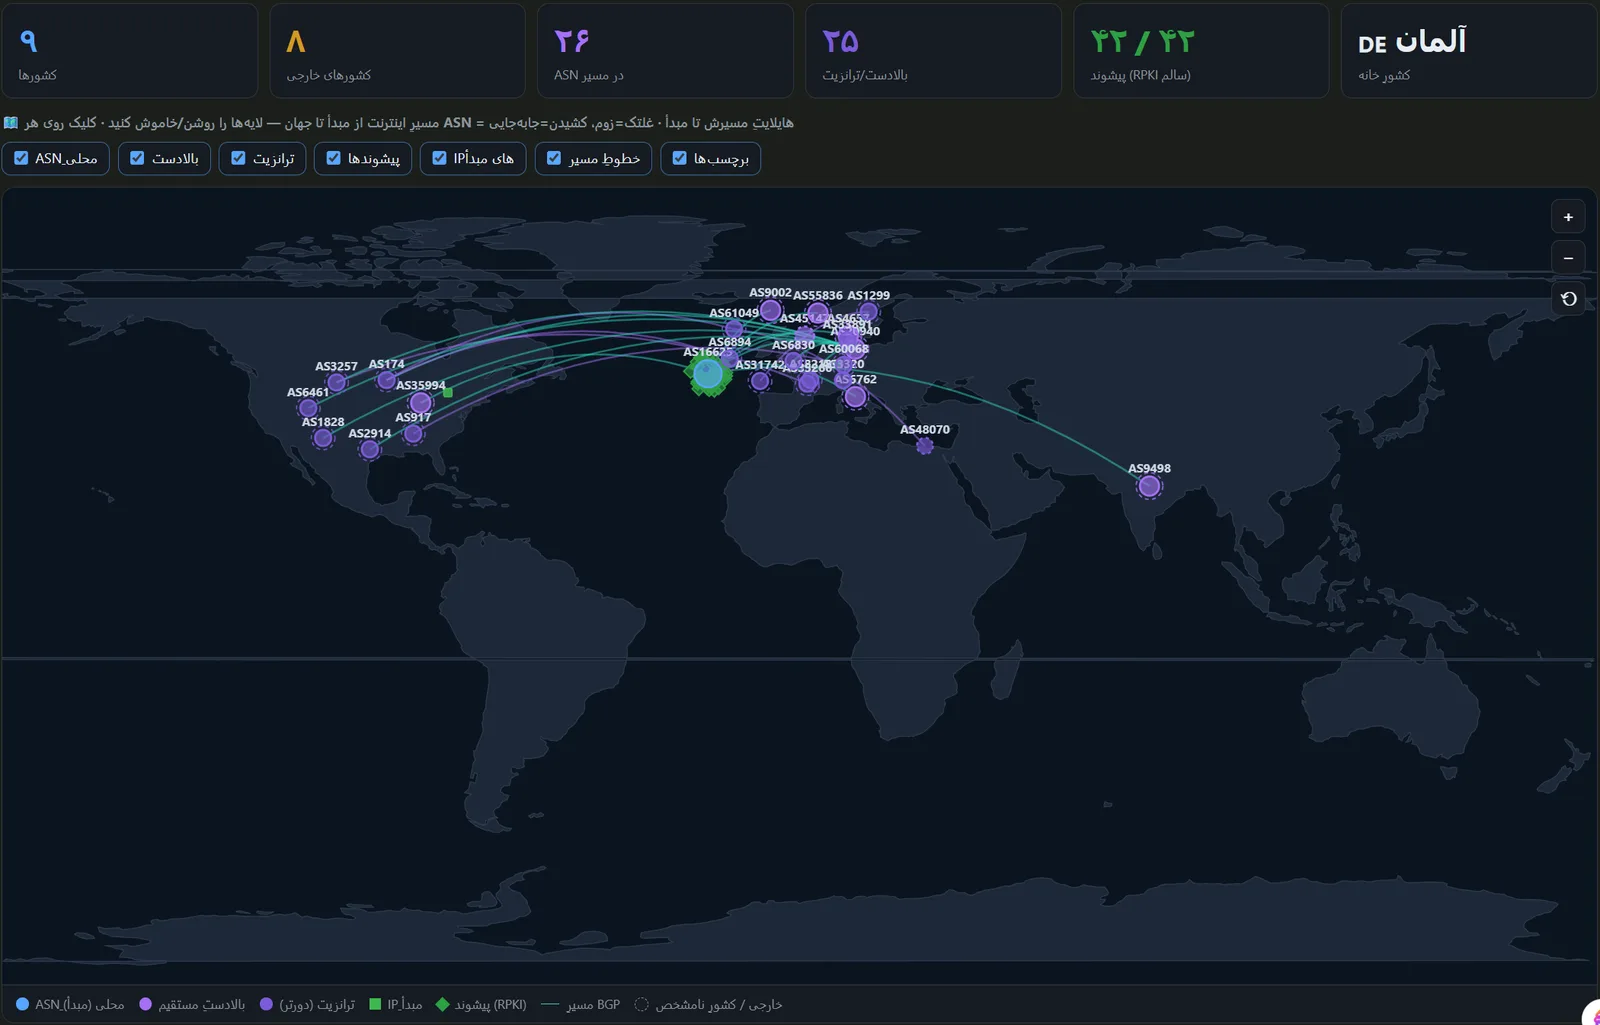
グローバルなアタックサーフェスマップ
インターネットと資産を結ぶネットワーク経路を、上位事業者、トランジット、RPKI の状態とともに示します。
資産関係グラフ
ドメイン、IP、ネットワークプレフィックス、ASN、事業者をひとつの画面に、相互の関係とともに表示します。
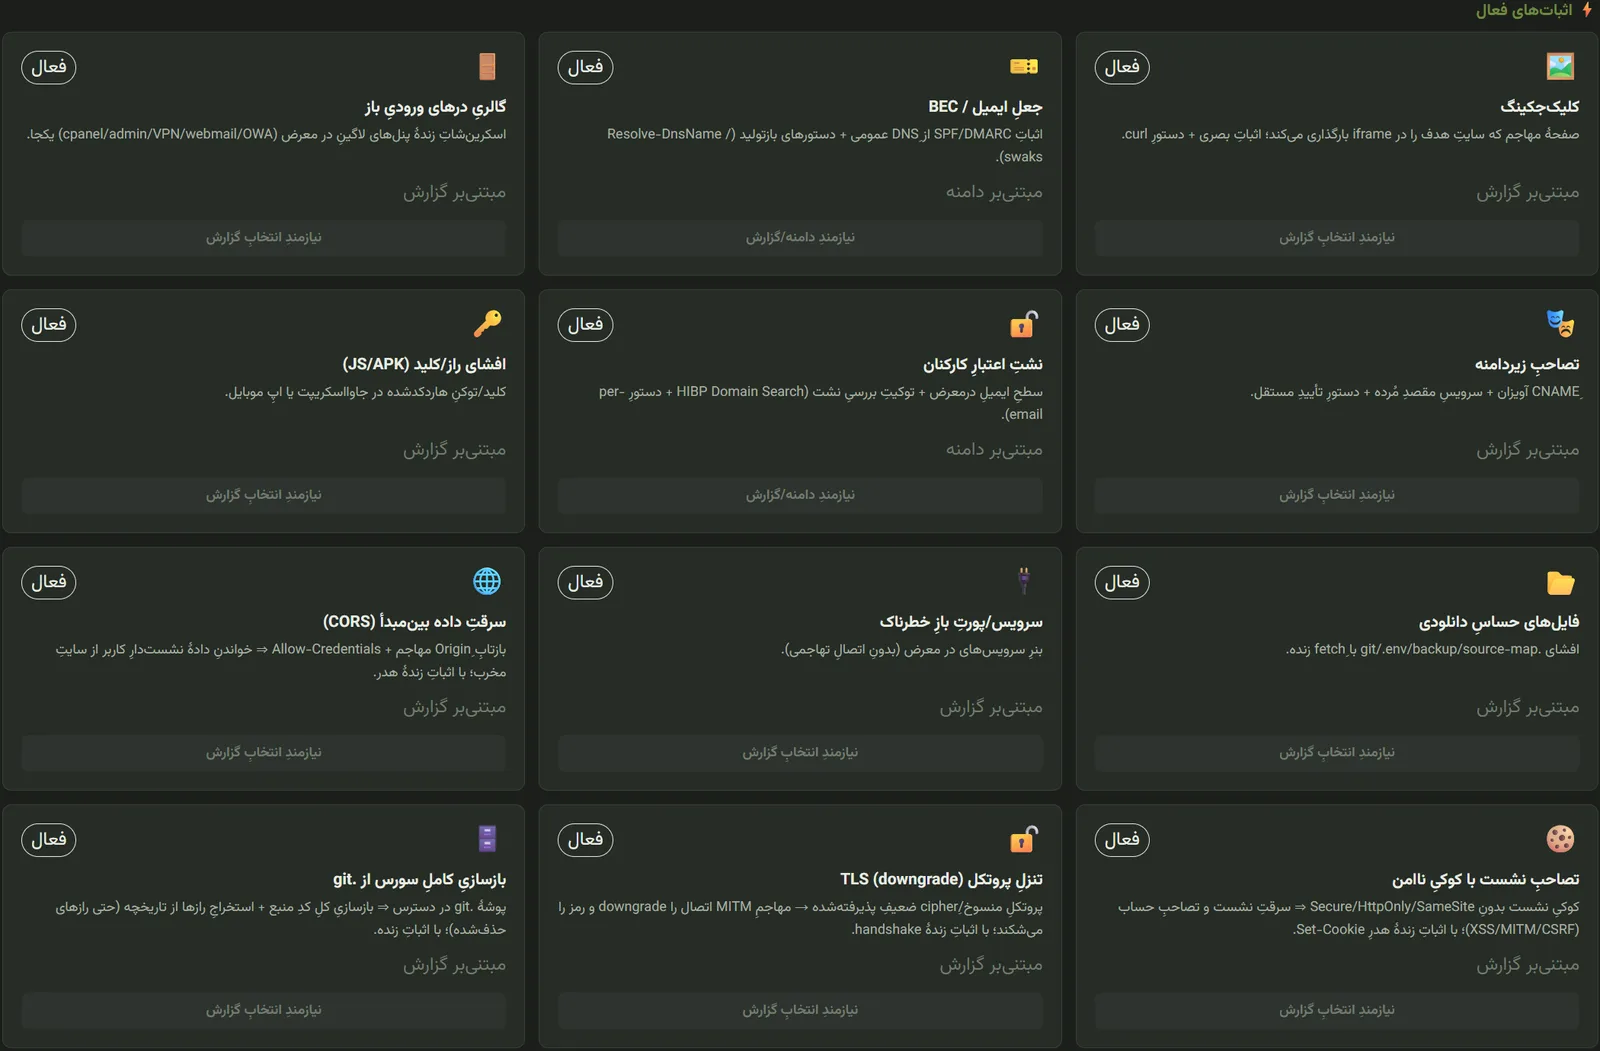
概念実証(PoC)センター
すべての弱点に、チームが実行できる安全で再現可能な実証が付きます。
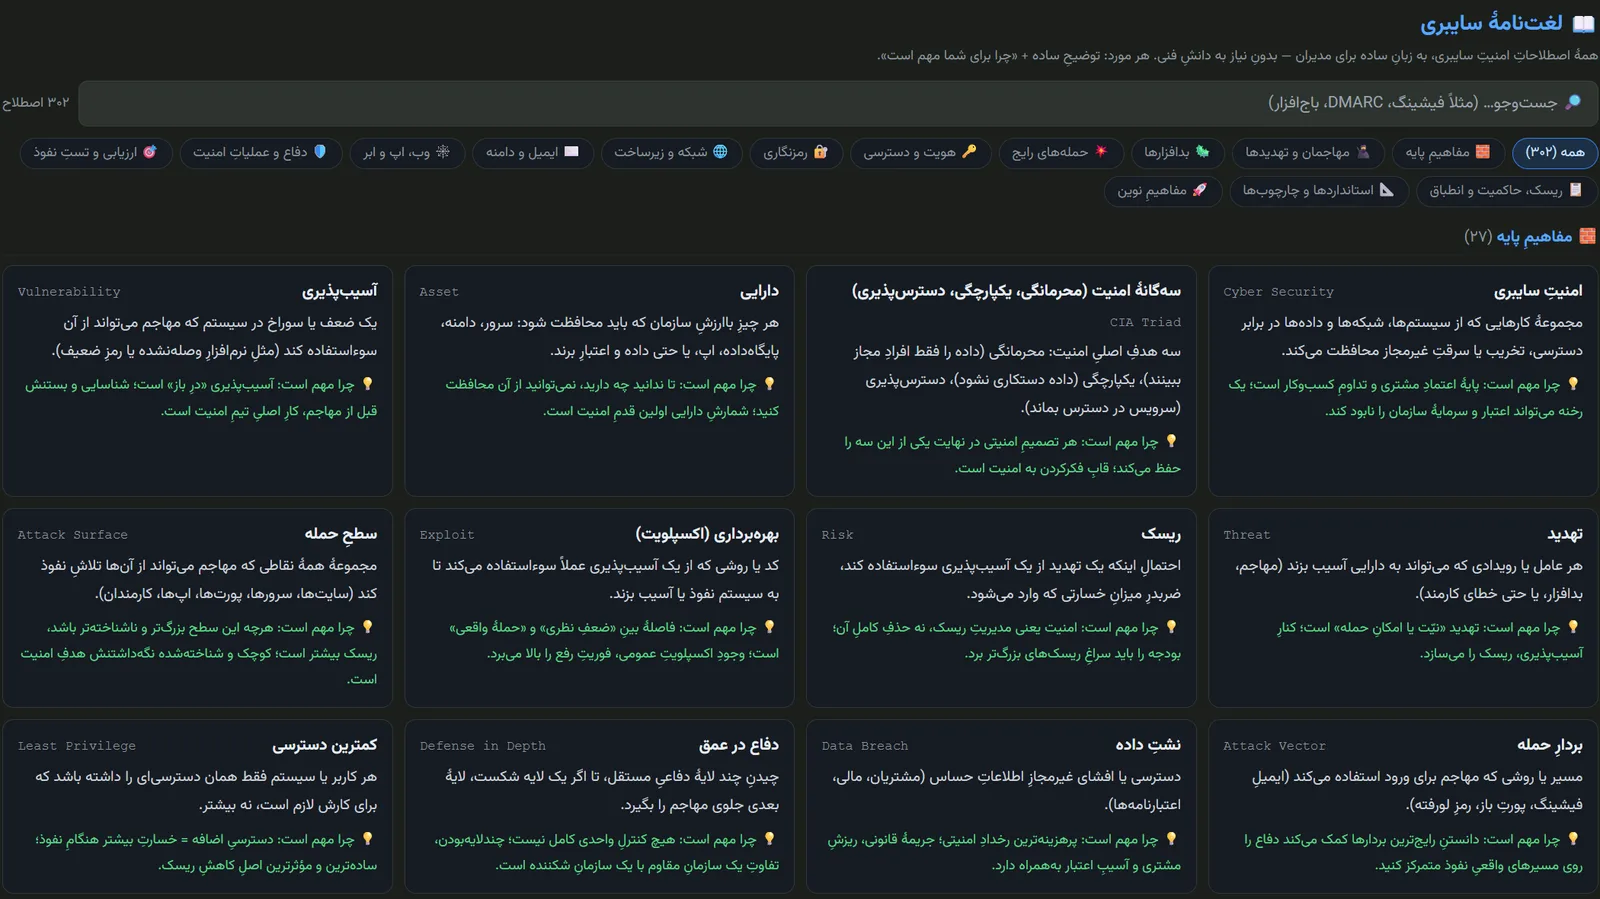
サイバーセキュリティ用語集
300 を超えるセキュリティ用語を、経営層や意思決定者向けに平易に解説します。
12 の領域、500 を超えるテスト
宣伝用の一覧ではありません。プラットフォームが毎回の評価で実際に調べる領域です。
資産とサブドメインの発見
- アクティブ・パッシブ双方の情報源によるサブドメイン列挙
- Certificate Transparency のリアルタイム監視
- アーカイブと Wayback の履歴
- favicon のフィンガープリントとトラッカー ID による関連資産の発見
- クラウド資産とシャドー IT
- 資産ごとの所有の確からしさ
インフラグラフとルーティング
- ASN とネットワークプレフィックスのマッピング
- BGP 経路の健全性と RPKI の状態
- CDN、ホスティング、事業者の特定
- 地理的な広がりとトポロジー
- 依存の集中と単一障害点
- ネットワーク境界のマップ
DNS とドメイン
- DNS インテリジェンスと機微なレコード
- サブドメイン乗っ取りの検証
- 宙に浮いた CNAME
- 登録情報と WHOIS
- 類似ドメイン・フィッシングドメインの監視
Web とアプリケーション
- セキュリティヘッダーと CSP
- CORS、CSRF、クリックジャッキング
- XSS、SQL インジェクション、LFI、SSTI、SSRF
- Host ヘッダーインジェクションと CRLF インジェクション
- 露出した設定ファイル、バックアップ、リポジトリ
- 管理画面と CMS
API
- Swagger / OpenAPI の棚卸し
- GraphQL の調査
- オブジェクトレベル・機能レベルのアクセス制御(BOLA / BFLA)
- 隠しパラメータの発見
- 認証なしでのアクセス
認証とセッション
- JWT の設定
- 多要素認証の状況
- 総当たり攻撃への耐性
- Cookie とセッションのセキュリティ属性
- テストアカウントによるログイン後の評価
TLS と暗号
- 暗号スイートとプロトコルの詳細監査
- 信頼チェーンと証明書の有効期限
- 既知の TLS 脆弱性
- SAN の露出範囲
メールとなりすまし対策
- SPF、DKIM、DMARC
- 送信者なりすましの実証
- フィッシングと BEC のリスク
- 送信ドメインの健全性
インフラとサービス
- 開放ポートとサービスの監査
- バージョンと技術のフィンガープリント
- WAF の検出とその挙動
- 使用中の技術の古さとサポート状況
- 可用性の監視
情報漏えいとサプライチェーン
- JavaScript ファイル内の秘密情報と鍵
- 公開された漏えい事案での露出
- 露出した DevOps・CI/CD ツール
- 公開状態のクラウドバケットとサービス
- サードパーティの依存関係とスクリプト
モバイルアプリ
- APK / XAPK の静的解析
- ハードコードされた秘密情報とエンドポイントの抽出
- リスクの高い権限
- MobSF による追加解析
決済と銀行
- 決済ゲートウェイの監査
- オープンバンキング API
- ビジネスロジックと決済の不正利用
- 個人識別情報の検出(国民 ID、IBAN、カード番号)
- 銀行向け WAF の特定
検出結果から、意思決定へ
脆弱性の長い一覧は、意思決定者の役には立ちません。プラットフォームは検出結果を、優先順位とシナリオと行動に変えます。
脆弱性インテリジェンス
各技術のバージョンを既知の CVE と照合し、悪用が確認された脆弱性の一覧(CISA KEV)と悪用確率(EPSS)で優先順位を付けます。
攻撃チェーン
複数の弱点を順位付きの侵入経路として組み合わせ、観測された事実と想定される結果を分けて示します。
攻撃者シミュレーション
一般的なシナリオではなく、その組織の実際の検出結果に基づく攻撃者プロファイルと段階的な攻撃計画。
検知ギャップ
攻撃者のどの戦術が監視チーム(SOC)から見えないままになりそうかを示します。
リスクと是正のエンジン
事業への影響による順位付け、是正の優先度の段階分け、検出結果ごとの対策。
再テストと比較
是正後に検出結果を個別に再テストでき、2 回の評価の差分を並べて表示します。
継続的な監視(CTEM)
スケジュールに沿った評価、アタックサーフェスの変更イベントの記録、Webhook による通知。
委託先スコアカード
資産のサプライヤーへの帰属、セキュリティ状況のスコア、委託先間の比較レポート。
シナリオごとに、適切な深さと所要時間を
ニーズと取得済みの許可に応じて、評価は次の 3 つのレベルのいずれかで実行されます。
パッシブ(Passive)
観察と公開情報に基づく評価で、直接のやり取りや悪用は行いません。事前の調整がなくても、どの資産にも安全に実行できます。
20 分未満
アクティブ(Active)
定義されたシナリオで、より深く踏み込んだテストを実行します。レート制御と安全なポリシーにより、対象サービスへの影響を防ぎます。
約 90 分
ディープ(Deep)/攻撃シミュレーション
攻撃チェーンの分析、現実的な攻撃者シナリオのシミュレーション、複数の弱点が重なった場合の事業への影響の評価。
範囲による
確認済みの証拠は、常に仮説と分けて扱う
プラットフォームは、検証されていない仮説を実証済みの脆弱性として示すことはありません。すべての検出結果に確度が明示され、再現可能なコマンド(curl、openssl、jadx)が付くため、どの専門家でも独立して検証できます。
- 直接の証拠で確認された検出結果
- 手動での検証が必要な検出結果
- 技術チームの確認に向けて提示する仮説
$ curl -sI https://target/admin | head -1
$ openssl s_client -connect target:443 | openssl x509 -noout -enddate
経営層にも、エンジニアにも読まれるレポート
ひとつの評価から、読み手に合わせた複数の出力を。
エグゼクティブサマリー
意思決定者の言葉で示すリスクの全体像。対応の優先順位と影響の見積もり付き。
技術レポート
検出結果ごとの詳細。証拠、再現コマンド、技術チーム向けの対策。
署名付き機密レポート
真正性と非改ざんを保証するデジタル署名付きの PDF。
各種基準への対応付け
検出結果を PCI-DSS、NIST、ISO 27001 および各国の要件に関連付け。
視覚的な証拠
発見された資産のスクリーンショットをレポートに掲載。
ライブダッシュボード
資産全体の一覧、露出マップ、リスクの推移。
強力で、しかも制御されている
アタックサーフェスを検査するシステムは、それ自体が信頼でき、監査可能でなければなりません。
実行の前に、許可を
対象についての許可が記録されていない限り、アクティブなテストは実行されません。
ネットワークガード
フェイルクローズの送信制御。プラットフォームは許可された対象とのみ通信します。
負荷の制御
対象サービスへの影響を防ぐリクエストレートのプロファイル。
改ざんを検知できるジャーナル
すべてのリクエストと判断を、タイムスタンプとハッシュチェーン付きで記録。
身元を明かす
プラットフォームはすべてのリクエストで自らを名乗ります。身元を隠しません。
隔離ネットワークモード
インターネットに接続されていない環境にも導入できます。
サイバーセキュリティの監督者を監督する
インフラの保護や、機微な組織への IT サービス提供を担う企業や委託先自身にも、設定不備やセキュリティ上の欠陥が存在し得ます。プラットフォームを使えば、その委託先自身の報告に依存しない独立した評価が可能です。弱点が見つかったこと自体は侵害の証明ではありませんが、独立した検証と是正措置に向けた早期のシグナルになります。
技術的な独立性とデータの保全
プラットフォームは自社で開発されています。そのアーキテクチャにより、組織のポリシーに沿った導入、アクセス範囲の定義、データの完全な管理が可能で、第三者の処理基盤には依存しません。
よくある質問への短い回答
Jashnvareh プラットフォームとは何ですか?
Jashnvareh プラットフォームは、STFC が開発した統合型の外部アタックサーフェス管理(EASM)システムです。組織のインターネットに公開された資産を発見し、500 を超えるセキュリティテストを実行し、検出結果を攻撃経路として結び付け、文書化された再現可能なレポートを提供します。
評価にはどのくらい時間がかかりますか?
セットアップは約 15 分、パッシブ評価は 20 分未満、アクティブ評価は約 90 分です。攻撃シミュレーションを含むディープ評価の所要時間は、範囲によって異なります。
本番サービスに対して評価を実行しても安全ですか?
パッシブ評価は観察と公開情報のみに基づき、直接のやり取りや悪用は行いません。アクティブなテストは、対象についての許可が記録された後にのみ、サービスに影響が出ないようリクエストレートを制御したうえで実行されます。
データはどこに保管されますか?
プラットフォームはお客様自身のインフラ上で動作し、隔離されたネットワークにも導入できます。データは組織の外に出ず、第三者の処理基盤にも依存しません。
脆弱性スキャナーとは何が違いますか?
スキャナーが返すのは検出結果の一覧です。プラットフォームは資産をグラフとして結び付け、個別の弱点を攻撃チェーンにまとめ、確認済みの証拠と仮説を分けて扱い、すべての検出結果に再現可能なコマンドを付けます。
