
Мониторинг поверхности атаки вашей организации глазами противника
STFC разработала платформу Jashnvareh, интегрированную систему управления внешней поверхностью атаки (EASM). Она менее чем за час готовит отчёт, на который обычно уходит более трёх месяцев работы группы специалистов.
Silent Ping: наша собственная консоль для измерения связи- минут на запуск
- 15
- тестов безопасности
- 500+
- областей покрытия
- 12
- DNS
- TLS / HTTPS
- Certificate Transparency
- BGP · ASN
- RPKI
- SPF · DKIM · DMARC
- Security Headers · CSP
- CORS
- APK / XAPK
- Subdomain Discovery
- Infra Pivot
- Kill-Chain
- От установки до первого запуска
- 15минут
- Пассивная оценка
- 20минут
- Активная углублённая оценка
- 90минут
- Тестов и проверок безопасности за одну оценку
- 500+тестов
- Покрытие: от DNS до мобильных приложений
- 12областей
- Технический и управленческий отчёт
- 70+страниц
Две небольшие слабости — один крупный ущерб
Ни одна из них по отдельности не выглядит критичной. Прокрутите, чтобы увидеть, как атакующий связывает их в цепочку.
Домен без DMARC
Домен организации не публикует политику отклонения. Принимающие серверы не могут отличить настоящее письмо от поддельного.
Письмо от «генерального директора»
Атакующий отправляет сообщение с настоящего адреса руководителя и просит финансовый отдел проверить срочный счёт. Письмо проходит любую визуальную проверку.
Один клик на знакомой странице
Ссылка открывает страницу, которая выглядит безобидно. Под ней в невидимом фрейме загружена платёжная панель самой компании.
Клик попадает в другое место
Сотрудник нажимает «Посмотреть счёт». На самом деле клик попадает на кнопку «Подтвердить перевод» в скрытой панели, в его собственной активной сессии.
Последствия
Деньги ушли со счёта, а тот же почтовый ящик используется, чтобы добраться до следующей жертвы. Не было ни вредоносного ПО, ни взломанного сервера.
Одна DNS-запись и один заголовок разорвали бы эту цепочку
Платформа сообщает об обеих слабостях при пассивной оценке менее чем за 20 минут и показывает, как они связаны.
_dmarc → p=reject · Content-Security-Policy: frame-ancestors 'none'
Что ваша организация видит в платформе
Изображения ниже — из реального интерфейса платформы Jashnvareh.
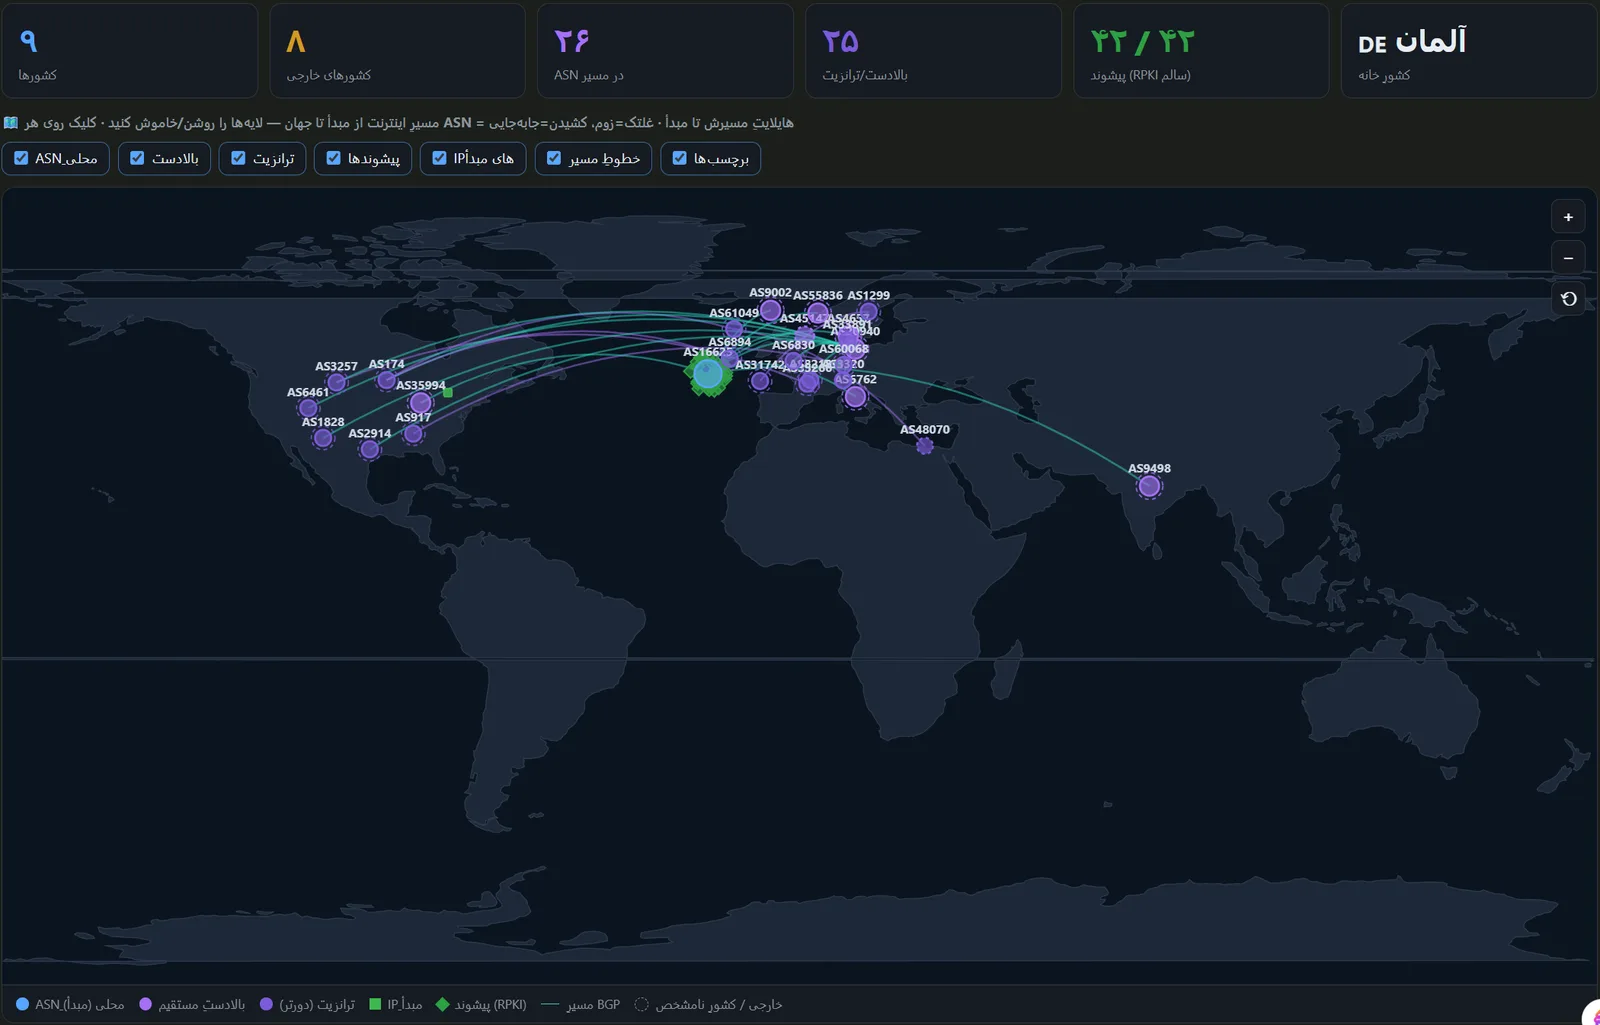
Глобальная карта поверхности атаки
Сетевые пути между интернетом и вашими активами, с вышестоящими провайдерами, транзитом и статусом RPKI.
Граф связей активов
Каждый домен, IP, сетевой префикс, ASN и провайдер в одном представлении, со связями между ними.
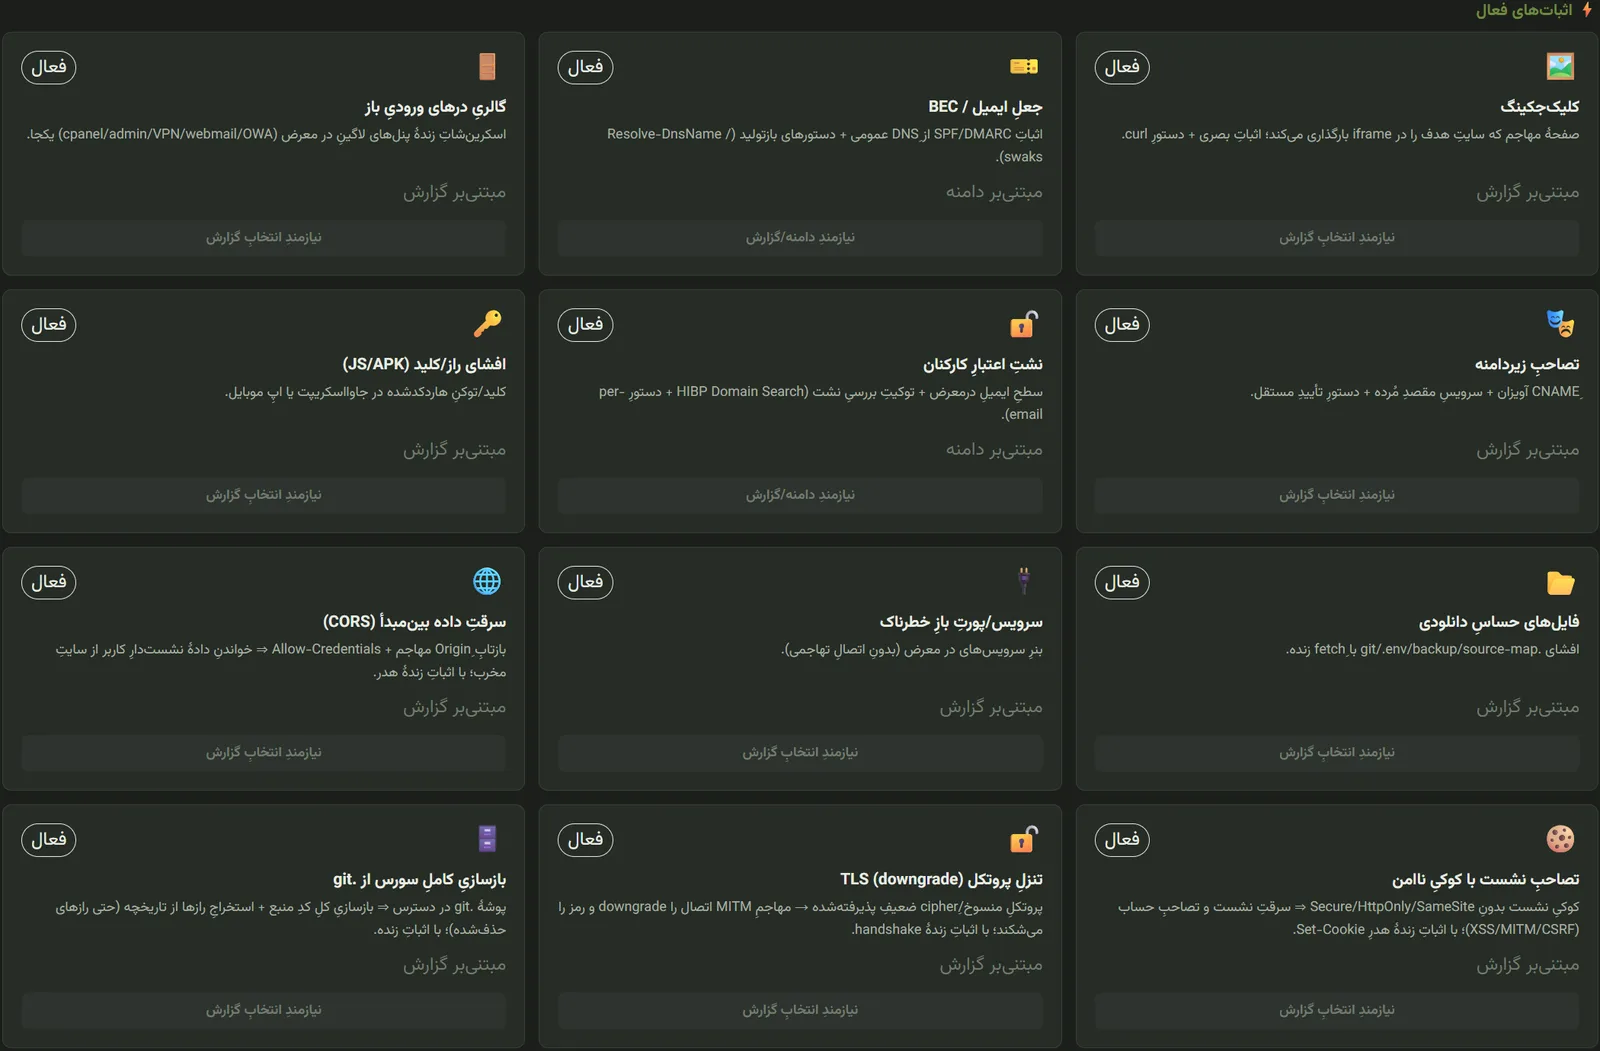
Центр доказательств (PoC)
Каждая слабость сопровождается безопасным воспроизводимым доказательством, которое может выполнить ваша команда.
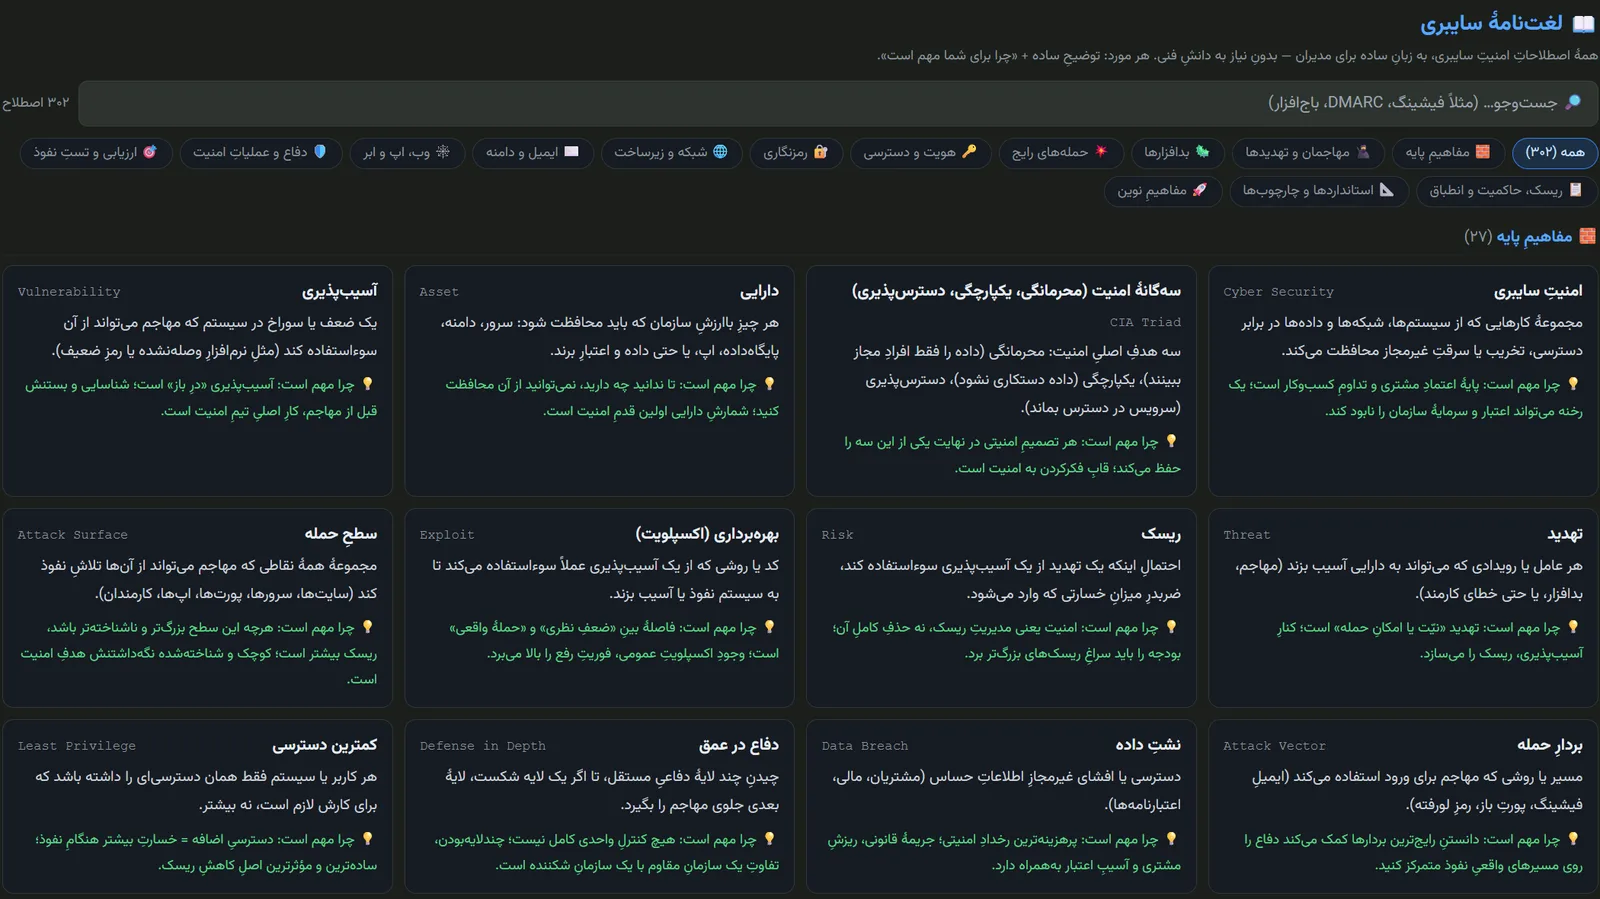
Глоссарий кибербезопасности
Более 300 терминов простым языком, для руководителей и принимающих решения.
От оценки до разработки платформ безопасности
Помимо эксплуатации собственной интегрированной платформы, команда STFC проектирует и внедряет индивидуальные решения в области безопасности.
Управление внешней поверхностью атаки (EASM)
Непрерывное обнаружение активов, доступных из интернета (известных, забытых и теневых) и отслеживание их изменений во времени.
- Полная карта доменов, поддоменов и IP
- Выявление забытых активов и теневых ИТ
- Оповещения об изменениях поверхности атаки
Тестирование на проникновение и оценка уязвимостей
Оценка безопасности веба, сети и инфраструктуры, сочетающая автоматические тесты с экспертной проверкой, без недоказанных утверждений.
Проектирование и разработка платформ безопасности
Специализированные системы мониторинга, оценки и управления безопасностью для организаций и критической инфраструктуры.
Анализ инфраструктуры и маршрутизации
Изучение данных BGP, статуса RPKI и связей активов с сетевыми провайдерами для выявления зависимостей и концентрации рисков.
Анализ и моделирование цепочек атак
Отдельные слабости объединяются в реалистичные сценарии противника, показывающие совокупный риск для бизнеса.
Анализ безопасности мобильных приложений
Статический анализ пакетов APK/XAPK для выявления раскрытых ключей, ошибок конфигурации и рискованного поведения.
Независимая оценка подрядчиков
Оценка состояния безопасности ИТ-поставщиков и подрядчиков независимо от отчётов, которые они предоставляют сами.
Консалтинг и техническое внедрение
Сопровождение ваших технических команд от первой оценки до устранения недостатков и стабильной эксплуатации.
От обнаружения активов до итогового отчёта: единый непрерывный путь
Платформа выполняет как один автоматизированный процесс те этапы, которые обычно распределены между несколькими командами и инструментами.
- 01
Обнаружение активов
Домены, поддомены, IP, ASN, панели и сервисы, доступные из интернета.
- 02
Сбор доказательств
Параллельные тесты на уровнях DNS, TLS, веба, почты и сети.
- 03
Анализ и корреляция
Объединение находок, устранение дублей и отделение подтверждённых фактов от гипотез.
- 04
Приоритизация рисков
Ранжирование слабых мест по критичности, эксплуатируемости и вероятному ущербу.
- 05
Многоуровневый отчёт
Управленческая и техническая версии с воспроизводимыми доказательствами и мерами устранения.
- 06
Непрерывный мониторинг
Регулярные оценки, отслеживающие изменения поверхности атаки во времени.
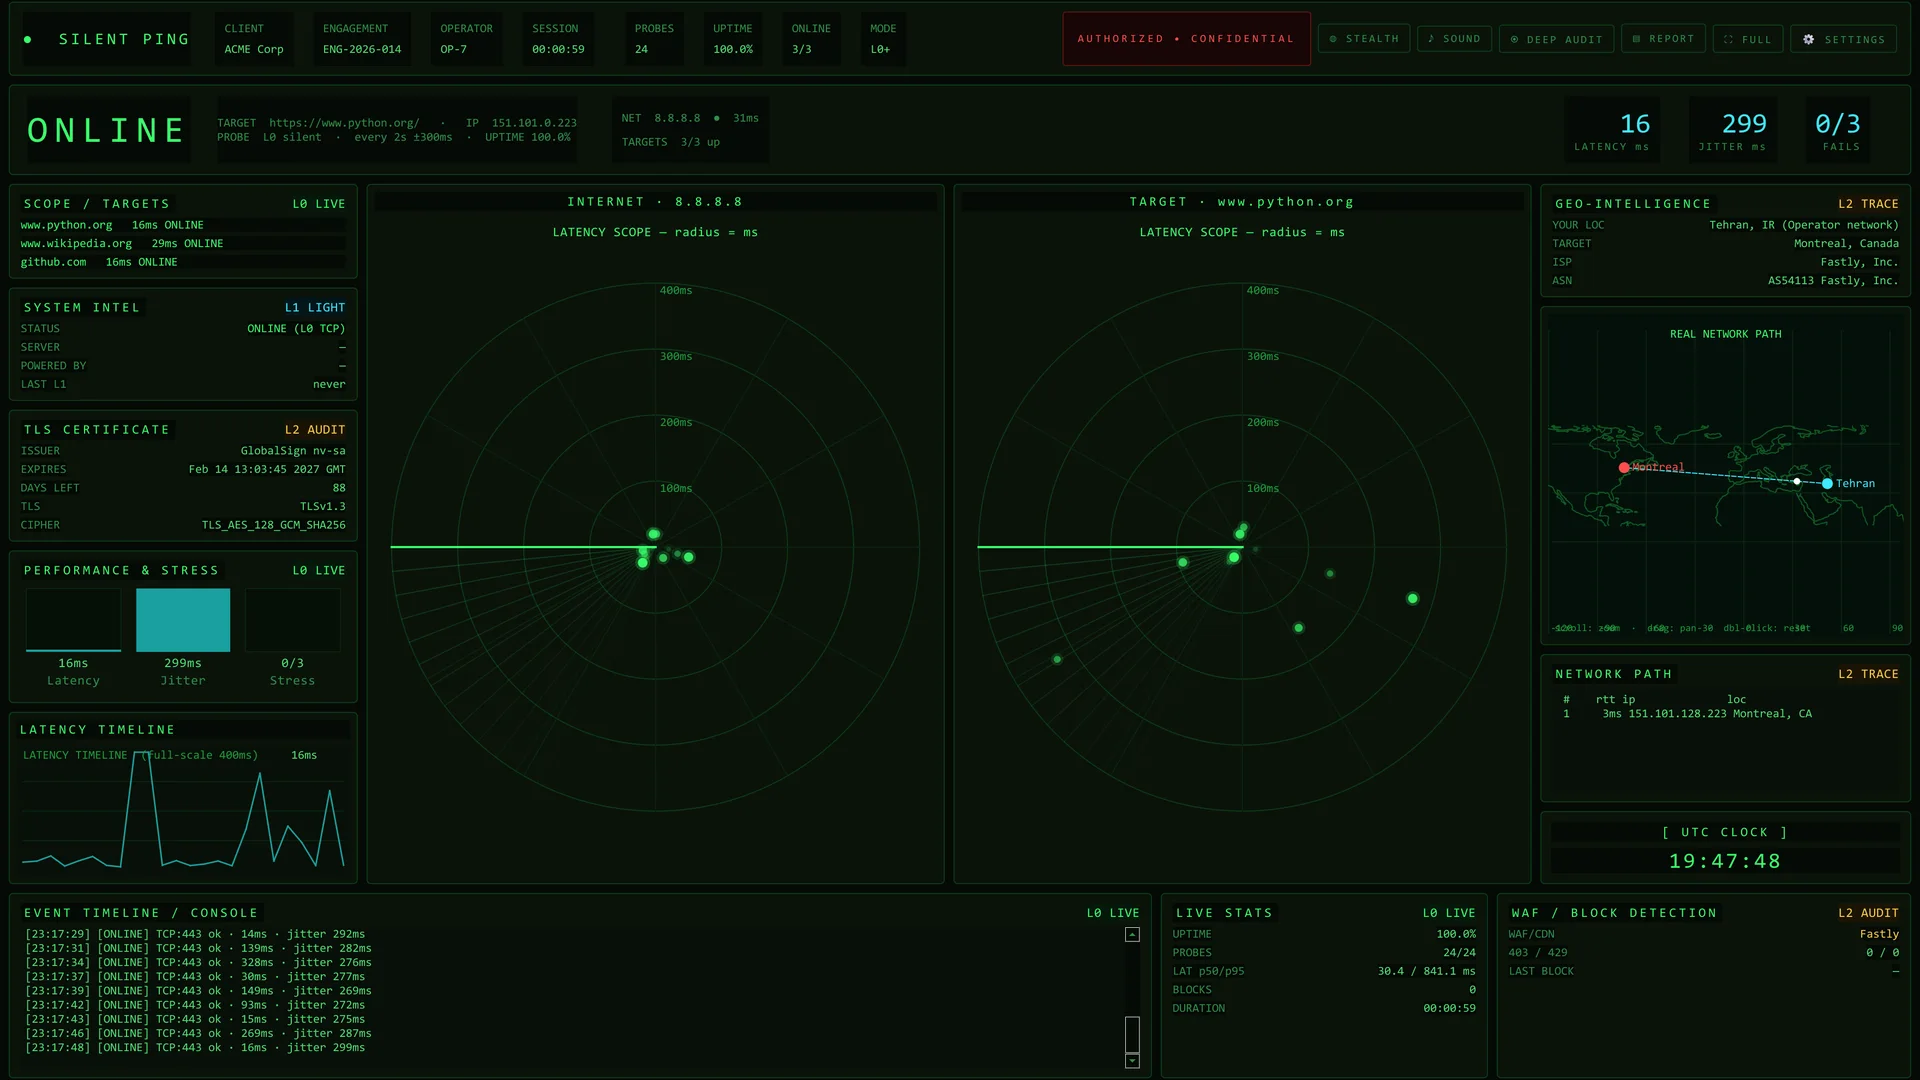
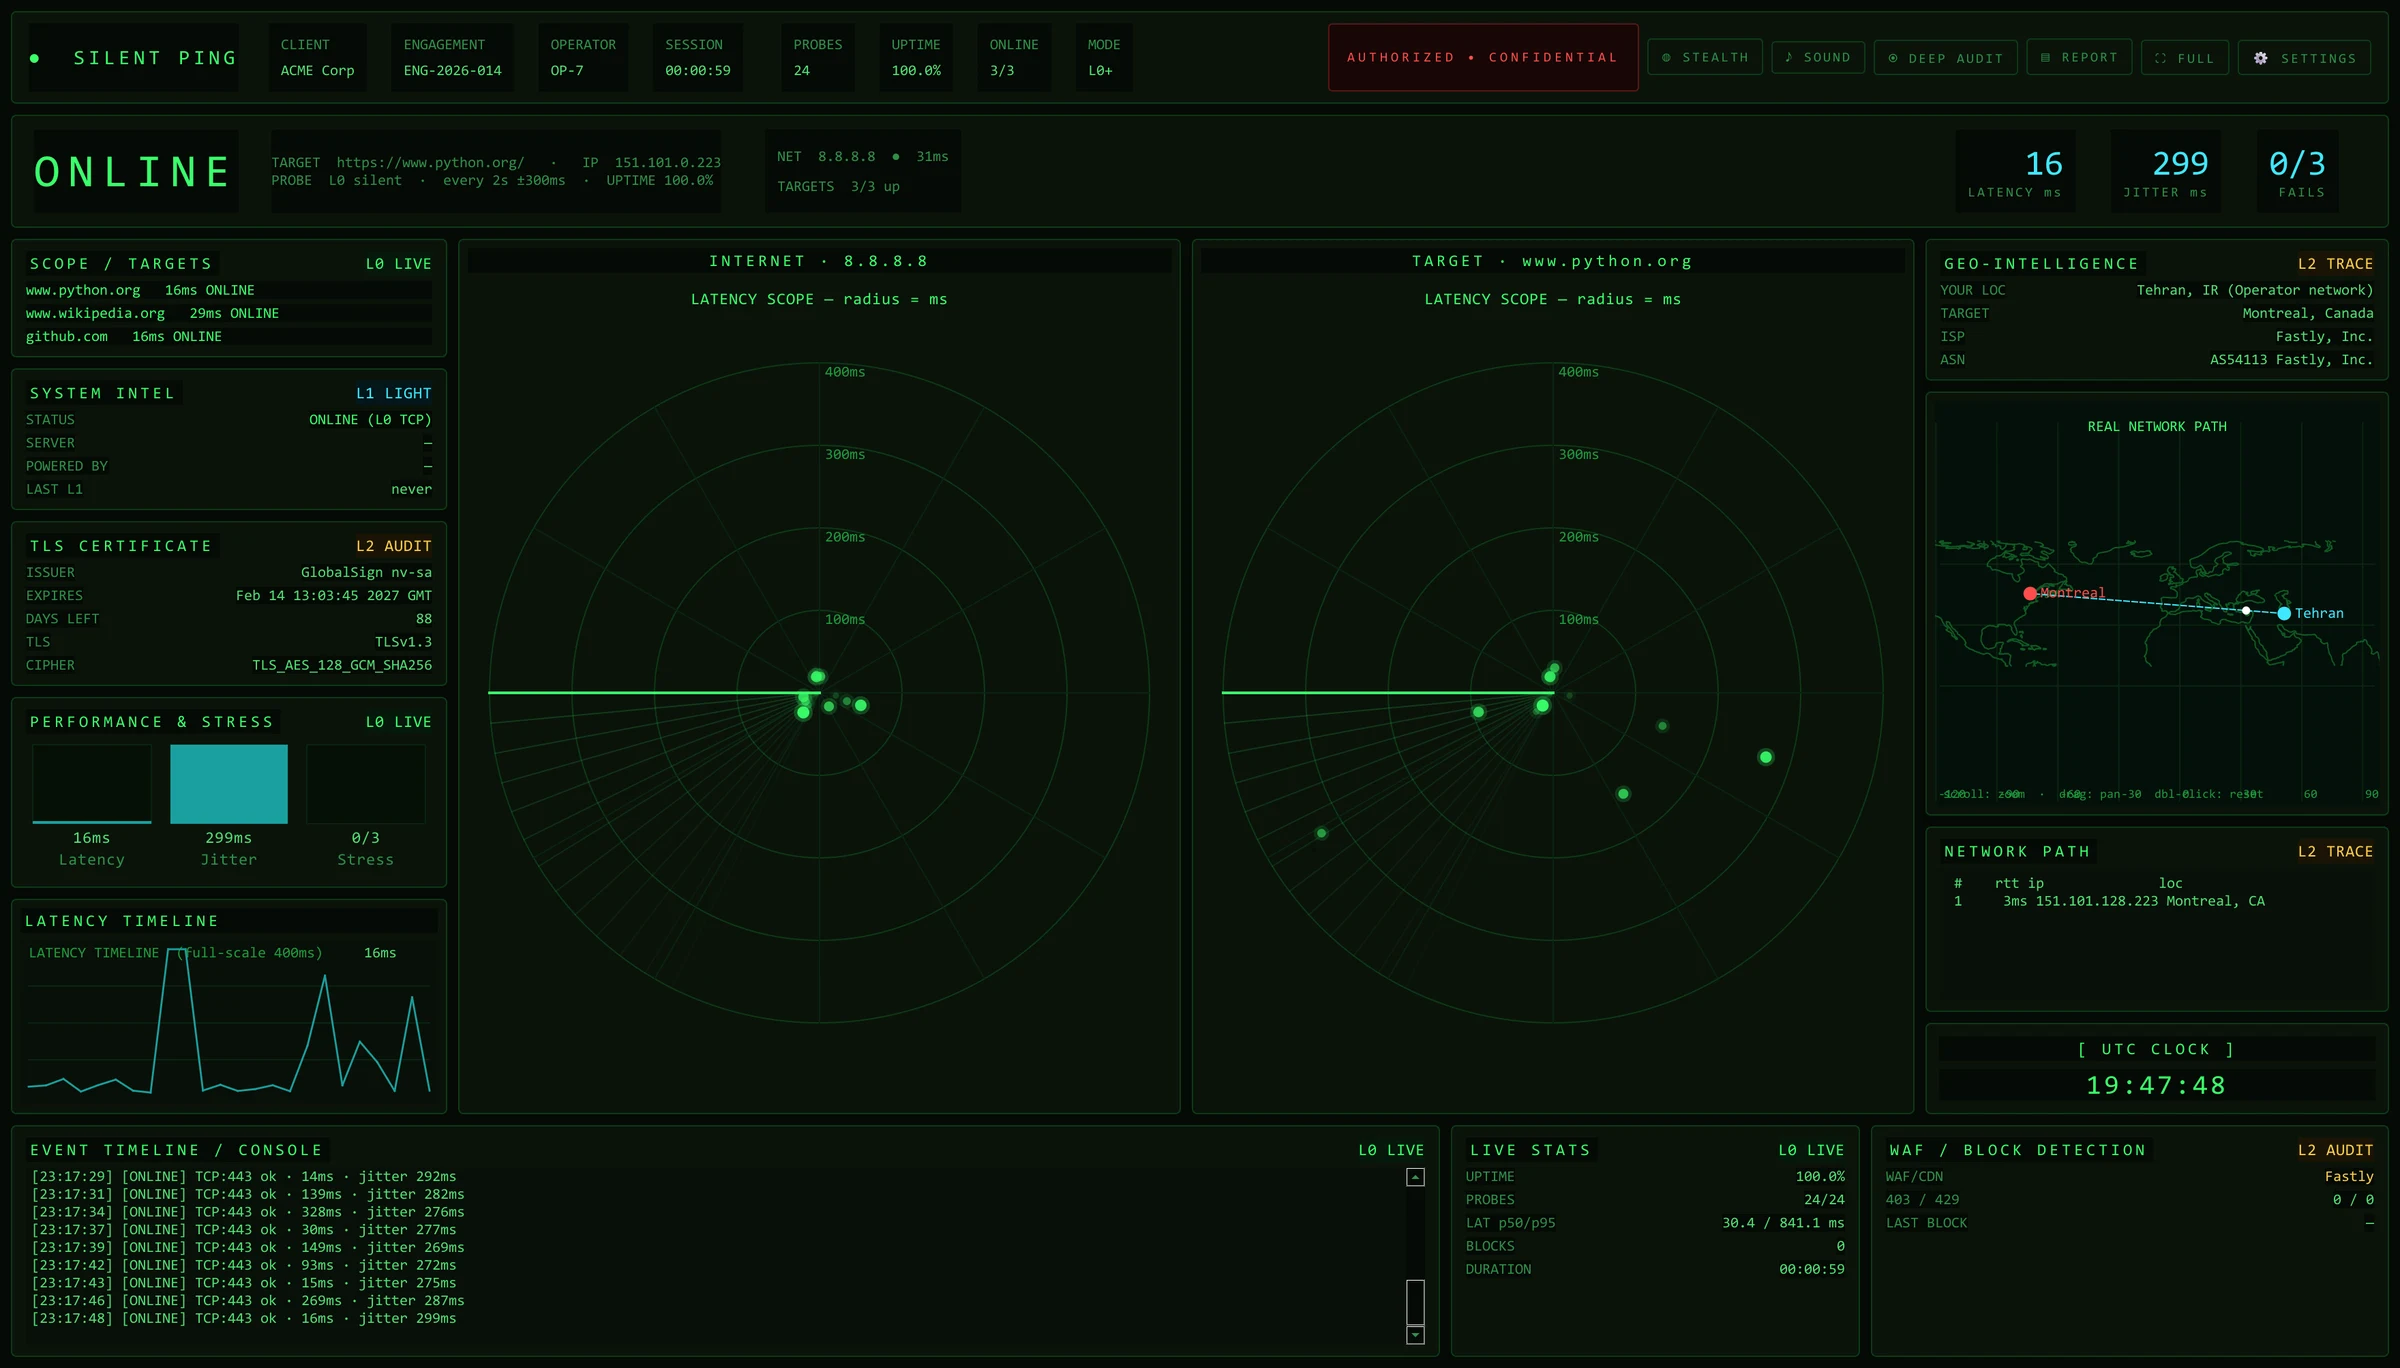
Silent Ping: понять, проблема у вас или у них
Консоль, которую мы написали вместо пинга Windows. Она показывает ваш канал до интернета и до цели на двух радарах, а каждая проба это одно тихое TCP-рукопожатие.
- Два радара: ваш интернет и цель
- Без запросов и полезной нагрузки
- Аудит TLS и WAF и реальный маршрут на карте
Взгляд на вашу инфраструктуру глазами противника
STFC · EASM Platform
То, что занимало месяцы, теперь выполняется за минуты
Традиционная оценка поверхности атаки медленна и дорога из-за разрозненных инструментов и большого числа подрядчиков. Платформа устраняет этот разрыв.
3+ месяца
Несколько специалистов, отдельные инструменты, ручное сведение результатов и подготовка отчёта, с высокой стоимостью экспертизы и риском потерять связи между разрозненными находками.
90 минут
От первого запуска до многоуровневого отчёта: подтверждённые доказательства, приоритизация рисков и карта связей активов, в едином процессе, не требующем большой команды.
Надзор за теми, кто надзирает за кибербезопасностью
Компании и подрядчики, которые защищают инфраструктуру или оказывают ИТ-услуги критически важным организациям, сами могут иметь ошибки конфигурации и уязвимости. Платформа позволяет провести независимую оценку, не опираясь на отчёты самого подрядчика. Обнаруженная слабость сама по себе не доказывает взлом, но служит ранним сигналом для независимой проверки и корректирующих мер.
Подробнее
Готовы увидеть платформу вживую?
За короткую сессию вы увидите обнаружение активов, оценку и формирование отчёта на примере тестового домена.