
stfc.ir / jashnvareh
Вся поверхность атаки вашей организации — в одном живом графе
От первого забытого поддомена до полной цепочки атаки: платформа обнаруживает активы, выполняет на них более 500 тестов безопасности, связывает находки между собой и выдаёт документированный, воспроизводимый отчёт, готовый для руководства. Обычно эта работа распределена между несколькими командами, инструментами и подрядчиками.
- От установки до первого запуска
- 15минут
- Пассивная оценка
- 20минут
- Активная углублённая оценка
- 90минут
- Тестов и проверок безопасности за одну оценку
- 500+тестов
- Покрытие: от DNS до мобильных приложений
- 12областей
- Технический и управленческий отчёт
- 70+страниц
Это не инструмент. Это полноценный комплекс оценки.
Распространённые инструменты показывают лишь часть картины: один находит поддомены, другой сканирует порты, третий формирует отчёты. Платформа объединяет все эти уровни в едином ядре и даёт то, чего не даёт их сумма: связную картину того, как противник видит вашу организацию.
Граф, а не список
Каждый домен, поддомен, IP, сертификат, сервис и каждая находка — узел графа активов. Связи между ними видны, история изменений фиксируется, а для каждого актива указана степень уверенности в принадлежности.
Находки связываются в цепочки
Отдельные слабости превращаются в многоэтапные пути атаки, сопоставленные с MITRE ATT&CK, вместе со слепыми зонами, которые ваша служба мониторинга, вероятно, не видит.
Ни одного утверждения без доказательств
У каждой находки есть класс доказательности и воспроизводимая команда. Тест, который не удался или был заблокирован, записывается как «не проверено», но не как «безопасно».
Суверенность и независимость
Работает на вашей собственной инфраструктуре, в том числе в изолированной сети. Данные не покидают организацию, а каждый сетевой запрос заносится в журнал с хеш-цепочкой.
Что ваша организация видит в платформе
Изображения ниже — из реального интерфейса платформы Jashnvareh.
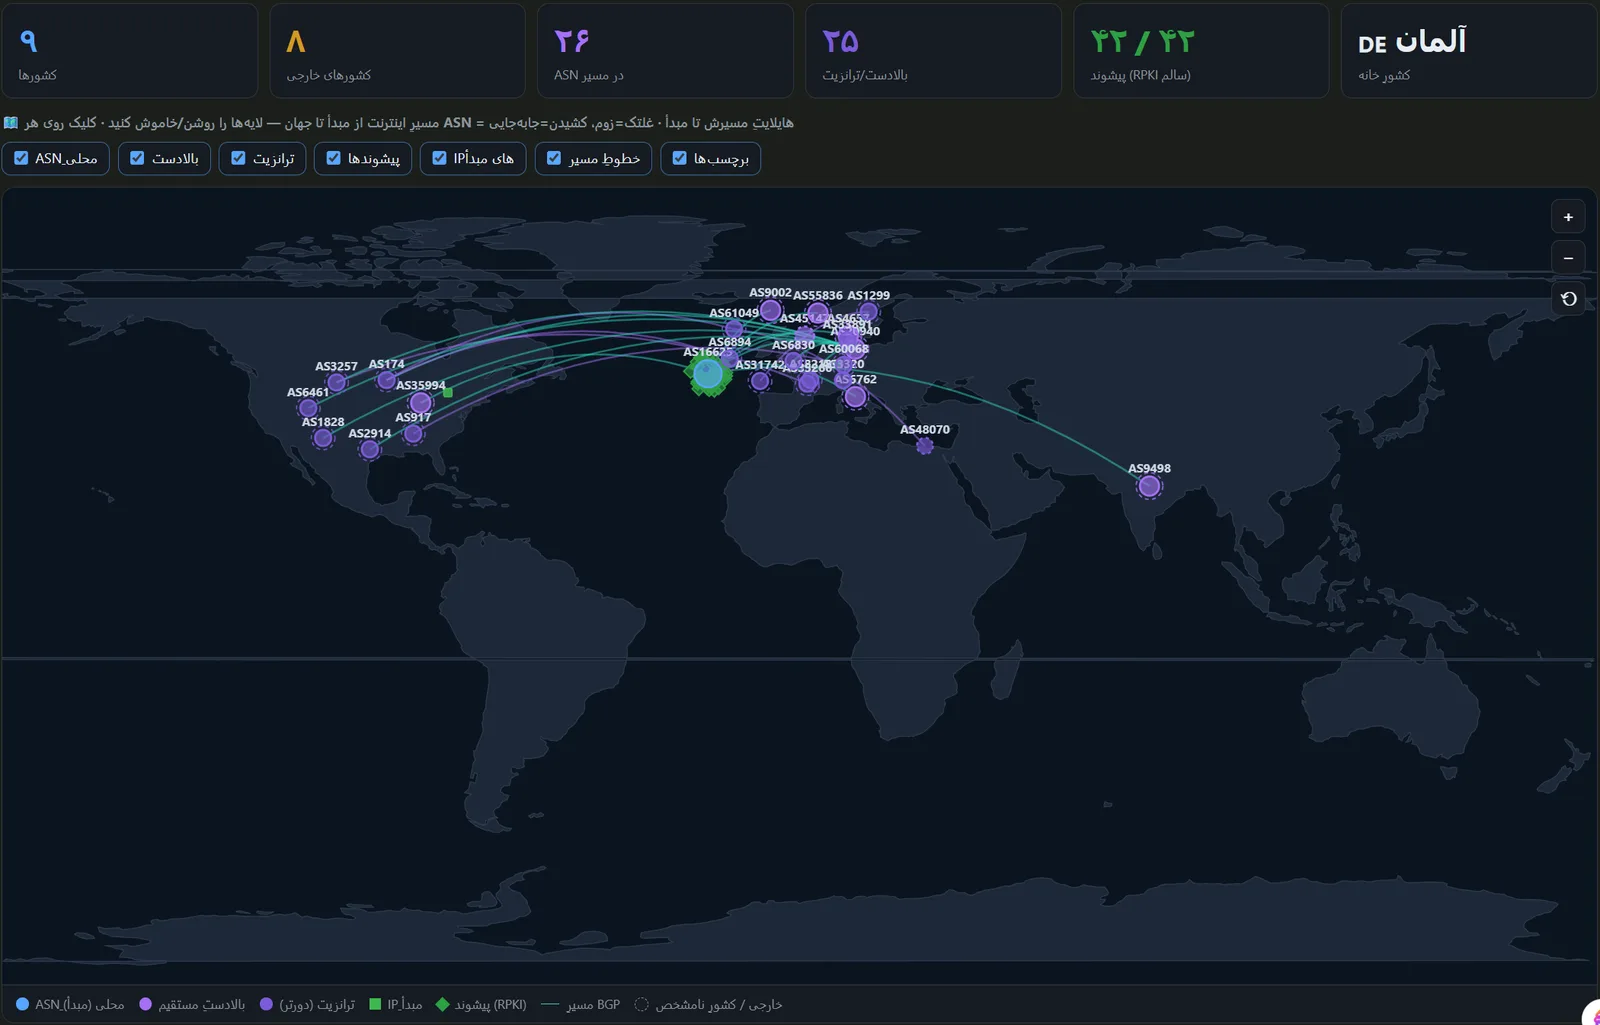
Глобальная карта поверхности атаки
Сетевые пути между интернетом и вашими активами, с вышестоящими провайдерами, транзитом и статусом RPKI.
Граф связей активов
Каждый домен, IP, сетевой префикс, ASN и провайдер в одном представлении, со связями между ними.
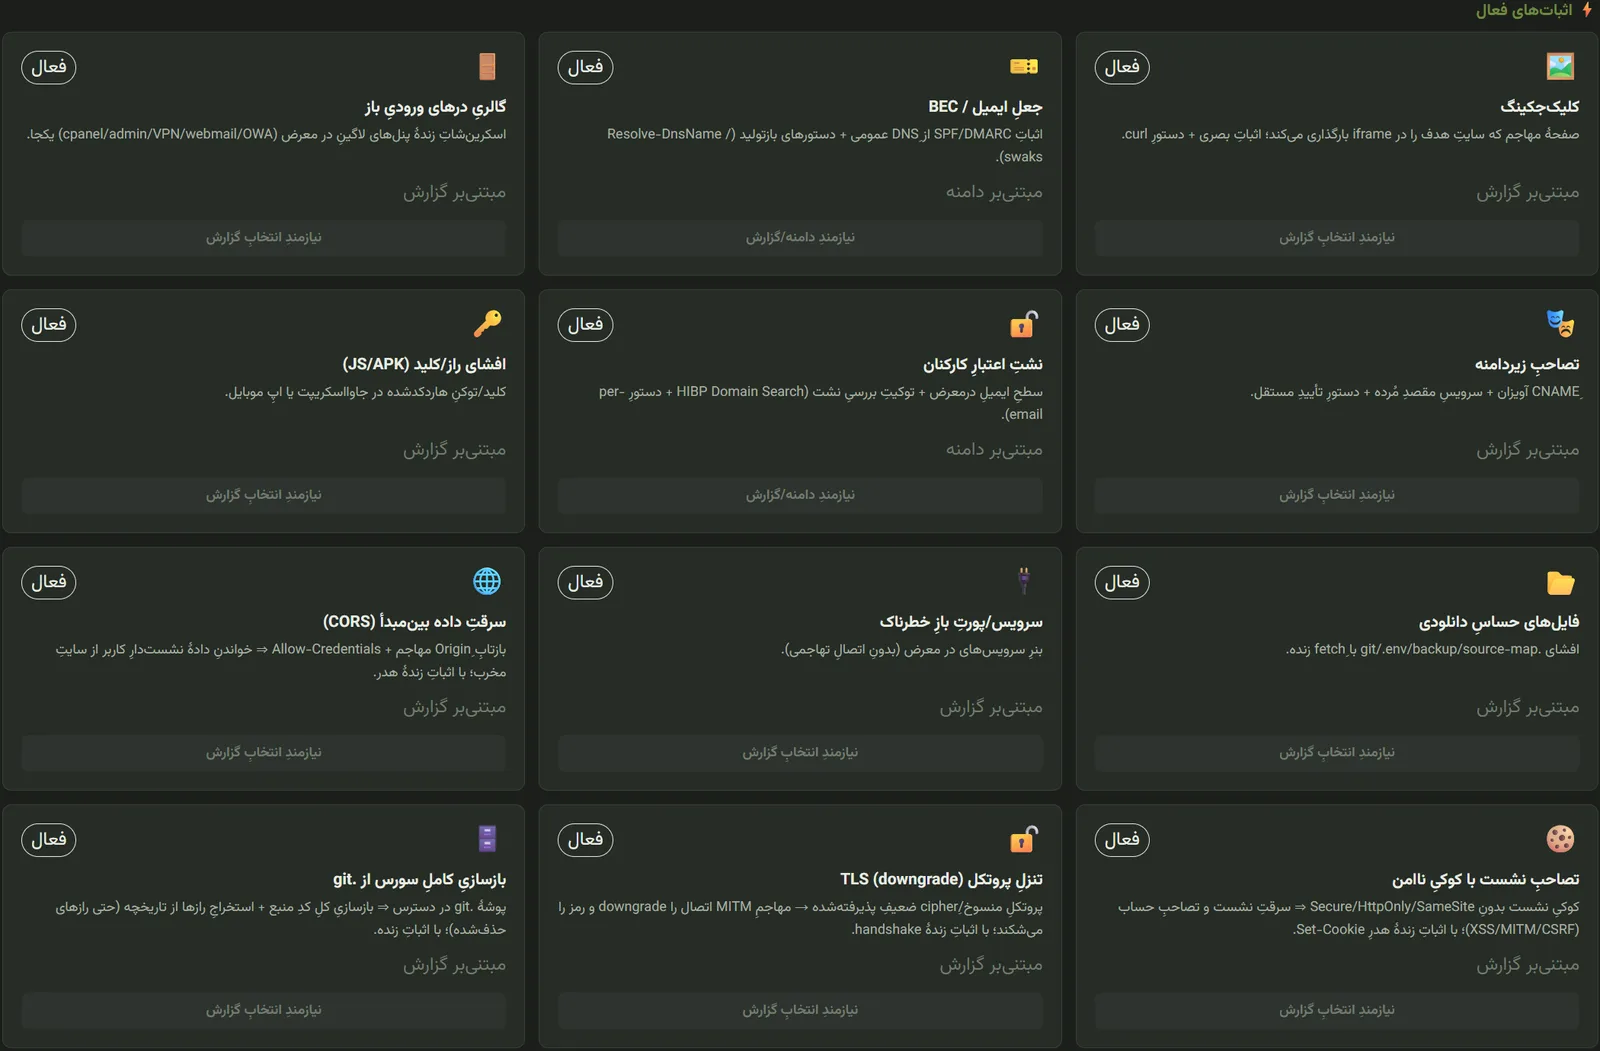
Центр доказательств (PoC)
Каждая слабость сопровождается безопасным воспроизводимым доказательством, которое может выполнить ваша команда.
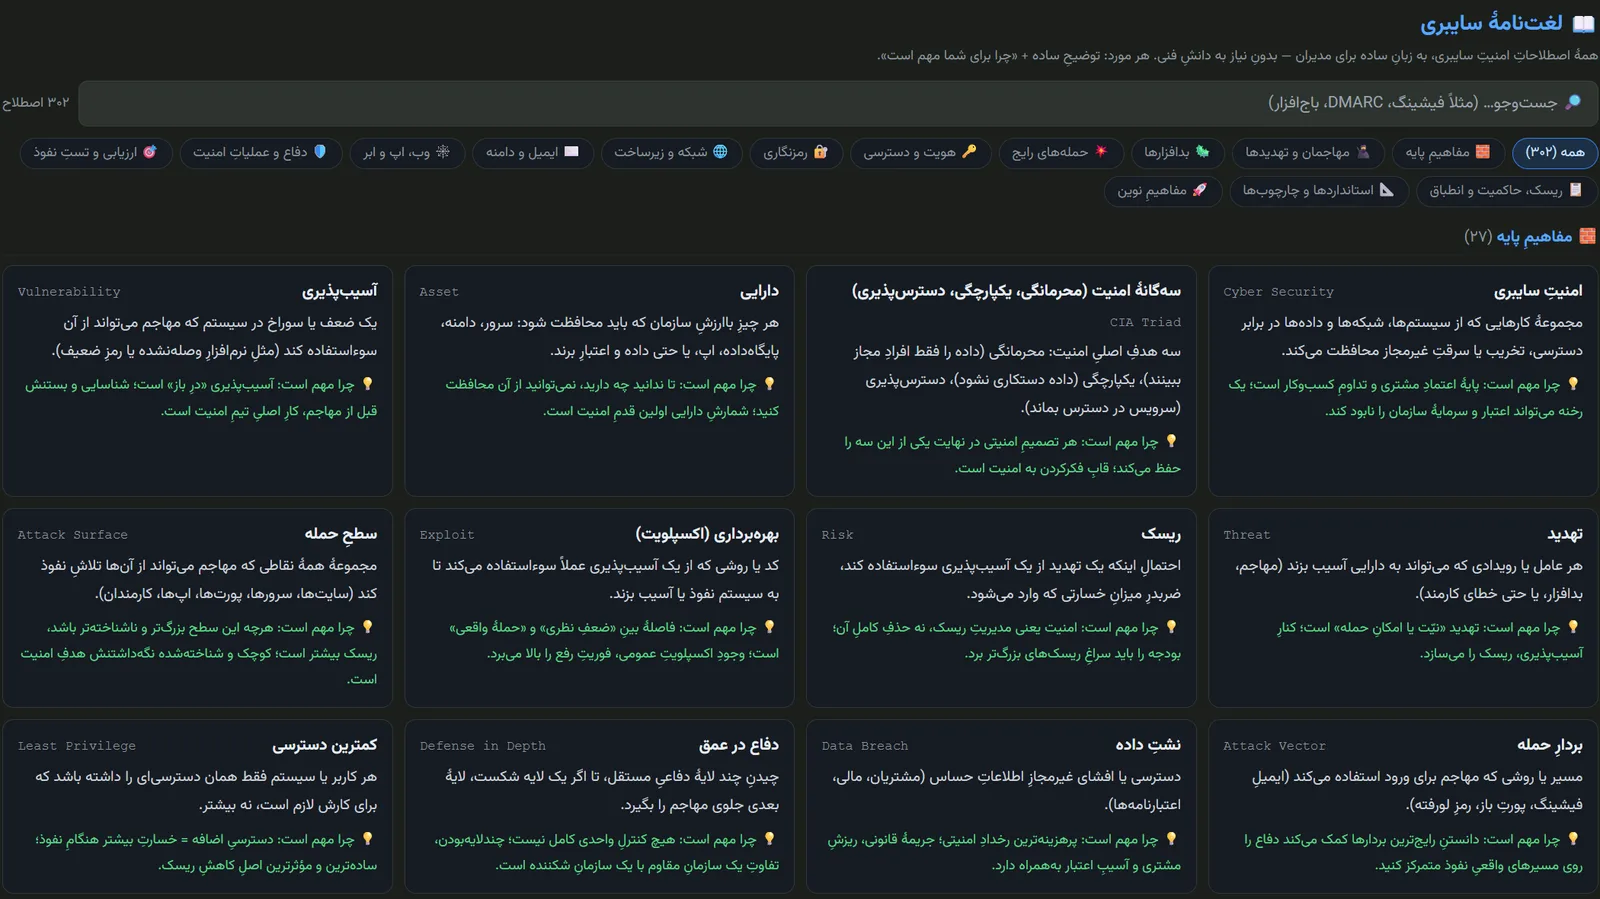
Глоссарий кибербезопасности
Более 300 терминов простым языком, для руководителей и принимающих решения.
Более 500 тестов в двенадцати областях
Это не рекламный перечень. Это области, которые платформа действительно проверяет при каждой оценке.
Обнаружение активов и поддоменов
- Перечисление поддоменов из активных и пассивных источников
- Мониторинг Certificate Transparency в реальном времени
- История архивов и Wayback
- Связанные активы по отпечатку favicon и идентификаторам трекеров
- Облачные активы и теневые ИТ
- Уверенность в принадлежности каждого актива
Граф инфраструктуры и маршрутизация
- Сопоставление ASN и сетевых префиксов
- Состояние маршрутов BGP и статус RPKI
- Определение CDN, хостинга и провайдера
- Географический охват и топология
- Концентрация зависимостей и единые точки отказа
- Карта границ сети
DNS и домены
- Разведка DNS и чувствительные записи
- Проверка возможности захвата поддомена
- Висячие CNAME
- Регистрационные данные и WHOIS
- Отслеживание похожих и фишинговых доменов
Веб и приложения
- Заголовки безопасности и CSP
- CORS, CSRF и кликджекинг
- XSS, SQL-инъекции, LFI, SSTI, SSRF
- Инъекции в заголовок Host и CRLF
- Открытые файлы конфигурации, резервные копии и репозитории
- Панели администрирования и CMS
API
- Инвентаризация Swagger / OpenAPI
- Разведка GraphQL
- Контроль доступа на уровне объектов и функций (BOLA / BFLA)
- Поиск скрытых параметров
- Доступ без аутентификации
Аутентификация и сессии
- Конфигурация JWT
- Состояние многофакторной аутентификации
- Устойчивость к перебору
- Атрибуты безопасности cookie и сессий
- Оценка после входа с тестовыми учётными записями
TLS и криптография
- Глубокий аудит шифров и протоколов
- Цепочка доверия и срок действия сертификатов
- Известные уязвимости TLS
- Радиус раскрытия SAN
Почта и защита от подделки
- SPF, DKIM и DMARC
- Практическое подтверждение подделки отправителя
- Риск фишинга и BEC
- Состояние домена отправки
Инфраструктура и сервисы
- Аудит открытых портов и сервисов
- Определение версий и технологий
- Обнаружение WAF и его поведения
- Возраст и статус поддержки используемых технологий
- Контроль доступности
Утечки данных и цепочка поставок
- Секреты и ключи в файлах JavaScript
- Присутствие в публичных утечках
- Открытые инструменты DevOps и CI/CD
- Открытые облачные хранилища и сервисы
- Сторонние зависимости и скрипты
Мобильные приложения
- Статический анализ APK / XAPK
- Извлечение зашитых секретов и адресов
- Рискованные разрешения
- Расширенный анализ с MobSF
Платежи и банкинг
- Аудит платёжных шлюзов
- API открытого банкинга
- Бизнес-логика и злоупотребления платежами
- Поиск персональных идентификаторов (удостоверение, IBAN, карта)
- Определение банковских WAF
От находки к решению
Длинный список уязвимостей не помогает тому, кто принимает решения. Платформа превращает находки в приоритеты, сценарии и действия.
Аналитика уязвимостей
Версия каждой технологии сопоставляется с известными CVE и приоритизируется по списку активно эксплуатируемых уязвимостей (CISA KEV) и вероятности эксплуатации (EPSS).
Цепочки атак
Несколько слабостей объединяются в ранжированные пути проникновения, с разделением наблюдаемого и вероятных последствий.
Моделирование противника
Профили противника и пошаговый план атаки на основе реальных находок именно этой организации, а не типовых сценариев.
Разрыв в обнаружении
Показывает, какие тактики противника, вероятно, останутся незамеченными вашей службой мониторинга (SOC).
Механизм рисков и устранения
Ранжирование по влиянию на бизнес, уровни приоритета устранения и рекомендация по каждой находке.
Повторный тест и сравнение
Каждую находку можно перепроверить отдельно после исправления, а два цикла оценки отображаются рядом.
Непрерывный мониторинг (CTEM)
Оценки по расписанию, журнал событий изменения поверхности атаки и уведомления через вебхуки.
Оценочные карты подрядчиков
Привязка активов к поставщикам, балл состояния безопасности и сравнительные отчёты по подрядчикам.
Подходящая глубина и длительность для каждого сценария
В зависимости от ваших задач и имеющихся разрешений оценка выполняется на одном из трёх уровней.
Пассивный
Основан на наблюдении и общедоступных данных, без прямого взаимодействия и эксплуатации. Безопасен для любого актива, даже без предварительного согласования.
Менее 20 минут
Активный
Более глубокие и интрузивные тесты в заданных сценариях с контролем частоты запросов и безопасными политиками, исключающими сбои целевого сервиса.
Около 90 минут
Глубокий / моделирование атаки
Анализ цепочек атак, моделирование реалистичных сценариев противника и оценка совокупного влияния нескольких слабостей на бизнес.
Зависит от объёма
Подтверждённые факты всегда отделены от гипотез
Платформа никогда не выдаёт непроверенную гипотезу за доказанную уязвимость. У каждой находки указан уровень уверенности и есть воспроизводимая команда (curl, openssl, jadx), чтобы любой специалист мог проверить её самостоятельно.
- Находка, подтверждённая прямыми доказательствами
- Находка, требующая ручной проверки
- Гипотеза, предложенная технической команде для изучения
$ curl -sI https://target/admin | head -1
$ openssl s_client -connect target:443 | openssl x509 -noout -enddate
Отчёт, который читают и руководители, и инженеры
Одна оценка — несколько форматов для разной аудитории.
Резюме для руководства
Картина рисков на языке принимающих решения, с приоритетами действий и оценкой ущерба.
Технический отчёт
Подробности по каждой находке: доказательства, команда воспроизведения и меры устранения.
Конфиденциальный подписанный отчёт
PDF с цифровой подписью, гарантирующей подлинность и неизменность содержимого.
Соответствие стандартам
Находки связаны с PCI-DSS, NIST, ISO 27001 и национальными требованиями.
Визуальные доказательства
Снимки экранов обнаруженных активов, включённые в отчёт.
Панель в реальном времени
Обзор парка активов, карта экспозиции и динамика рисков.
Мощная, но под контролем
Система, которая проверяет поверхность атаки, сама должна быть надёжной и поддающейся аудиту.
Разрешение перед действием
Ни один активный тест не запускается без зафиксированного разрешения на цель.
Сетевой страж
Контроль исходящих соединений по принципу fail-closed: платформа обращается только к разрешённым целям.
Контроль нагрузки
Профили частоты запросов, исключающие сбои целевого сервиса.
Защищённый от подмены журнал
Каждый запрос и каждое решение фиксируются с отметкой времени и хеш-цепочкой.
Прозрачная идентичность
Платформа представляется в каждом запросе. Она не скрывается.
Режим изолированной сети
Развёртывается в средах без подключения к интернету.
Надзор за теми, кто надзирает за кибербезопасностью
Компании и подрядчики, которые защищают инфраструктуру или оказывают ИТ-услуги критически важным организациям, сами могут иметь ошибки конфигурации и уязвимости. Платформа позволяет провести независимую оценку, не опираясь на отчёты самого подрядчика. Обнаруженная слабость сама по себе не доказывает взлом, но служит ранним сигналом для независимой проверки и корректирующих мер.
Технологическая независимость и сохранность данных
Платформа разработана собственными силами. Её архитектура позволяет развёртывание в соответствии с политиками организации, заданные границы доступа и полный контроль над данными, без зависимости от сторонней вычислительной инфраструктуры.
Короткие ответы на частые вопросы
Что такое платформа Jashnvareh?
Платформа Jashnvareh — интегрированная система управления внешней поверхностью атаки (EASM), разработанная STFC. Она обнаруживает доступные из интернета активы организации, выполняет на них более 500 тестов безопасности, связывает находки в пути атаки и выдаёт документированный воспроизводимый отчёт.
Сколько времени занимает оценка?
Установка занимает около 15 минут, пассивная оценка — менее 20 минут, активная — около 90 минут. Длительность глубокой оценки с моделированием атаки зависит от объёма.
Безопасно ли проводить оценку на работающих сервисах?
Пассивная оценка опирается только на наблюдение и общедоступные данные, без прямого взаимодействия и эксплуатации. Активные тесты запускаются только после фиксации разрешения на цель и с контролем частоты запросов, чтобы не нарушить работу сервиса.
Где хранятся наши данные?
Платформа работает на вашей собственной инфраструктуре и может быть развёрнута в изолированной сети. Данные не покидают организацию, зависимости от сторонней вычислительной инфраструктуры нет.
Чем она отличается от сканера уязвимостей?
Сканер выдаёт список находок. Платформа связывает активы в граф, превращает отдельные слабости в цепочки атак, отделяет подтверждённые факты от гипотез и даёт воспроизводимую команду для каждой находки.

Посмотрите платформу на тестовом домене
За короткую сессию вы увидите вживую обнаружение активов, оценку и готовый отчёт.