
监测贵组织的攻击面, 以对手的视角
STFC 开发了 Jashnvareh 平台,一套一体化的外部攻击面管理(EASM)系统。通常需要三个多月和一支专家团队才能完成的报告,它在不到一小时内即可交付。
Silent Ping:我们自己开发的连通性测量控制台- 分钟完成部署
- 15
- 项安全测试
- 500+
- 个覆盖领域
- 12
- DNS
- TLS / HTTPS
- Certificate Transparency
- BGP · ASN
- RPKI
- SPF · DKIM · DMARC
- Security Headers · CSP
- CORS
- APK / XAPK
- Subdomain Discovery
- Infra Pivot
- Kill-Chain
- 从部署到首次运行
- 15分钟
- 被动评估
- 20分钟
- 主动深度评估
- 90分钟
- 每次评估执行的安全测试与检查
- 500+项测试
- 覆盖范围,从 DNS 到移动应用
- 12个领域
- 技术与管理报告
- 70+页
两个小弱点,一次大损失
单独来看,这两个弱点都算不上严重。向下滚动,看看攻击者如何把它们串联起来。
没有 DMARC 的域名
该组织的域名没有发布任何拒收策略,收件服务器无法分辨真实邮件和伪造邮件。
一封来自“CEO”的邮件
攻击者用首席执行官的真实地址发来邮件,要求财务部门查看一张紧急发票。这封邮件经得起任何表面检查。
在熟悉的页面上点了一下
链接打开的页面看起来毫无问题,但在它下面,公司自己的付款面板正加载在一个不可见的框架中。
点击落在了别处
员工点击“查看发票”,这次点击实际上落在隐藏面板的“确认转账”按钮上,用的正是员工自己的有效会话。
后果
资金已经转出,同一个邮箱又被用来接近下一个受害者。全程没有恶意软件,也没有服务器被入侵。
一条 DNS 记录加一个响应头,就能切断这条链
平台在被动评估中不到 20 分钟就能报告这两个弱点,并指出它们之间的关联。
_dmarc → p=reject · Content-Security-Policy: frame-ancestors 'none'
贵组织在平台中看到的内容
以下图片来自 Jashnvareh 平台的真实界面。
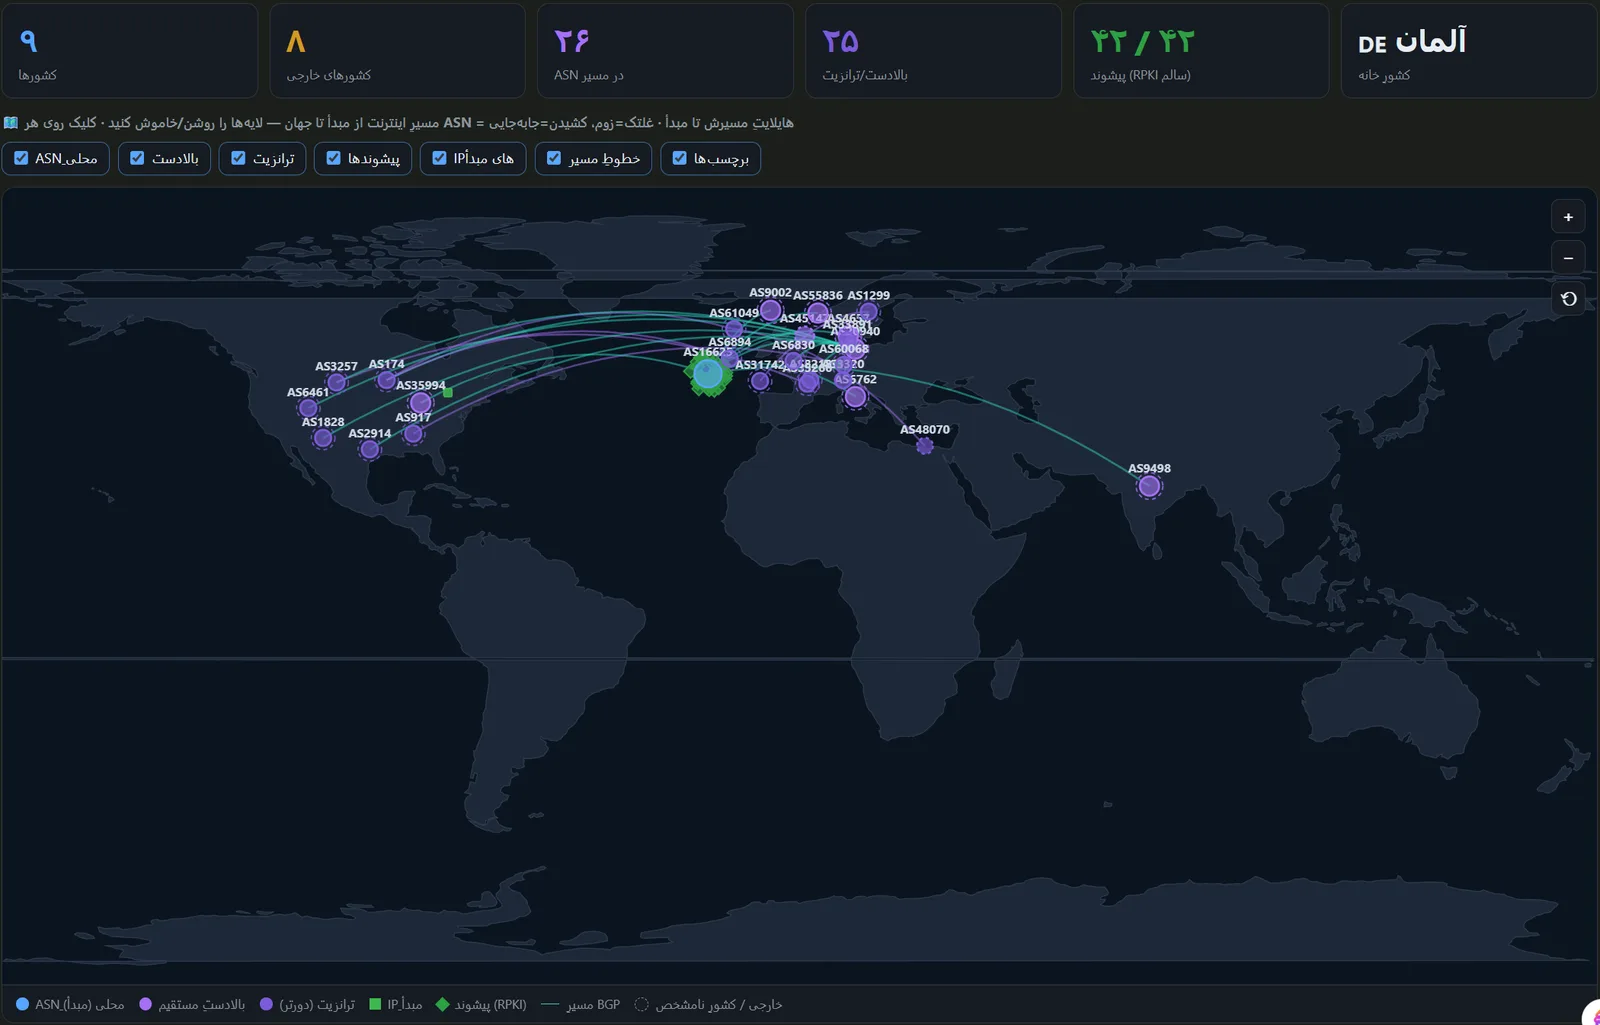
全球攻击面地图
互联网与您的资产之间的网络路径,包括上游服务商、中转网络和 RPKI 状态。
资产关系图谱
所有域名、IP、网络前缀、ASN 和服务商集中在一个视图中,并展示它们之间的关联。
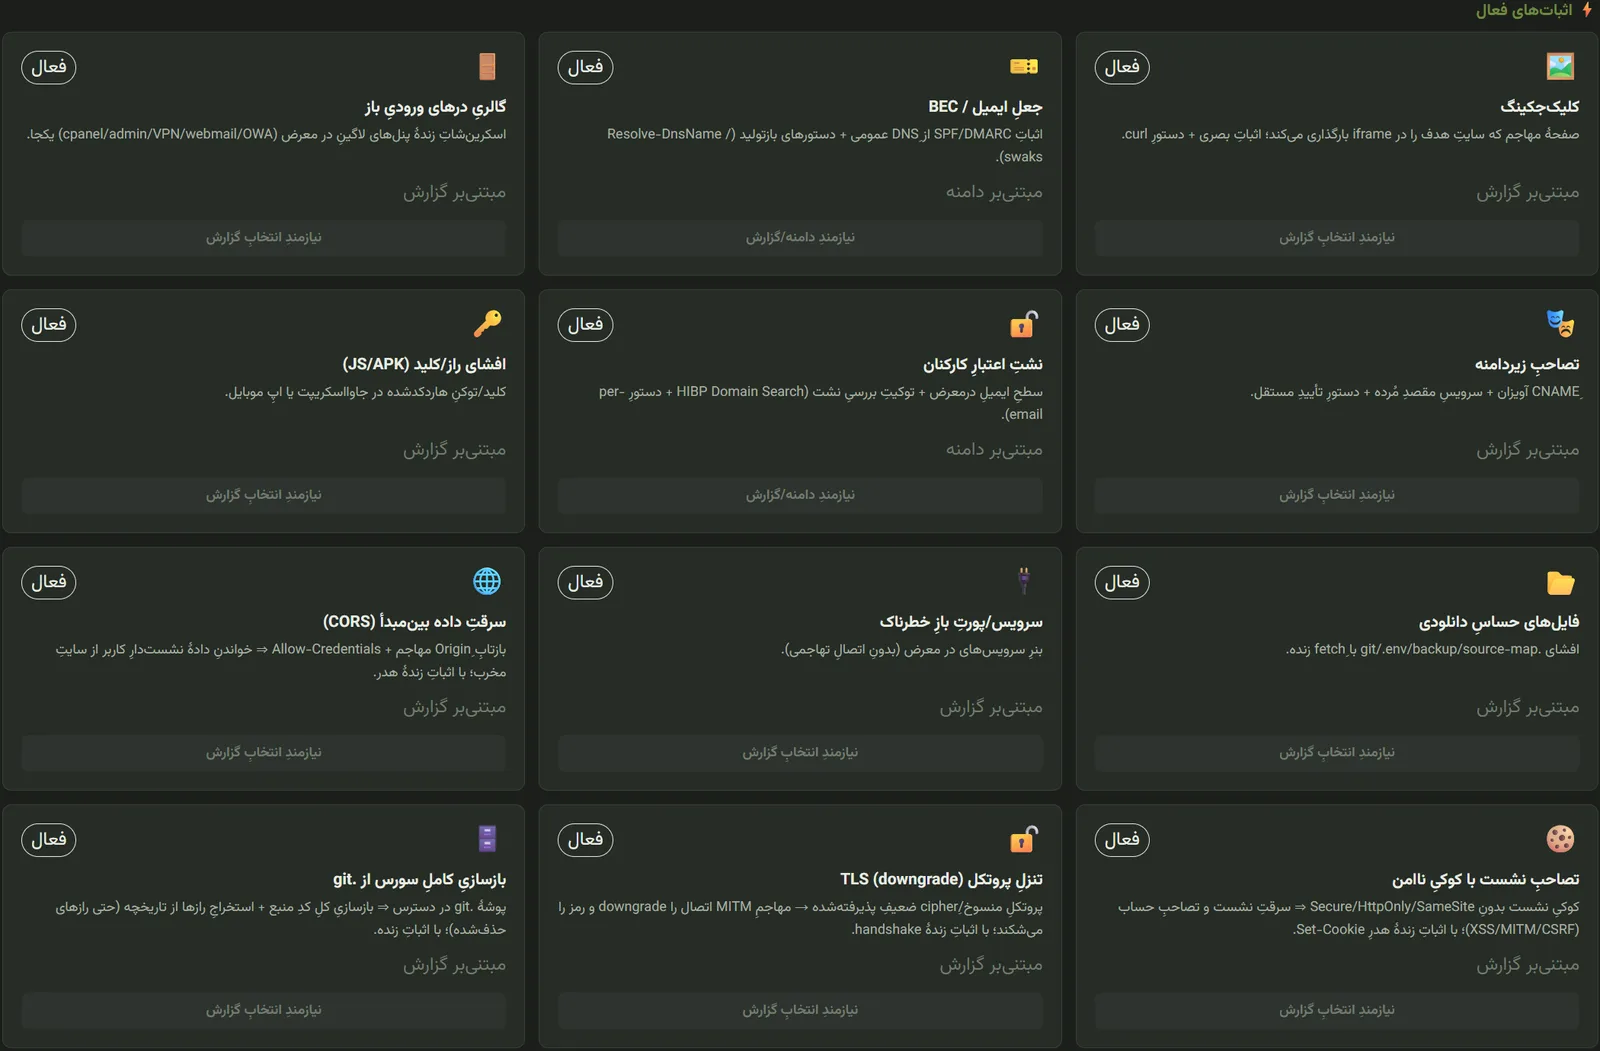
概念验证中心
每个弱点都附带一份安全、可复现的验证,您的团队可以自行执行。
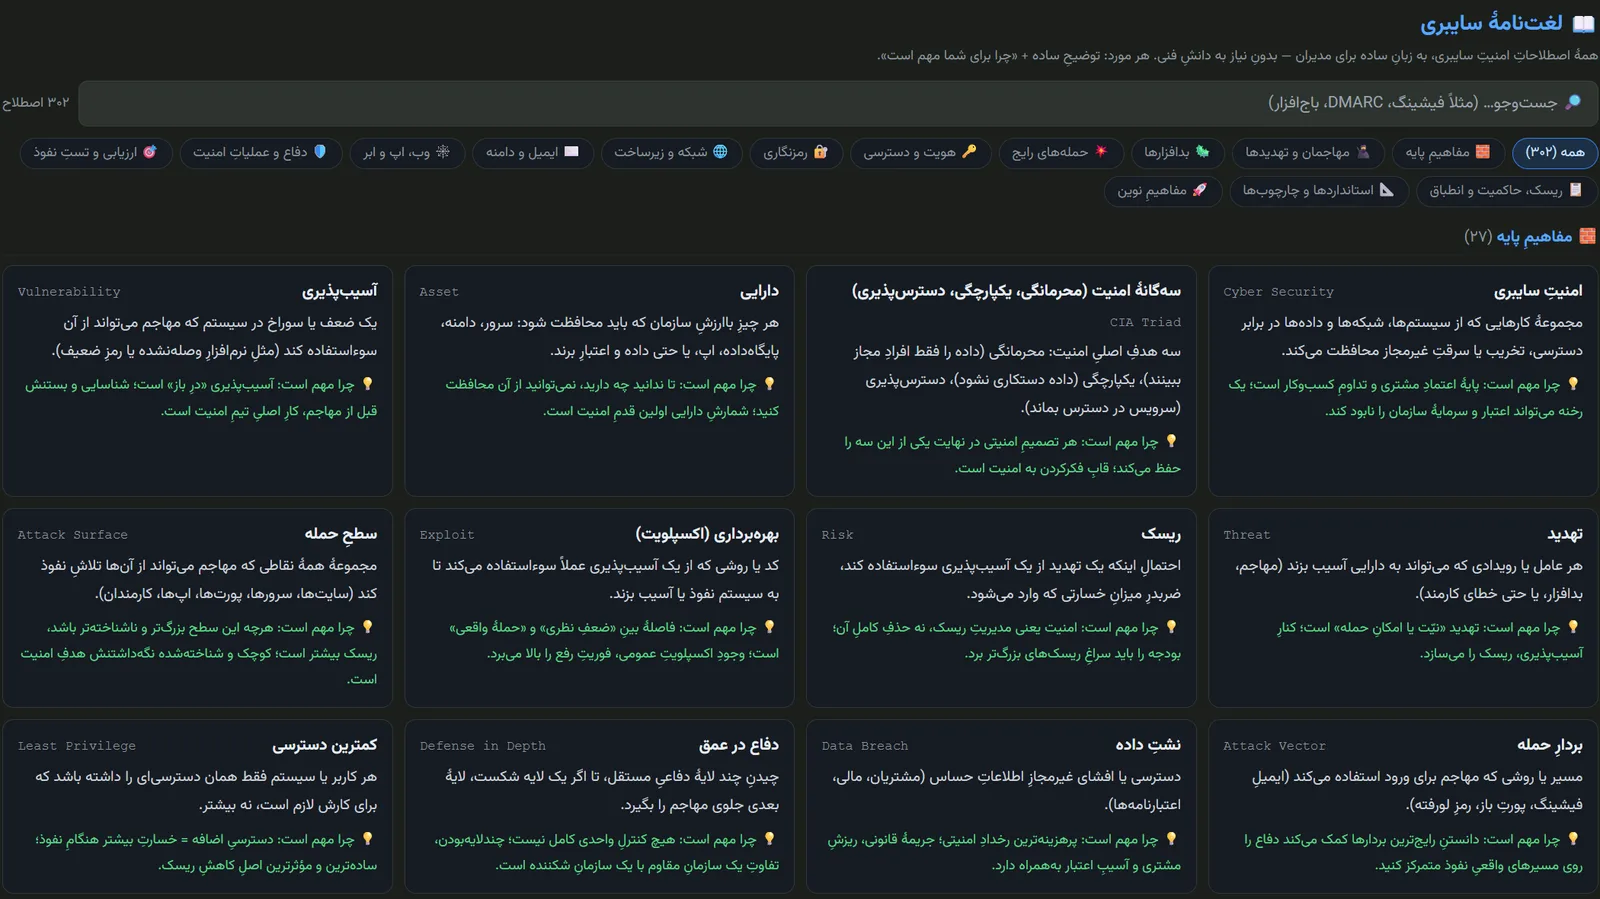
网络安全术语表
300 多个安全术语的通俗解释,面向管理者和决策者。
从评估到安全平台开发
除运营自有的一体化平台外,STFC 团队还负责设计和实施定制化安全解决方案。
渗透测试与漏洞评估
对 Web、网络和基础设施进行安全评估,将自动化测试与专家验证相结合,不作未经证实的断言。
安全平台设计与开发
为各类组织和关键基础设施量身打造监测、评估和安全管理系统。
基础设施与路由分析
分析 BGP 数据、RPKI 状态以及资产与网络服务商之间的关系,找出依赖关系和风险集中点。
攻击链分析与模拟
将多个独立弱点组合成贴近现实的对手场景,呈现对业务的累积风险。
移动应用安全分析
对 APK/XAPK 安装包进行静态分析,发现泄露的密钥、配置缺陷和高风险行为。
承包商独立评估
独立于供应商自己提供的报告,衡量 IT 供应商和承包商的安全状况。
咨询与技术部署
从初次评估到修复落地和稳定部署,全程陪伴贵方技术团队。
从资产发现到最终报告,一条连续的路径
通常分散在多个团队和工具之间的步骤,平台以一条自动化工作流统一执行。
- 01
资产发现
域名、子域名、IP、ASN、管理面板和暴露在互联网上的服务。
- 02
证据采集
在 DNS、TLS、Web、邮件和网络层面并行执行测试。
- 03
分析与关联
合并发现、去除重复,并将已确认的证据与假设区分开。
- 04
风险排序
按严重程度、可利用性和可能造成的影响对弱点排序。
- 05
多层级报告
面向管理层和技术团队的输出,附可复现的证据和修复方案。
- 06
持续监测
周期性评估,跟踪攻击面随时间的变化。
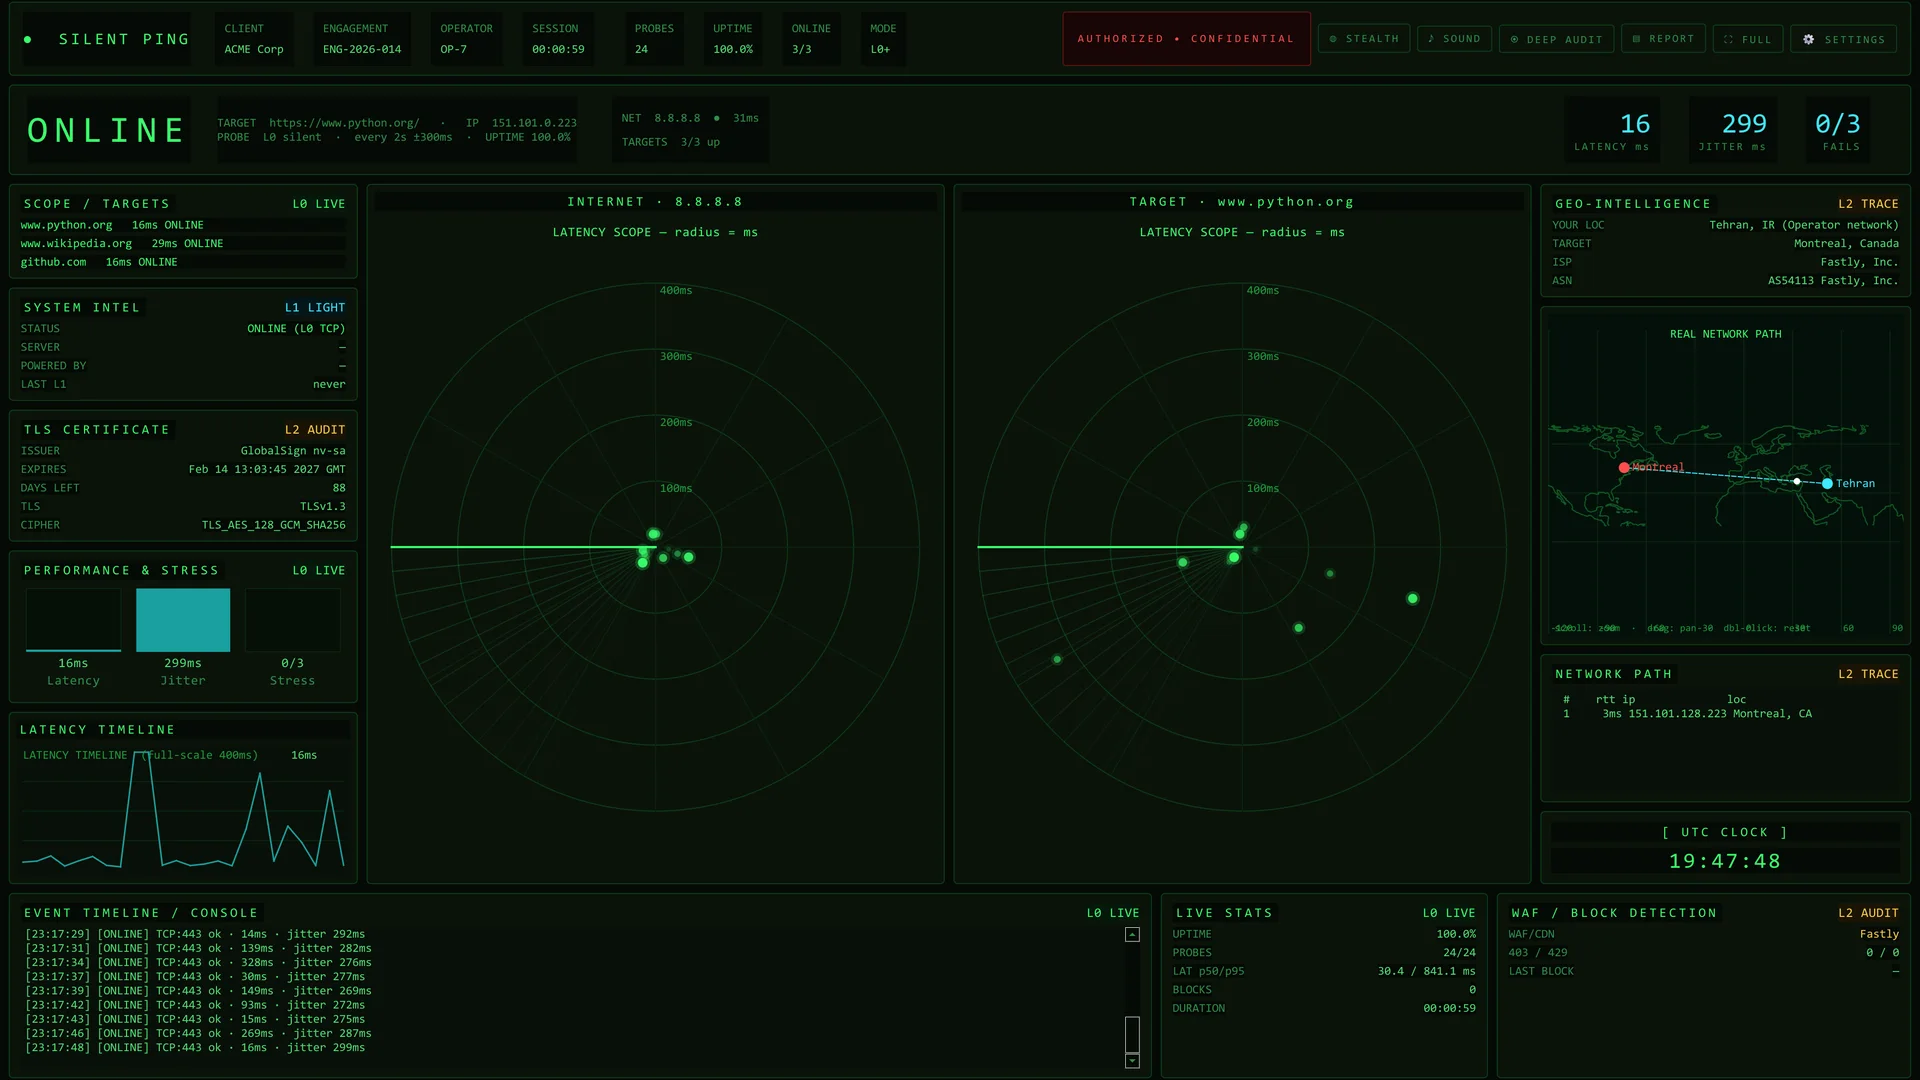
Silent Ping:分清问题出在您这边还是对方
我们自己编写、用来取代 Windows ping 的控制台。它在两个雷达上分别显示您到互联网的链路和到目标的链路,每次探测只是一个安静的 TCP 握手。
- 两个雷达:您的互联网与目标
- 不发送请求,也不发送数据
- TLS 与 WAF 审计,真实路径显示在地图上
以对手的视角审视您的基础设施
STFC · EASM Platform
过去需要数月的工作,现在几分钟即可完成
传统的攻击面评估因工具分散、外包方众多而耗时且昂贵。平台消除了这一差距。
3+ 个月
多名专家、彼此独立的工具、手工合并结果并撰写报告,专家成本高,而且分散的发现之间的关联容易丢失。
90 分钟
从首次运行到多层级报告:已确认的证据、风险排序和资产关系图,全部在一个一体化流程中完成,无需庞大的团队。
监督网络安全的监督者
负责保护基础设施或为敏感机构提供 IT 服务的公司和承包商,自身同样可能存在配置错误和安全缺陷。平台可以进行独立评估,不依赖该承包商自己提供的报告。发现一个弱点本身并不能证明已被入侵,但它是进行独立验证和采取纠正措施的早期信号。
了解更多