
stfc.ir / jashnvareh
贵组织的全部攻击面,尽在一张实时图谱
从第一个被遗忘的子域名到完整的攻击链:平台发现您的资产,对其执行 500 多项安全测试,将发现相互关联,并交付一份有据可查、可复现、可直接呈报管理层的报告,这项工作通常分散在多个团队、工具和承包商之间。
- 从部署到首次运行
- 15分钟
- 被动评估
- 20分钟
- 主动深度评估
- 90分钟
- 每次评估执行的安全测试与检查
- 500+项测试
- 覆盖范围,从 DNS 到移动应用
- 12个领域
- 技术与管理报告
- 70+页
它不是一个工具,而是一整套评估体系
常见工具各自只呈现全貌的一角:一个找子域名,一个扫端口,一个出报告。平台把这些层面全部汇入同一个核心,交付的是它们简单相加所得不到的东西:一幅完整关联的图景,展示对手眼中的贵组织。
是图谱,不是清单
每个域名、子域名、IP、证书、服务和发现都是资产图谱中的一个节点。它们之间的关系清晰可见,变更历史有记录,每项资产的归属置信度也有标注。
发现被串联成链
孤立的弱点被组合成多阶段攻击路径,并映射到 MITRE ATT&CK,同时指出贵方监测团队很可能看不到的盲区。
没有证据就不下结论
每项发现都有证据等级和可复现的命令。测试失败或被拦截时,记录为“未检查”,而不是“安全”。
自主可控
运行在您自己的基础设施上,即使是隔离网络也可以。数据不出组织,每一次网络请求都写入带哈希链的日志。
贵组织在平台中看到的内容
以下图片来自 Jashnvareh 平台的真实界面。
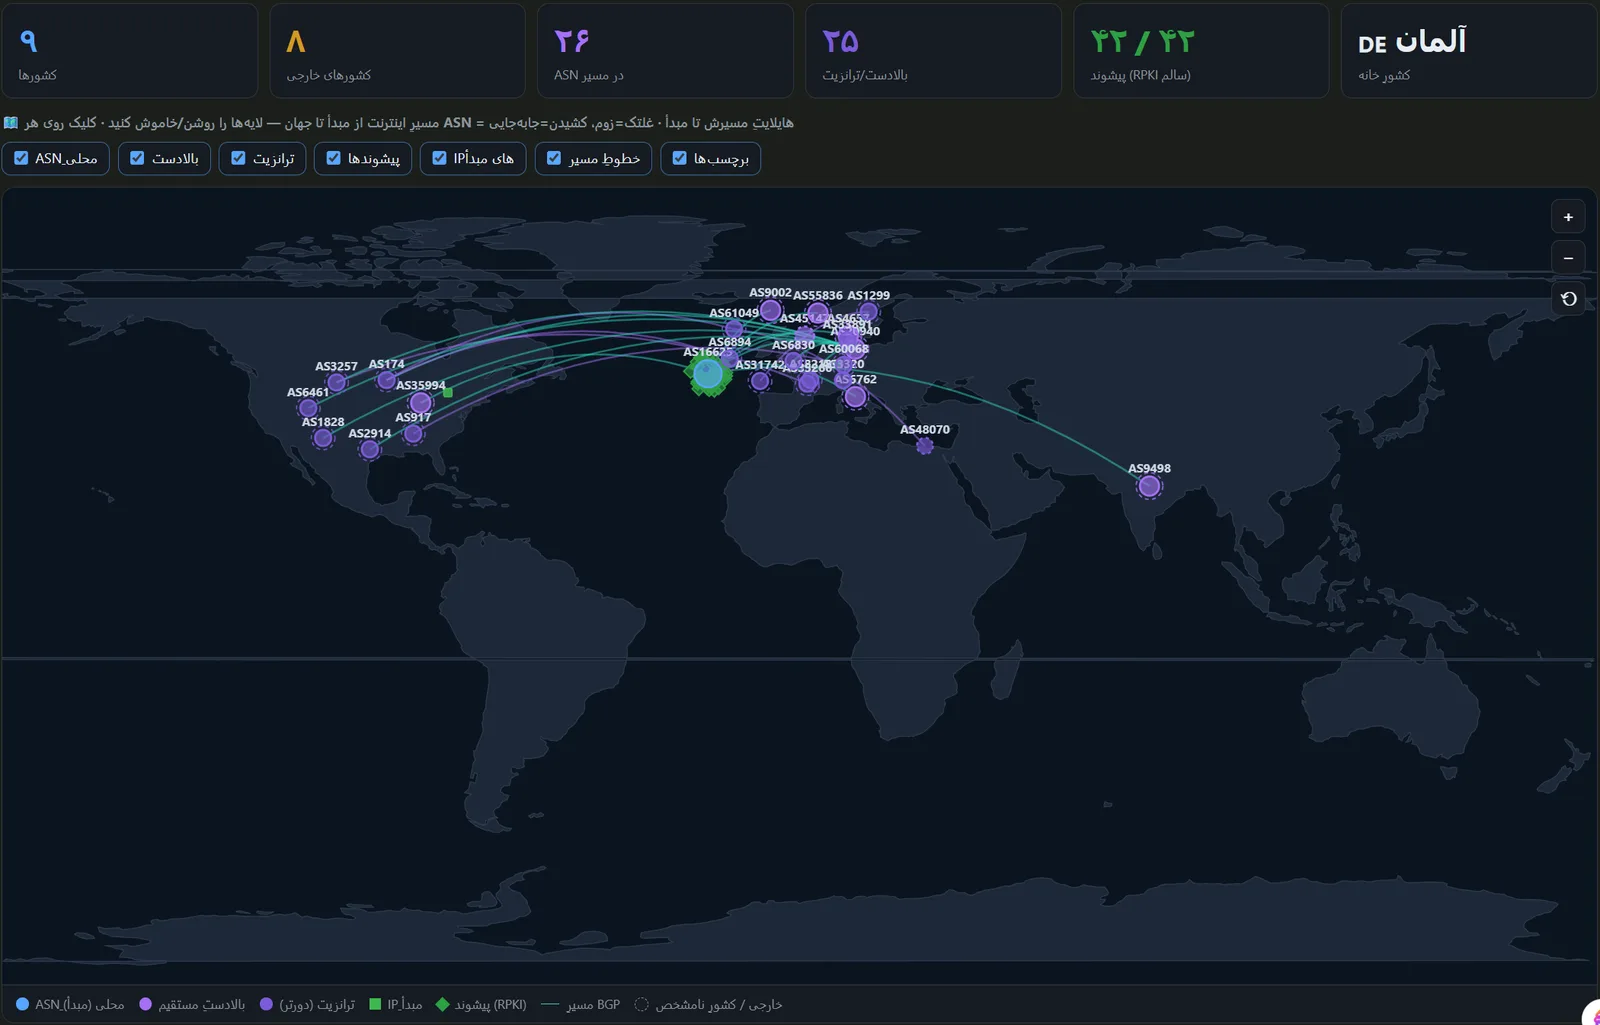
全球攻击面地图
互联网与您的资产之间的网络路径,包括上游服务商、中转网络和 RPKI 状态。
资产关系图谱
所有域名、IP、网络前缀、ASN 和服务商集中在一个视图中,并展示它们之间的关联。
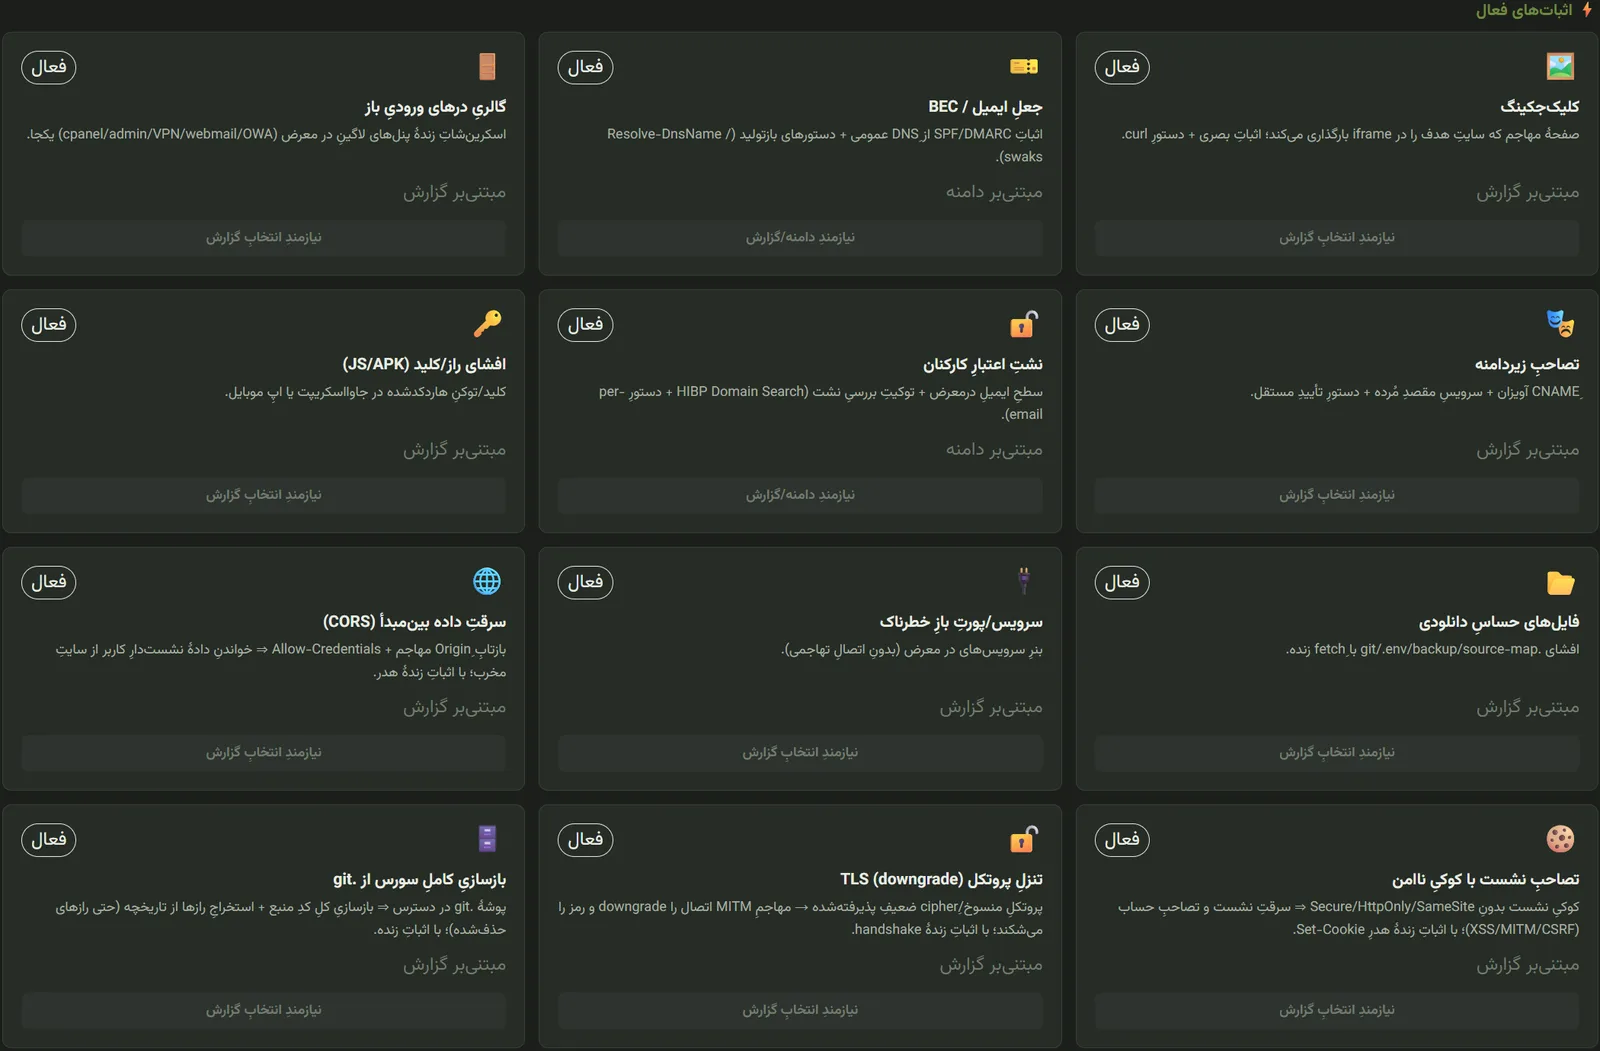
概念验证中心
每个弱点都附带一份安全、可复现的验证,您的团队可以自行执行。
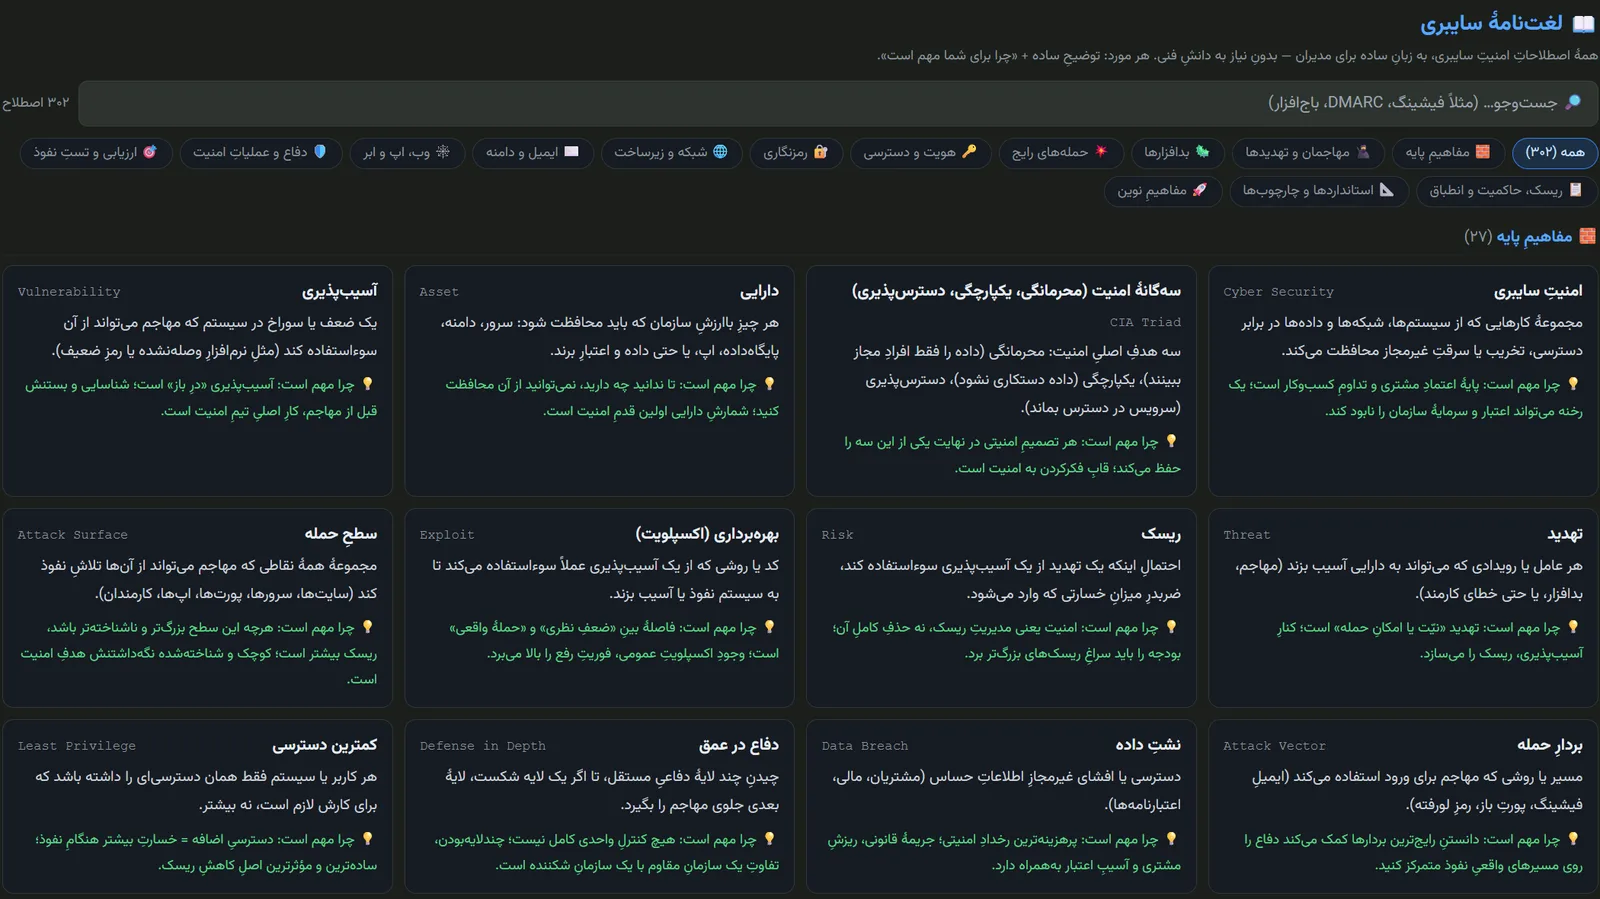
网络安全术语表
300 多个安全术语的通俗解释,面向管理者和决策者。
十二个领域,500 多项测试
这不是宣传清单,而是平台在每次评估中实际检查的领域。
资产与子域名发现
- 基于主动和被动来源的子域名枚举
- 证书透明度(CT)实时监测
- 历史存档与 Wayback 记录
- 通过 favicon 指纹和跟踪器 ID 发现关联资产
- 云资产与影子 IT
- 每项资产的归属置信度
基础设施图谱与路由
- ASN 与网络前缀映射
- BGP 路由健康与 RPKI 状态
- CDN、托管商和服务商识别
- 地理分布与拓扑
- 依赖集中度与单点故障
- 网络边界图
DNS 与域名
- DNS 情报与敏感记录
- 子域名接管验证
- 悬空 CNAME
- 注册信息与 WHOIS
- 仿冒与钓鱼域名监测
Web 与应用
- 安全响应头与 CSP
- CORS、CSRF 与点击劫持
- XSS、SQL 注入、LFI、SSTI、SSRF
- Host 头注入与 CRLF 注入
- 暴露的配置文件、备份和代码仓库
- 管理面板与 CMS
API
- Swagger / OpenAPI 清点
- GraphQL 探测
- 对象级与功能级访问控制(BOLA / BFLA)
- 隐藏参数发现
- 未授权访问
身份认证与会话
- JWT 配置
- 多因素认证状况
- 抗暴力破解能力
- Cookie 与会话安全属性
- 使用测试账号的登录后评估
TLS 与加密
- 加密套件与协议深度审计
- 信任链与证书到期
- 已知 TLS 漏洞
- SAN 暴露范围
邮件与防伪造
- SPF、DKIM 与 DMARC
- 发件人伪造的实际验证
- 钓鱼与 BEC 风险
- 发信域名健康状况
基础设施与服务
- 开放端口与服务审计
- 版本与技术指纹识别
- WAF 识别及其行为
- 在用技术的新旧与支持状态
- 可用性监测
数据泄露与供应链
- JavaScript 文件中的机密与密钥
- 公开泄露事件中的暴露情况
- 暴露的 DevOps 与 CI/CD 工具
- 开放的云存储桶和服务
- 第三方依赖与脚本
移动应用
- APK / XAPK 静态分析
- 提取硬编码的机密和接口地址
- 高风险权限
- 借助 MobSF 的扩展分析
支付与银行
- 支付网关审计
- 开放银行 API
- 业务逻辑与支付滥用
- 个人身份标识发现(身份证号、IBAN、卡号)
- 银行 WAF 识别
从发现到决策
一长串漏洞清单对决策者并无帮助。平台把发现转化为优先级、场景和行动。
漏洞情报
将每项技术的版本与已知 CVE 比对,并结合在野利用清单(CISA KEV)和利用概率(EPSS)确定优先级。
攻击链
把多个弱点组合成有序的入侵路径,并区分实际观察到的情况与可能的后果。
对手模拟
基于该组织的真实发现而非通用场景,生成对手画像和分步攻击计划。
检测缺口
指出哪些对手战术很可能逃过监测团队(SOC)的视线。
风险与修复引擎
按业务影响排序,划分修复优先级,并为每项发现给出修复方案。
复测与对比
修复后可单独复测每项发现,并排展示两轮评估的差异。
持续监测(CTEM)
定时评估、攻击面变更事件记录,以及通过 webhook 发送通知。
承包商评分卡
将资产归属到供应商,给出安全状况评分,并提供承包商之间的对比报告。
为每种场景匹配合适的深度与时长
根据您的需求和已获得的授权,评估在以下三个级别之一执行。
被动(Passive)
基于观察和公开证据,不进行任何直接交互或利用。可安全用于任何资产,即使事先未作协调。
不到 20 分钟
主动(Active)
在既定场景中执行更深入、更具侵入性的测试,同时通过速率控制和安全策略避免干扰目标服务。
约 90 分钟
深度(Deep)/ 攻击模拟
分析攻击链,模拟贴近现实的对手场景,并评估多个弱点叠加对业务的综合影响。
视范围而定
已确认的证据始终与假设分开
平台绝不会把未经验证的假设当作已证实的漏洞呈现。每项发现都标明置信度,并附可复现的命令(curl、openssl、jadx),任何专业人员都可以独立验证。
- 有直接证据确认的发现
- 需要人工验证的发现
- 供技术团队研判的假设
$ curl -sI https://target/admin | head -1
$ openssl s_client -connect target:443 | openssl x509 -noout -enddate
管理者和工程师都会读的报告
一次评估,面向不同受众的多种输出。
管理摘要
用决策者的语言呈现风险全貌,附行动优先级和影响估计。
技术报告
每项发现的细节:证据、复现命令以及给技术团队的修复方案。
保密签名报告
带数字签名的 PDF,保证内容真实且未被篡改。
标准映射
将发现对应到 PCI-DSS、NIST、ISO 27001 及国家要求。
可视化证据
已发现资产的页面截图,直接嵌入报告。
实时仪表盘
资产总览、暴露地图和风险随时间的变化趋势。
强大,但受控
一套用来检验攻击面的系统,自身必须可信、可审计。
先授权,后行动
没有登记在案的目标授权,任何主动测试都不会执行。
网络守卫
默认拒绝(fail-closed)的出站控制:平台只与已授权的目标通信。
压力控制
请求速率配置,避免干扰目标服务。
防篡改日志
每一次请求和决策都带时间戳和哈希链记录在案。
身份透明
平台在每次请求中都表明自己的身份,不作隐藏。
隔离网络模式
可部署在没有互联网连接的环境中。
监督网络安全的监督者
负责保护基础设施或为敏感机构提供 IT 服务的公司和承包商,自身同样可能存在配置错误和安全缺陷。平台可以进行独立评估,不依赖该承包商自己提供的报告。发现一个弱点本身并不能证明已被入侵,但它是进行独立验证和采取纠正措施的早期信号。
技术自主与数据保护
平台为自主研发,其架构支持按照贵组织的策略进行部署、划定访问边界并完全掌控数据,不依赖任何第三方处理基础设施。
常见问题的简要回答
Jashnvareh 平台是什么?
Jashnvareh 平台是 STFC 开发的一体化外部攻击面管理(EASM)系统。它发现组织暴露在互联网上的资产,对其执行 500 多项安全测试,将发现关联成攻击路径,并交付一份有据可查、可复现的报告。
一次评估需要多长时间?
部署约需 15 分钟,被动评估不到 20 分钟,主动评估约 90 分钟。包含攻击模拟的深度评估所需时间视范围而定。
对生产环境的服务进行评估安全吗?
被动评估只依靠观察和公开证据,不进行任何直接交互或利用。主动测试只有在登记目标授权之后才会执行,并受请求速率控制,以免干扰服务。
我们的数据存放在哪里?
平台运行在您自己的基础设施上,也可以部署在隔离网络中。数据不出组织,也不依赖第三方处理基础设施。
它和漏洞扫描器有什么不同?
扫描器给出的是一份发现清单。平台把资产关联成图谱,把孤立的弱点组合成攻击链,将已确认的证据与假设分开,并为每项发现提供可复现的命令。
