
پایش سطح مواجههٔ سایبری سازمان شما، از دید دشمن
«شرکت جشنواره فناوری امنیت» با توسعهٔ «سامانهٔ جشنواره» (پلتفرم یکپارچهٔ مدیریت سطح مواجهه خارجی، EASM) گزارشی را که معمولاً بیش از سه ماه و با چندین کارشناس متخصص آماده میشود، در کمتر از یک ساعت در اختیار سازمان شما قرار میدهد.
سایلنت پینگ: کنسول اختصاصی ما برای سنجش اتصال- دقیقه راهاندازی
- ۱۵
- آزمون امنیتی
- ۵۰۰+
- حوزهٔ پوشش
- ۱۲
- DNS
- TLS / HTTPS
- Certificate Transparency
- BGP · ASN
- RPKI
- SPF · DKIM · DMARC
- Security Headers · CSP
- CORS
- APK / XAPK
- Subdomain Discovery
- Infra Pivot
- Kill-Chain
- راهاندازی و آغاز بهرهبرداری
- ۱۵دقیقه
- ارزیابی غیرفعال (Passive)
- ۲۰دقیقه
- ارزیابی فعال و عمیق
- ۹۰دقیقه
- آزمون و بررسی امنیتی در هر ارزیابی
- ۵۰۰+آزمون
- حوزهٔ پوشش، از DNS تا اپلیکیشن موبایل
- ۱۲حوزه
- گزارش فنی و مدیریتی
- ۷۰+صفحه
دو ضعف کوچک، یک خسارت بزرگ
هیچکدام از این دو ضعف بهتنهایی بحرانی به نظر نمیرسد. اسکرول کنید تا ببینید مهاجم چگونه آنها را به هم زنجیر میکند.
دامنهای بدون DMARC
دامنهٔ سازمان هیچ سیاست سختگیرانهای منتشر نکرده است. سرور گیرنده راهی ندارد که ایمیل واقعی را از ایمیل جعلی تشخیص دهد.
ایمیلی از طرف «مدیرعامل»
مهاجم از نشانی واقعی مدیرعامل پیامی میفرستد و از واحد مالی میخواهد یک صورتحساب فوری را بررسی کند. پیام از هر بررسی ظاهری سالم بیرون میآید.
یک کلیک روی صفحهای آشنا
لینک صفحهای را باز میکند که بیخطر به نظر میرسد. زیر آن، پنل پرداخت خود شرکت در یک قاب نامرئی بار شده است.
کلیک جای دیگری مینشیند
کارمند روی «مشاهدهٔ صورتحساب» کلیک میکند. کلیک در واقع به دکمهٔ «تأیید انتقال» در پنل پنهان میرسد، با نشست فعال خود او.
پیامدها
پول از حساب خارج شده، و همان صندوق ایمیل برای رسیدن به قربانی بعدی به کار میرود. نه بدافزاری در کار بود و نه سروری هک شد.
یک رکورد DNS و یک هدر، این زنجیره را میشکست
سامانهٔ جشنواره هر دو ضعف را در ارزیابی غیرفعال، در کمتر از ۲۰ دقیقه، گزارش میکند و نشان میدهد چگونه به هم وصل میشوند.
_dmarc → p=reject · Content-Security-Policy: frame-ancestors 'none'
آنچه سازمان شما در سامانه میبیند
تصاویر زیر از محیط واقعی سامانهٔ جشنواره است.
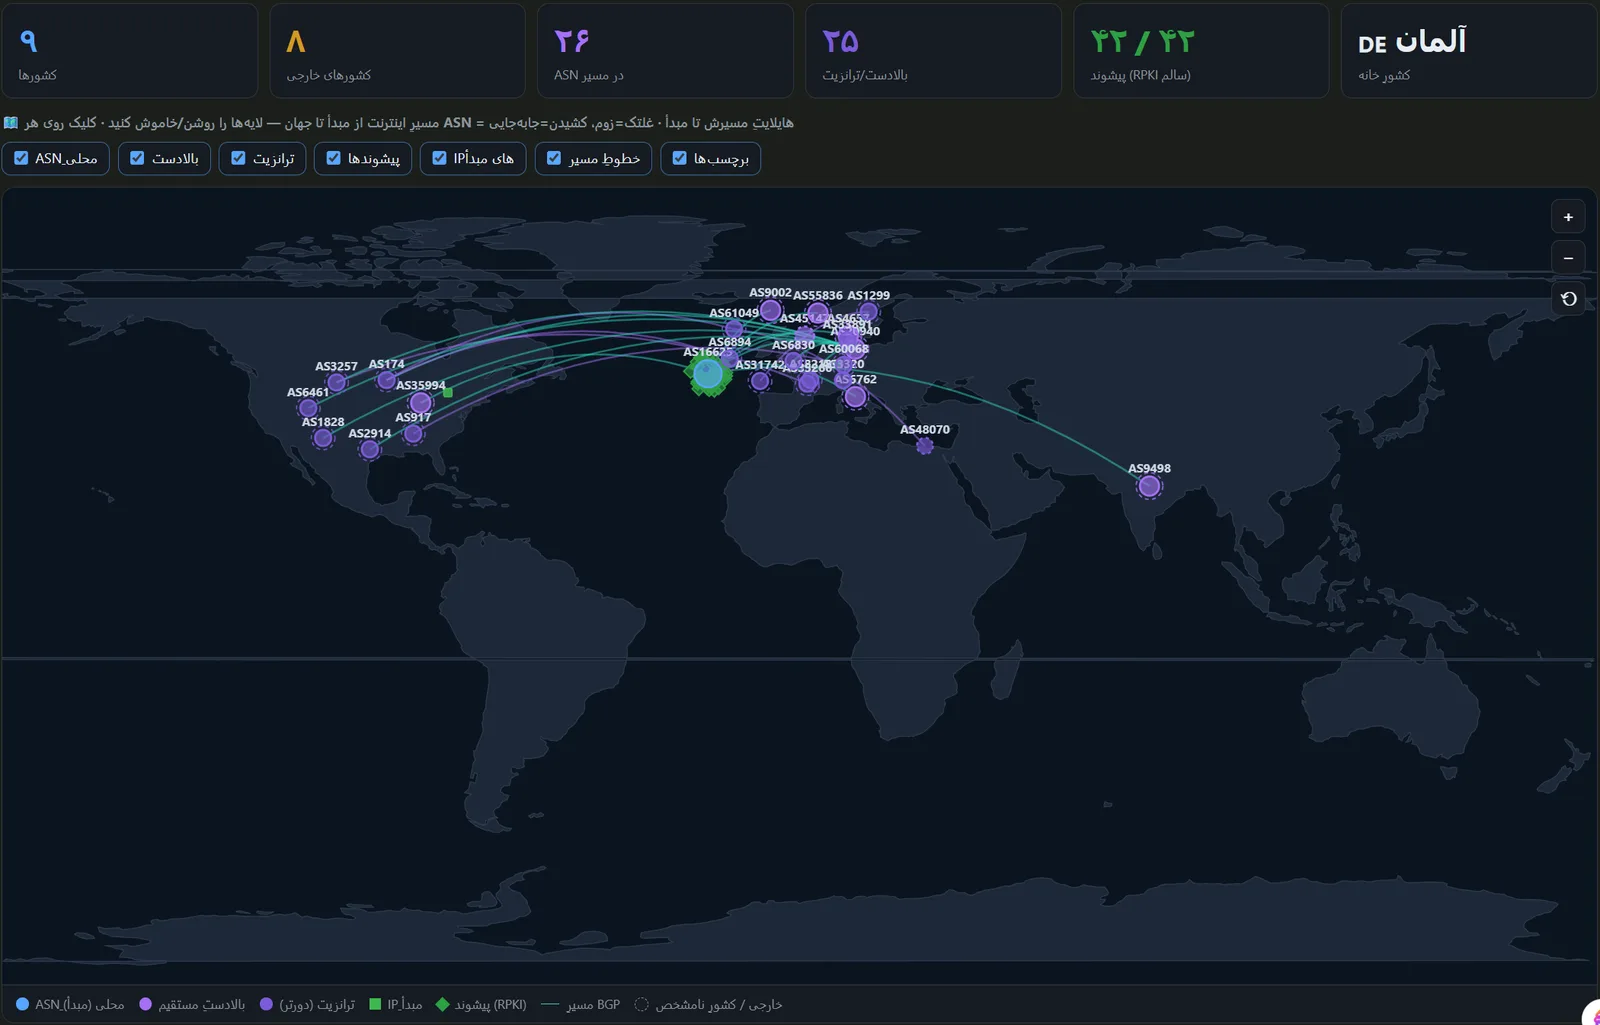
نقشهٔ جهانی سطح حمله
مسیرهای شبکه میان اینترنت و داراییهای شما، با ارائهدهندگان بالادست، ترانزیت و وضعیت RPKI.
گراف ارتباط داراییها
هر دامنه، IP، پیشوند شبکه، ASN و ارائهدهنده در یک نما، با ارتباط میان آنها.
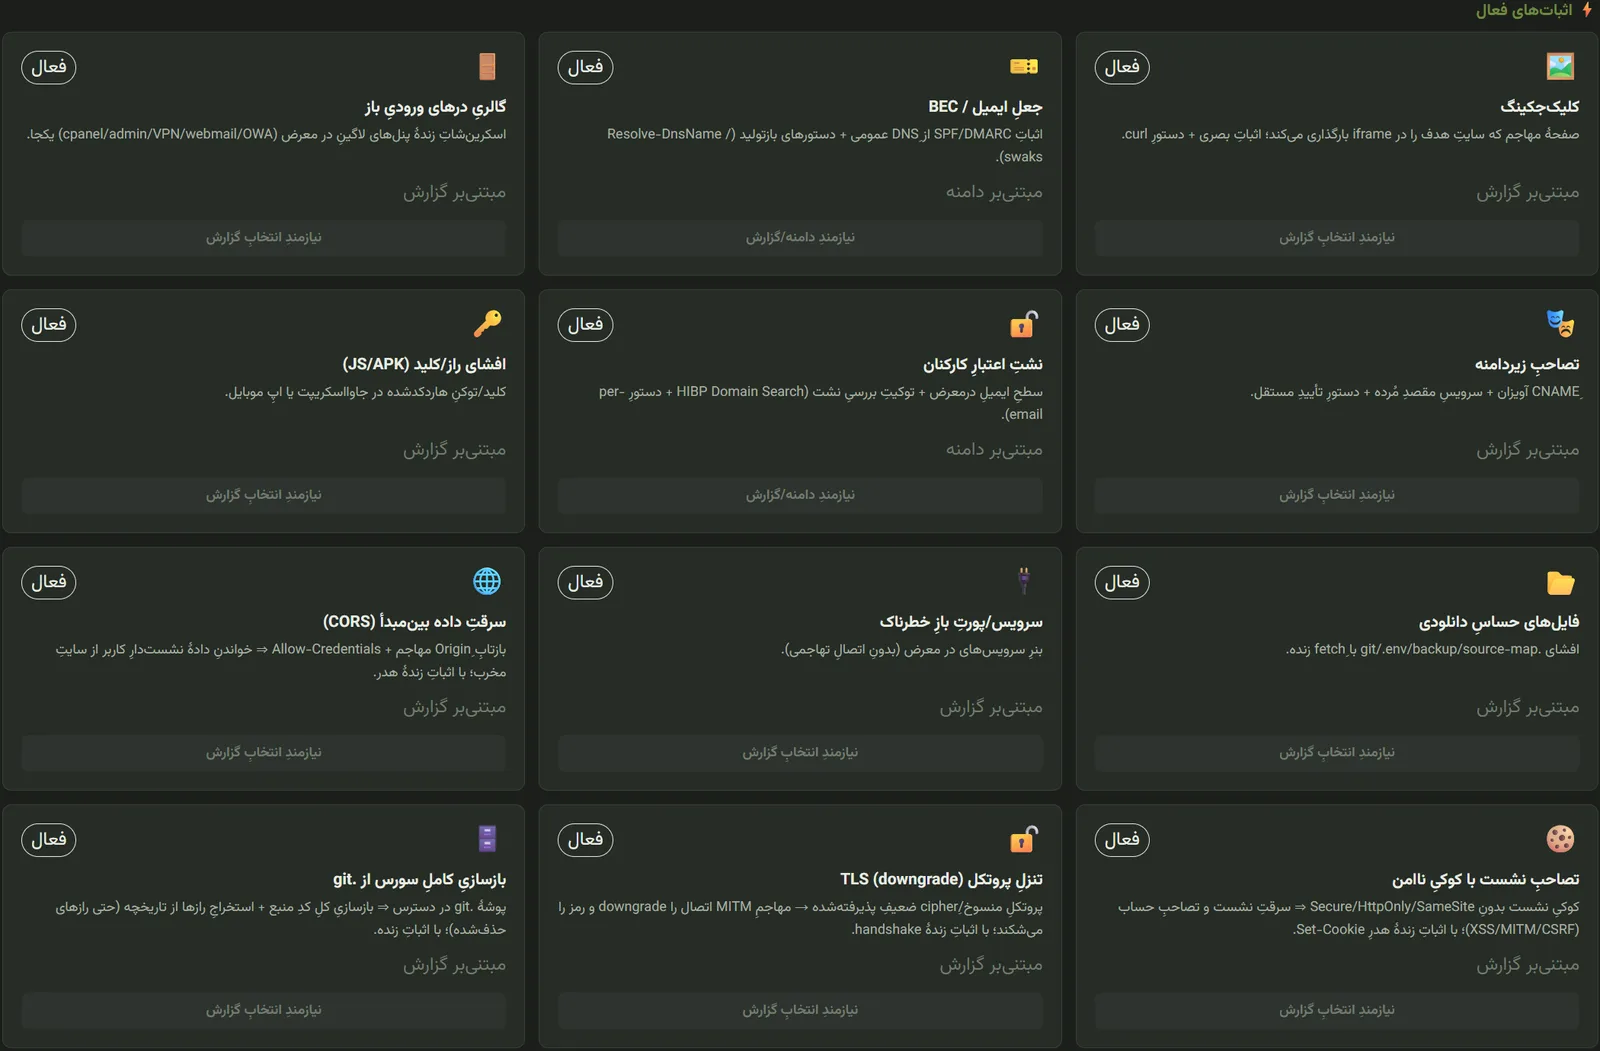
مرکز اثبات حمله
هر ضعف با یک اثبات بیخطر و قابل بازتولید همراه است که تیم شما میتواند اجرا کند.
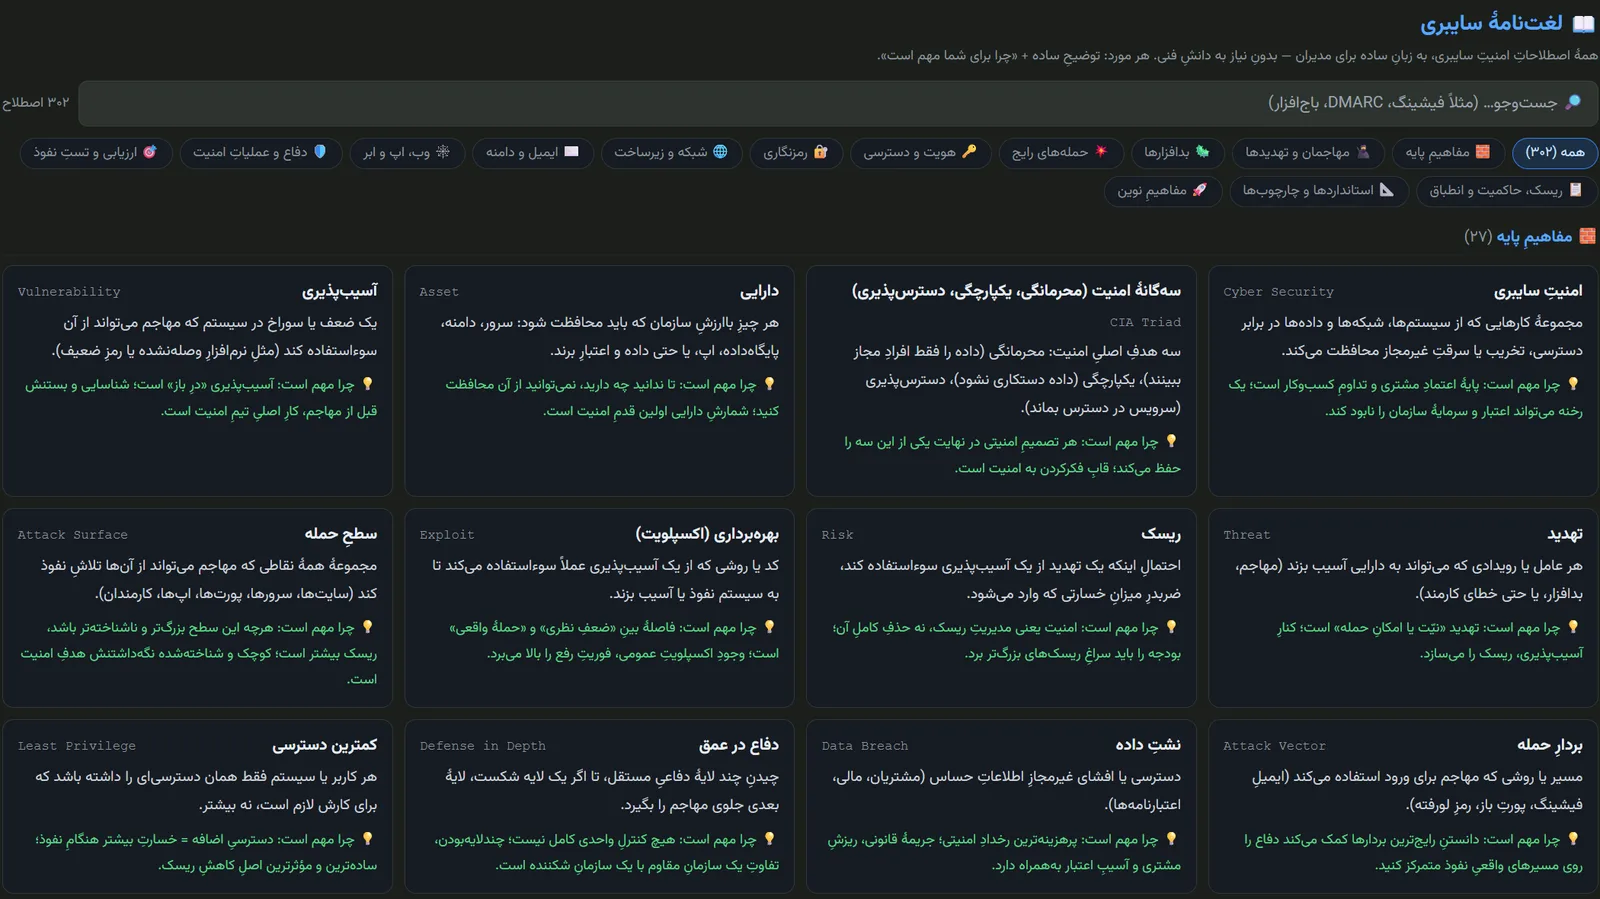
لغتنامهٔ سایبری
بیش از ۳۰۰ اصطلاح امنیتی به زبان ساده، برای مدیران و تصمیمگیران.
از ارزیابی تا توسعهٔ پلتفرم امنیتی
تیم جشنواره در کنار بهرهبرداری از سامانهٔ یکپارچهٔ خود، طراحی و پیادهسازی راهکارهای امنیتی اختصاصی را نیز بر عهده میگیرد.
پایش سطح مواجهه خارجی (EASM)
کشف مستمر داراییهای اینترنتی سازمان (شناختهشده، فراموششده و سایه) و ردیابی تغییرات آنها در طول زمان.
- نقشهٔ کامل دامنه، زیردامنه و IP
- شناسایی داراییهای فراموششده و shadow IT
- هشدار تغییرات سطح مواجهه
تست نفوذ و ارزیابی آسیبپذیری
ارزیابی امنیتی وب، شبکه و زیرساخت با ترکیب آزمونهای خودکار و اعتبارسنجی کارشناسی، بدون ادعای فرضیهٔ اثباتنشده.
طراحی و توسعهٔ پلتفرمهای امنیتی
ساخت سامانههای تخصصی پایش، ارزیابی و مدیریت امنیت سایبری برای سازمانها و زیرساختهای حیاتی، متناسب با نیاز هر مجموعه.
تحلیل زیرساخت و مسیریابی
بررسی دادههای BGP، وضعیت RPKI و ارتباط داراییها با ارائهدهندگان شبکه برای شناسایی وابستگیها و نقاط تمرکز ریسک.
تحلیل زنجیرهٔ حمله و شبیهسازی
ترکیب چند ضعف مجزا در قالب سناریوهای واقعبینانهٔ مهاجم برای نمایش اثر تجمعی ریسک بر کسبوکار.
تحلیل امنیت اپلیکیشن موبایل
بررسی ایستای بستههای APK/XAPK برای کشف کلیدهای افشاشده، نقص پیکربندی و رفتارهای پرریسک.
ارزیابی مستقل پیمانکاران
سنجش وضعیت امنیتی تأمینکنندگان و پیمانکاران فناوری اطلاعات، فارغ از گزارش ارائهشده از سوی خود آنها.
مشاوره و استقرار فنی
همراهی تیمهای فنی سازمان از مرحلهٔ ارزیابی اولیه تا پیادهسازی راهکارهای اصلاحی و استقرار پایدار.
از کشف دارایی تا گزارش نهایی، یک مسیر پیوسته
سامانهٔ جشنواره مراحلی را که معمولاً میان چند تیم و ابزار جداگانه پراکنده است، در یک گردشکار واحد و خودکار اجرا میکند.
- ۰۱
کشف دارایی
دامنه، زیردامنه، IP، ASN، پنلها و سرویسهای در معرض اینترنت.
- ۰۲
گردآوری شواهد
اجرای همزمان آزمونها روی لایههای DNS، TLS، وب، ایمیل و شبکه.
- ۰۳
تحلیل و همبستگی
ترکیب یافتهها، حذف همپوشانی و تفکیک شواهد قطعی از فرضیه.
- ۰۴
اولویتبندی ریسک
رتبهبندی ضعفها بر اساس شدت، قابلیت بهرهبرداری و اثر احتمالی.
- ۰۵
گزارش چندسطحی
خروجی مدیریتی و فنی، همراه با شواهد قابل بازتولید و راهکار اصلاح.
- ۰۶
پایش مستمر
تکرار دورهای ارزیابی و ردیابی تغییرات سطح مواجهه در طول زمان.
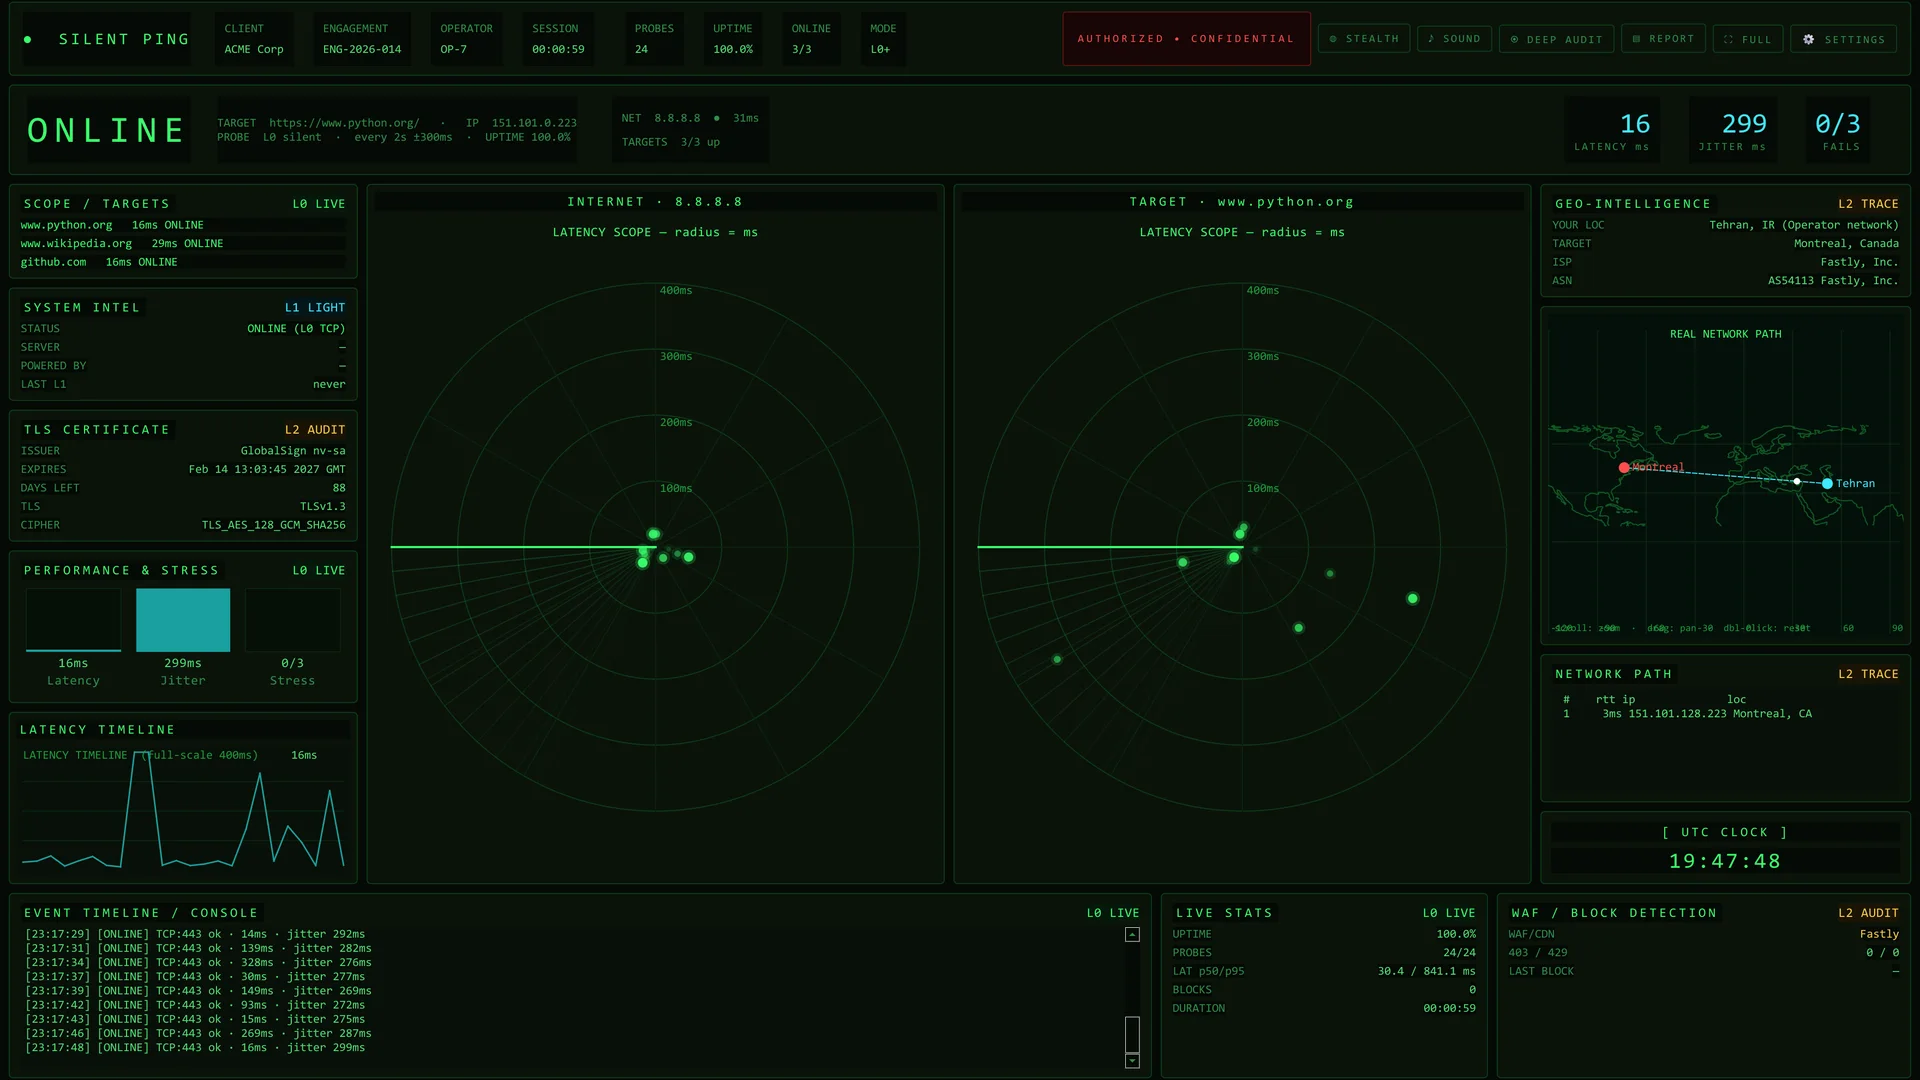
سایلنت پینگ: بفهمید خطا از شماست یا از طرف مقابل
کنسولی که خودمان بهجای پینگ ویندوز نوشتهایم. اتصال شما به اینترنت و اتصال شما به هدف را روی دو رادار نشان میدهد و هر پراب فقط یک دستدهی TCP ساکت است.
- دو رادار: اینترنت شما و هدف
- بدون ارسال درخواست یا بار داده
- ممیزی TLS و WAF و مسیر واقعی روی نقشه
نگاه و پایش زیرساخت سایبری از دید دشمن
STFC · EASM Platform
آنچه ماهها طول میکشد، اکنون در دقیقه قابل اجراست
فرایند متعارف ارزیابی سطح مواجهه، بهدلیل پراکندگی ابزار و تعدد پیمانکاران، زمانبر و پرهزینه است. سامانهٔ جشنواره این فاصله را حذف میکند.
بیش از ۳ ماه
تعدد کارشناسان، ابزارهای جداگانه، تلفیق دستی نتایج و تهیهٔ گزارش نهایی، با هزینهٔ تخصصی بالا و ریسک از دسترفتن ارتباط میان یافتههای پراکنده.
۹۰ دقیقه
از آغاز بهرهبرداری تا تحویل گزارش چندسطحی: شواهد قطعی، اولویتبندی ریسک و نقشهٔ ارتباط داراییها، در یک فرایند یکپارچه و بدون وابستگی به حجم بالای نیروی انسانی.
نظارت بر ناظران امنیت سایبری
شرکتها و پیمانکارانی که مسئولیت حفاظت از زیرساخت یا ارائهٔ خدمات فناوری اطلاعات به سازمانهای حساس را بر عهده دارند، خود نیز میتوانند در معرض ضعفهای پیکربندی یا نقصهای امنیتی باشند. «سامانهٔ جشنواره» امکان ارزیابی مستقل و بدون وابستگی به گزارشهای همان پیمانکار را فراهم میکند؛ مشاهدهٔ یک ضعف بهتنهایی اثباتکنندهٔ نفوذ نیست، اما نشانهای زودهنگام برای اعتبارسنجی مستقل و اقدام اصلاحی است.
بیشتر بدانید
آمادهٔ مشاهدهٔ سامانه بهصورت زنده هستید؟
در یک جلسهٔ کوتاه، فرایند کشف دارایی، ارزیابی و تولید گزارش را روی یک دامنهٔ نمونه مشاهده کنید.