
stfc.ir / silentping
خط را بسنج، نه نویز را
پینگ معمولی اطلاعات کمی میدهد: اغلب مسدود است، بهراحتی دیده میشود و نمیگوید خطا از اتصال خودتان است یا از هدف. سایلنت پینگ کنسولی است که خودمان نوشتهایم تا با هر بار یک دستدهی TCP آرام به این پرسش جواب بدهد.
- دستدهی TCP در هر پراب
- ۱
- بایت داده ارسالی به هدف
- ۰
- رادار: شما و هدف
- ۲
پینگ معمولی به پرسش اشتباه جواب میدهد
اغلب مسدود است
بسیاری از فایروالها و CDNها ICMP را میبندند، پس میزبانِ ساکت لزوماً از کار نیفتاده است.
پرسروصداست
موجهای منظم و یکسانِ ICMP را سامانههای پایش و WAF بهراحتی میبینند و امتیاز میدهند.
نمیگوید چه کسی قطع است
نبودِ پاسخ میتواند از اتصال خودتان، مسیر یا هدف باشد. یک عدد اینها را از هم جدا نمیکند.
پیشفرض ساکت، عمیق فقط وقتی بخواهید
فقط لایهٔ ۰ خودش اجرا میشود. لایههای عمیقتر اختیاری یا دستیاند و حالت مخفی (Stealth) آنها را خاموش میکند.
ضربان ساکت
یک اتصال TCP به پورتی که انتخاب میکنید، زمانسنجی و بسته میشود. نه درخواستی، نه بار دادهای، پس چیزی برای امتیازدهیِ WAF نمیماند. فاصلهٔ پرابها با jitter تصادفی میشود تا الگو شبیه مترونوم نباشد.
- تأخیر، jitter و تعداد خطاهای پیاپی
- اهداف اضافی scope روی همان ضربان
- ICMP اختیاری در کنار آن
HEAD سبک
گاهبهگاه یک درخواست HEAD برای وضعیت و هدرهای سرور. بهطور پیشفرض خاموش است.
- پیشفرض خاموش
- بازهٔ طولانی
- در حالت مخفی غیرفعال
ممیزی عمیق
بر حسب درخواست: گواهی TLS، حدسِ WAF/CDN از روی هدرهای پاسخ و traceroute واقعی با GeoIP.
- صادرکننده، انقضا، پروتکل و cipher
- تشخیص WAF/CDN با امضا
- مسیر گامبهگام روی نقشهٔ جهان
کنسول در عمل
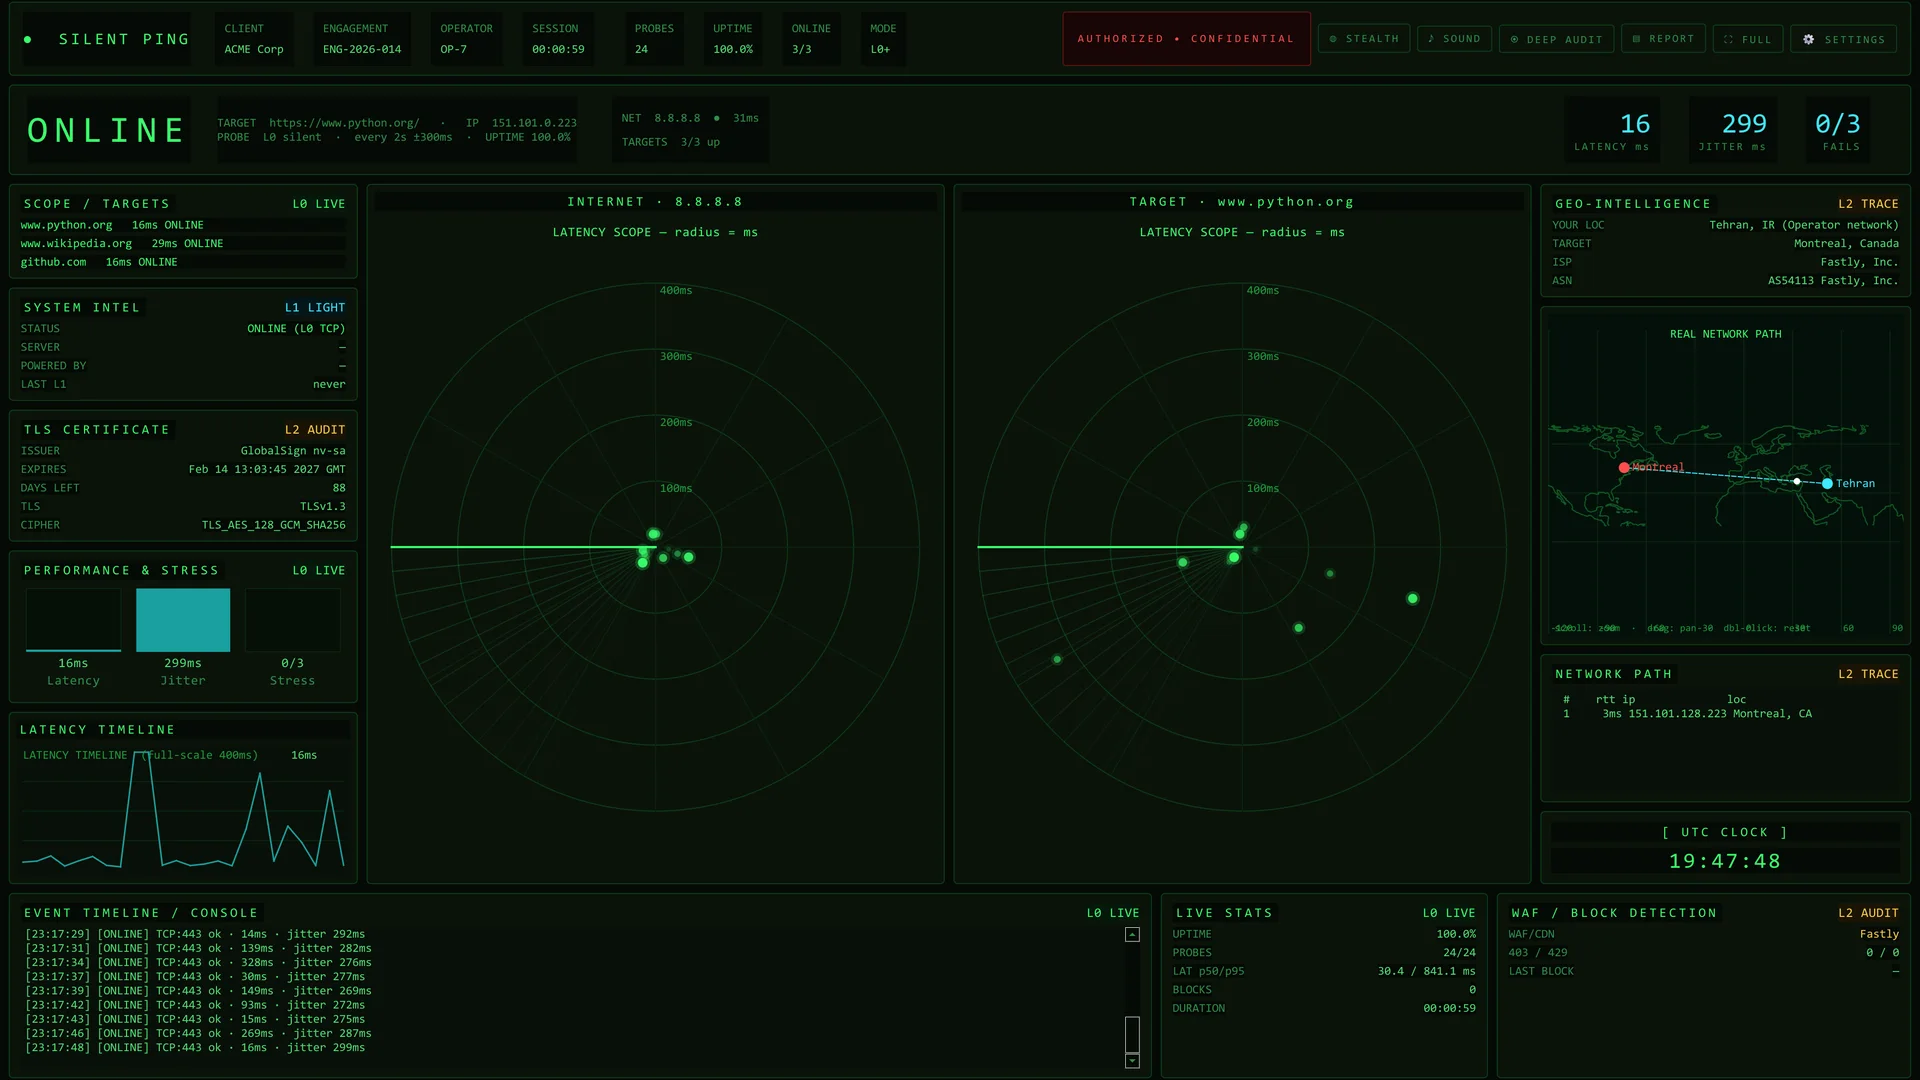
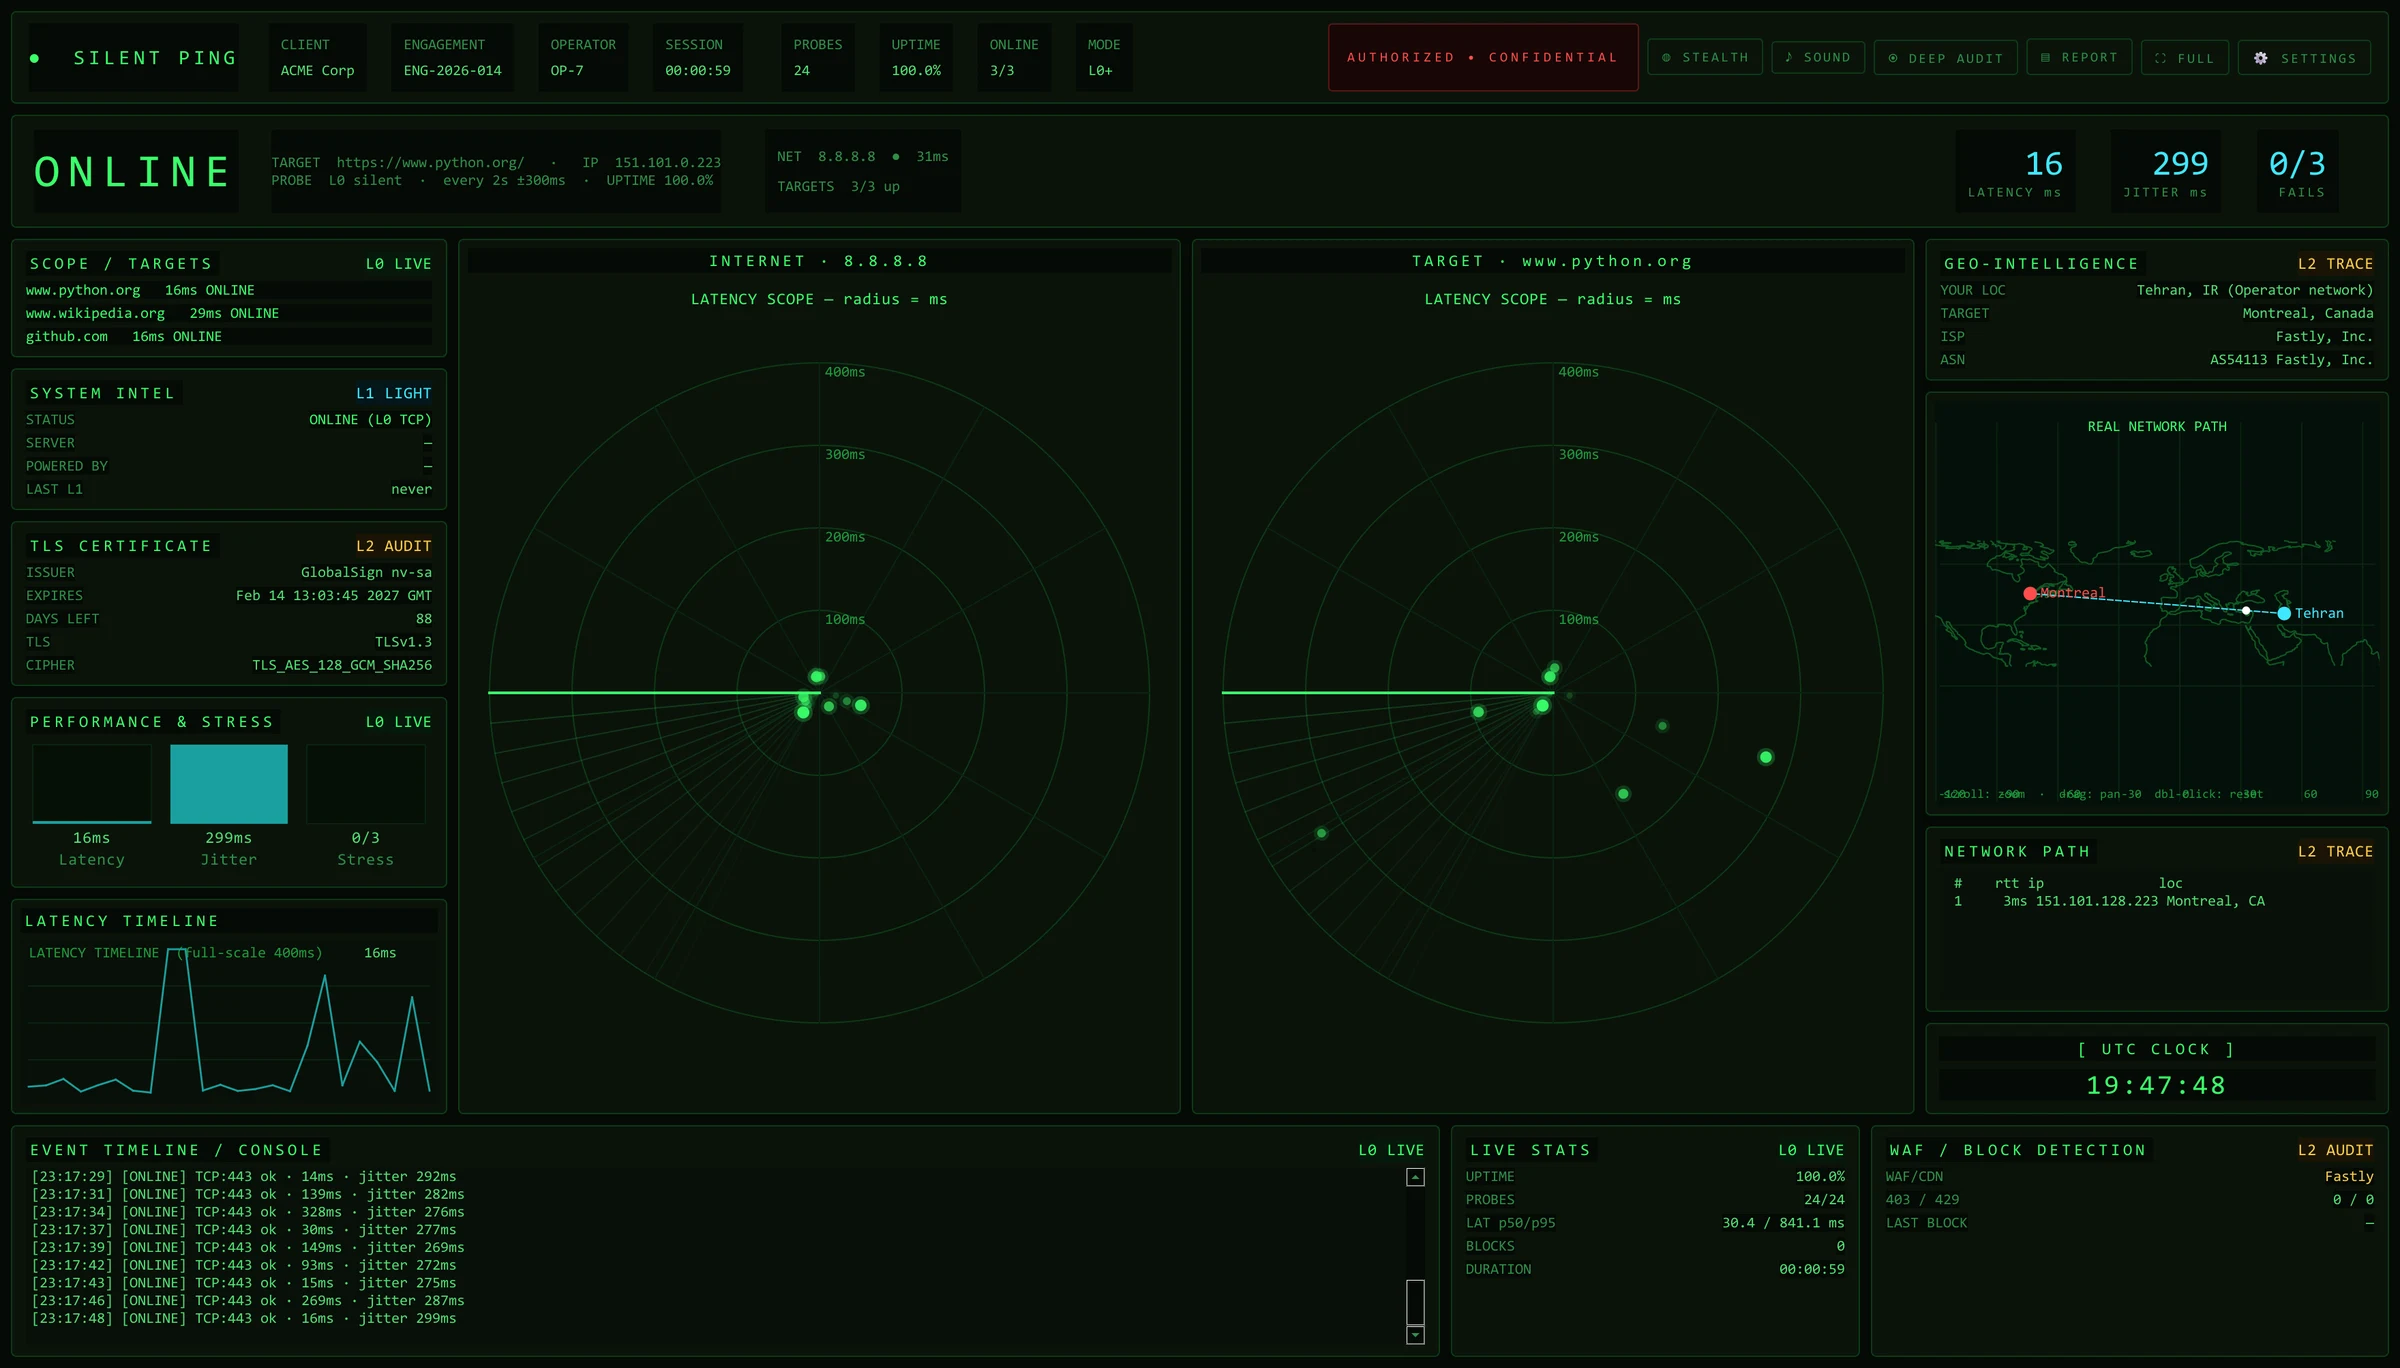
تصاویر زیر از اجرای واقعی برنامه روی یک هدف عمومی گرفته شدهاند.
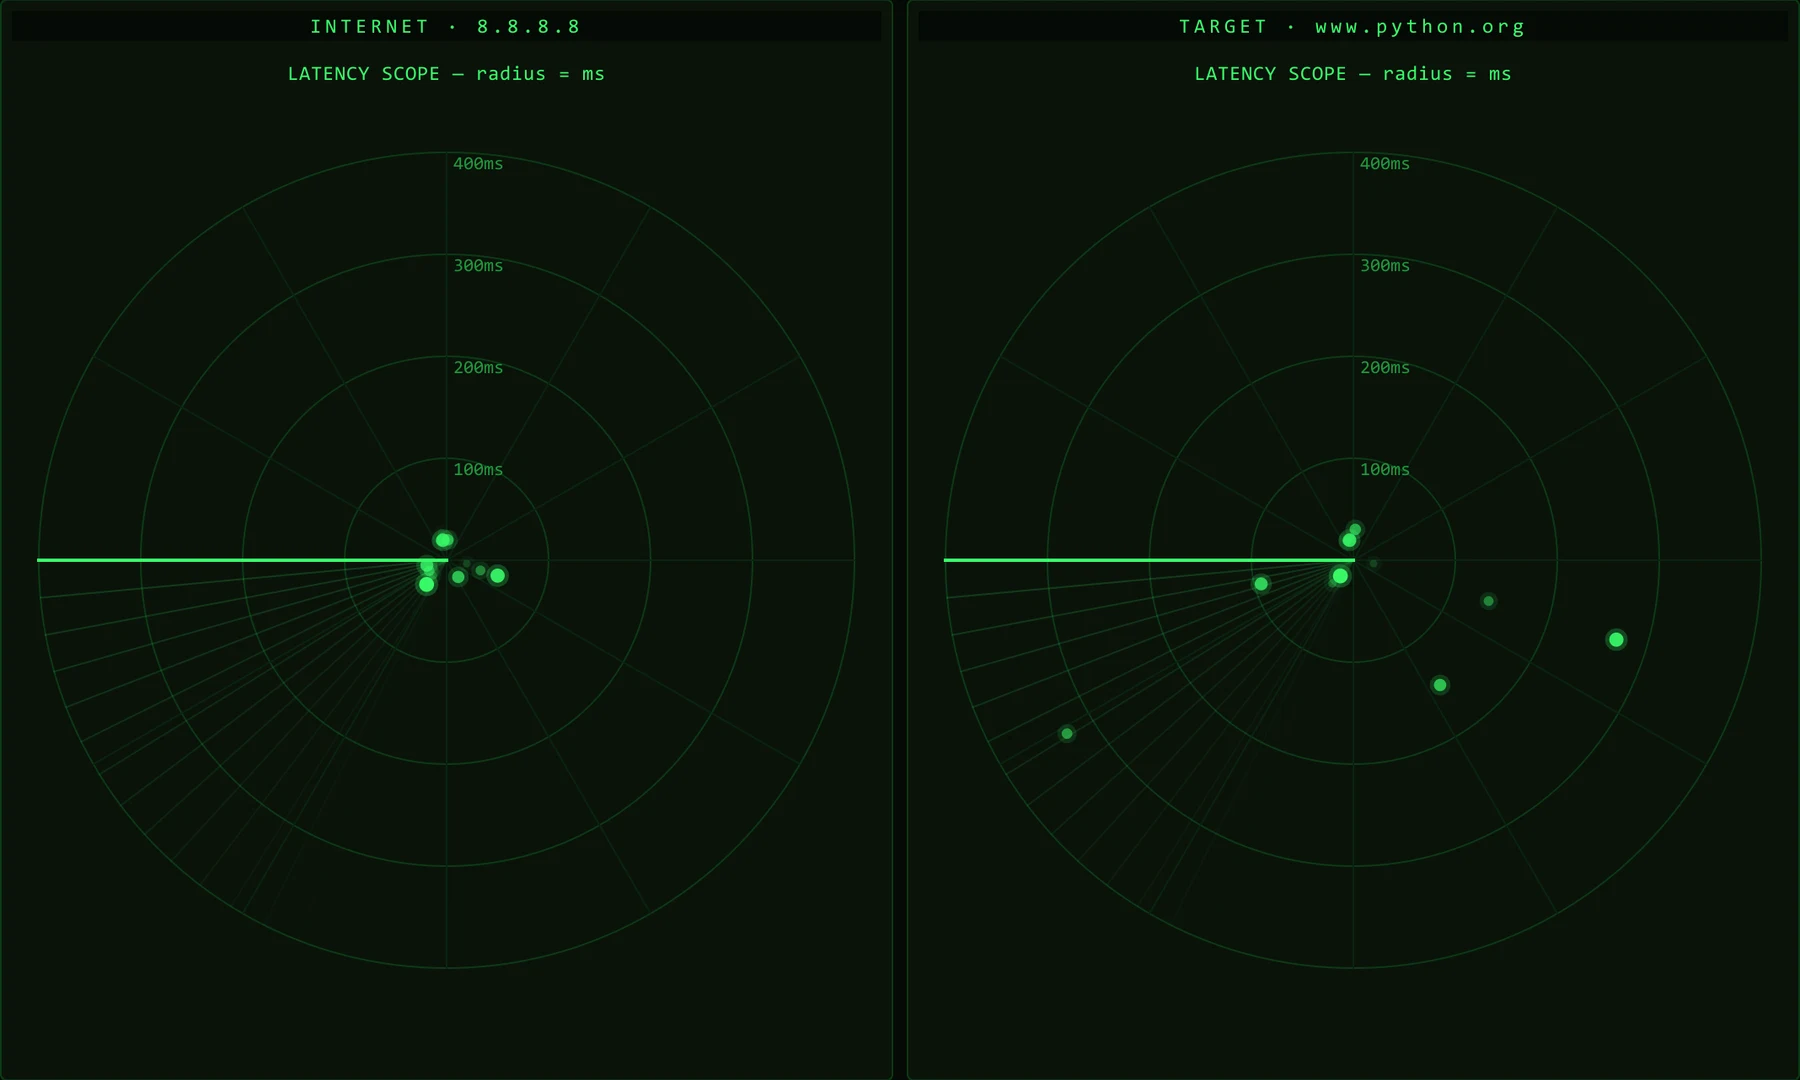
دو رادار، یک پاسخ
رادار اینترنت و رادار هدف کنار هماند. وقتی فقط یکی قرمز میشود، میدانید خطا کجاست.
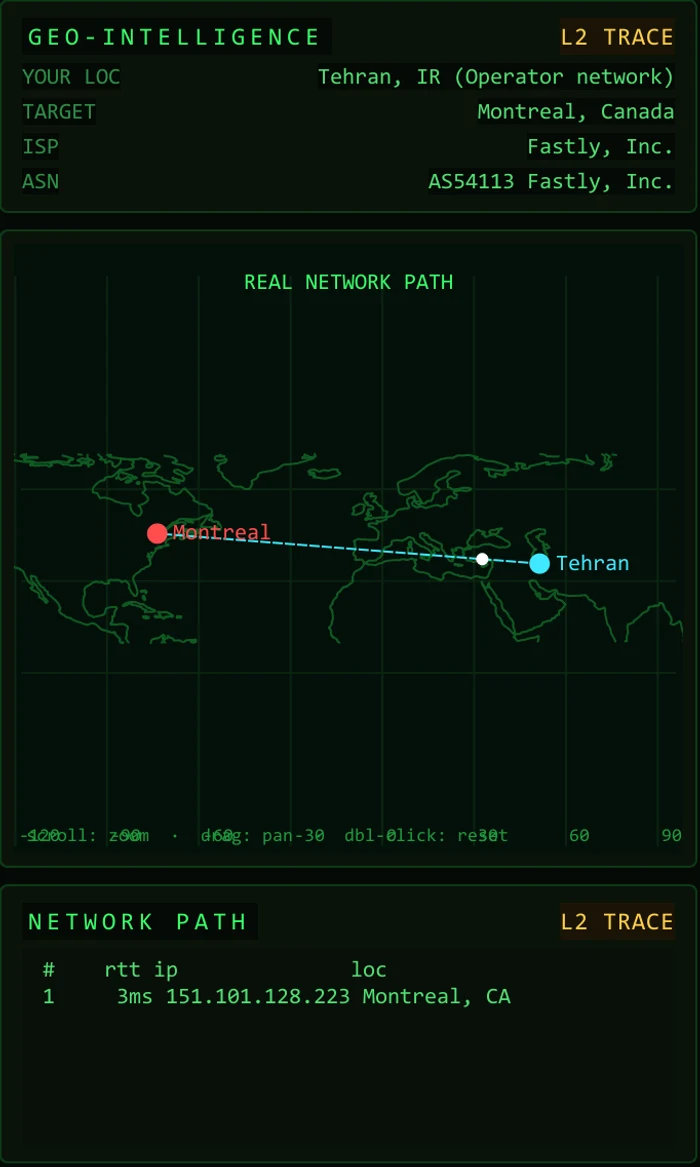
مسیر واقعی
traceroute که گامبهگام مکانیابی و روی نقشهٔ جهان کشیده میشود، کنار آن شبکه و ارائهدهندهٔ هدف.
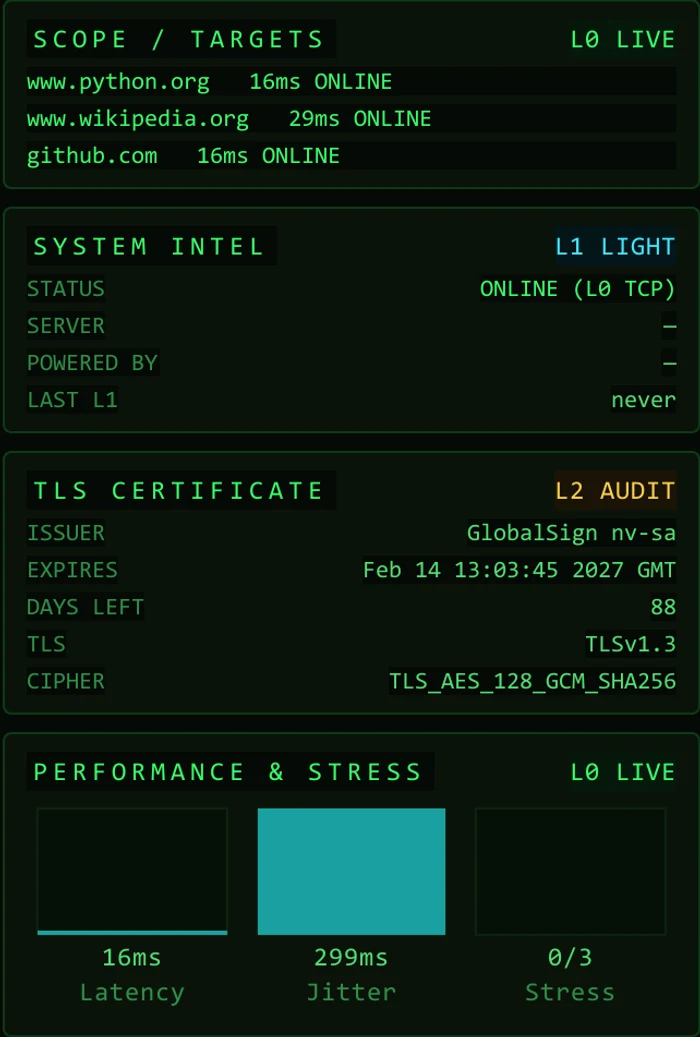
گواهی و WAF با یک نگاه
صادرکننده، انقضا و روزهای باقیمانده، پروتکل و cipher، بهعلاوهٔ CDN یا WAF جلوی هدف. تغییرها در لاگ رویدادها نشان داده میشوند.

لاگی که میشود تحویل داد
هر پراب، تغییر و ممیزی در خط زمانیِ رویدادها ثبت میشود، با آپتایم، تأخیر p50 و p95 و تعداد بلاکها.
ساختهشده برای کار میدانی
رادار دوگانه
اتصال شما و اتصال هدف جدا از هم سنجیده میشوند.
زمانبندی با jitter
فاصلهٔ پرابها تصادفی است تا الگوی ثابتی از شما دیده نشود.
کاشیهای Scope
هر تعداد هدف اضافی روی همان ضربان، با وضعیت و تأخیر هر کدام.
حالت مخفی (Stealth)
با یک کلید، همهٔ بررسیهای فراتر از ضربان ساکت خاموش میشوند.
ممیزی TLS و WAF
گواهی، پروتکل، cipher و تشخیص WAF/CDN بر اساس امضا.
نقشهٔ مسیر
traceroute واقعی با GeoIP روی نقشهٔ جهان با خط ساحلی.
ضبط نشست
هر نشست در یک فایل JSONL برای تحلیل بعدی ذخیره میشود.
گزارش PDF
سربرگ مشتری، تعامل و اپراتور، آمار، TLS، مسیر و رویدادهای اخیر در یک PDF.
پروفایلهای ذخیرهشده، هشدار صوتی و حالت تمامصفحه هم همراه آن است.
استفادهٔ مجاز
سایلنت پینگ برای پایش سامانههای خودتان یا هدفهایی ساخته شده که مجوز ارزیابیشان را دارید. بنر AUTHORIZED • CONFIDENTIAL در هر نشست روی کنسول دیده میشود.
پرسشهای رایج دربارهٔ سایلنت پینگ
جایگزین پینگ است؟
برای بررسی اتصال، بله. بهجای پژواک ICMP، دسترسپذیری TCP را میسنجد، چیزی که کاربران شما واقعاً به آن وابستهاند.
چیزی به هدف ارسال میکند؟
لایهٔ ۰ فقط یک اتصال TCP باز و بسته میکند. بررسیهای HEAD و TLS و WAF و مسیر اختیاری یا دستیاند و در حالت مخفی غیرفعال میشوند.
روی چه سیستمی اجرا میشود؟
برنامهٔ دسکتاپ است، با پایتون (Qt) نوشته شده و در قالب یک فایل اجرایی ویندوز بستهبندی میشود.
به اینترنت نیاز دارد؟
ضربان تا جایی کار میکند که به هدف دسترسی داشته باشد. مکانیابی مسیر روی نقشه از سرویسهای عمومی GeoIP استفاده میکند و قابل خاموشکردن است.

میخواهید اجرای زنده را ببینید؟
میتوانیم سایلنت پینگ را زنده روی هدفی که مالک آن هستید اجرا کنیم و خروجی را با هم مرور کنیم.