
stfc.ir / jashnvareh
سامانهٔ جشنواره؛ تمام سطح مواجههٔ سازمان شما، در یک گراف زنده
از نخستین زیردامنهٔ فراموششده تا زنجیرهٔ کامل حمله: سامانهٔ جشنواره داراییها را کشف میکند، بیش از ۵۰۰ آزمون امنیتی روی آنها اجرا میکند، یافتهها را به یکدیگر پیوند میزند و نتیجه را در قالب گزارشی مستند، قابل بازتولید و قابل ارائه به مدیریت تحویل میدهد، کاری که در روش متعارف میان چندین تیم، ابزار و پیمانکار تقسیم میشود.
- راهاندازی و آغاز بهرهبرداری
- ۱۵دقیقه
- ارزیابی غیرفعال (Passive)
- ۲۰دقیقه
- ارزیابی فعال و عمیق
- ۹۰دقیقه
- آزمون و بررسی امنیتی در هر ارزیابی
- ۵۰۰+آزمون
- حوزهٔ پوشش، از DNS تا اپلیکیشن موبایل
- ۱۲حوزه
- گزارش فنی و مدیریتی
- ۷۰+صفحه
یک ابزار نیست؛ یک دستگاه کامل ارزیابی است
ابزارهای رایج هر کدام یک تکه از تصویر را نشان میدهند: یکی زیردامنه پیدا میکند، دیگری پورت اسکن میکند و سومی گزارش میسازد. سامانهٔ جشنواره همهٔ این لایهها را در یک هستهٔ واحد جمع کرده و چیزی تحویل میدهد که از جمع آن ابزارها به دست نمیآید: تصویری بههمپیوسته از اینکه مهاجم سازمان شما را چگونه میبیند.
گراف، نه فهرست
هر دامنه، زیردامنه، IP، گواهی، سرویس و یافته یک گره در گراف دارایی است. ارتباط میان آنها دیده میشود، تاریخچهٔ تغییراتشان ثبت میشود و میزان اطمینان از مالکیت هر دارایی مشخص است.
یافتهها به هم زنجیر میشوند
ضعفهای مجزا به مسیرهای حملهٔ چندمرحلهای تبدیل و با چارچوب MITRE ATT&CK نگاشت میشوند؛ همراه با نقاط کوری که تیم پایش شما احتمالاً نمیبیند.
هیچ ادعایی بدون سند
هر یافته ردهٔ اثبات مشخصی دارد و با فرمان قابل بازتولید همراه است. آزمونی که ناموفق یا مسدود شده، «بررسینشده» ثبت میشود، نه «امن».
بومی و مستقل
روی زیرساخت خود سازمان اجرا میشود، حتی در شبکهٔ ایزوله. دادهها از سازمان خارج نمیشود و هر درخواست شبکه در ژورنالی با زنجیرهٔ هش ثبت میگردد.
آنچه سازمان شما در سامانه میبیند
تصاویر زیر از محیط واقعی سامانهٔ جشنواره است.
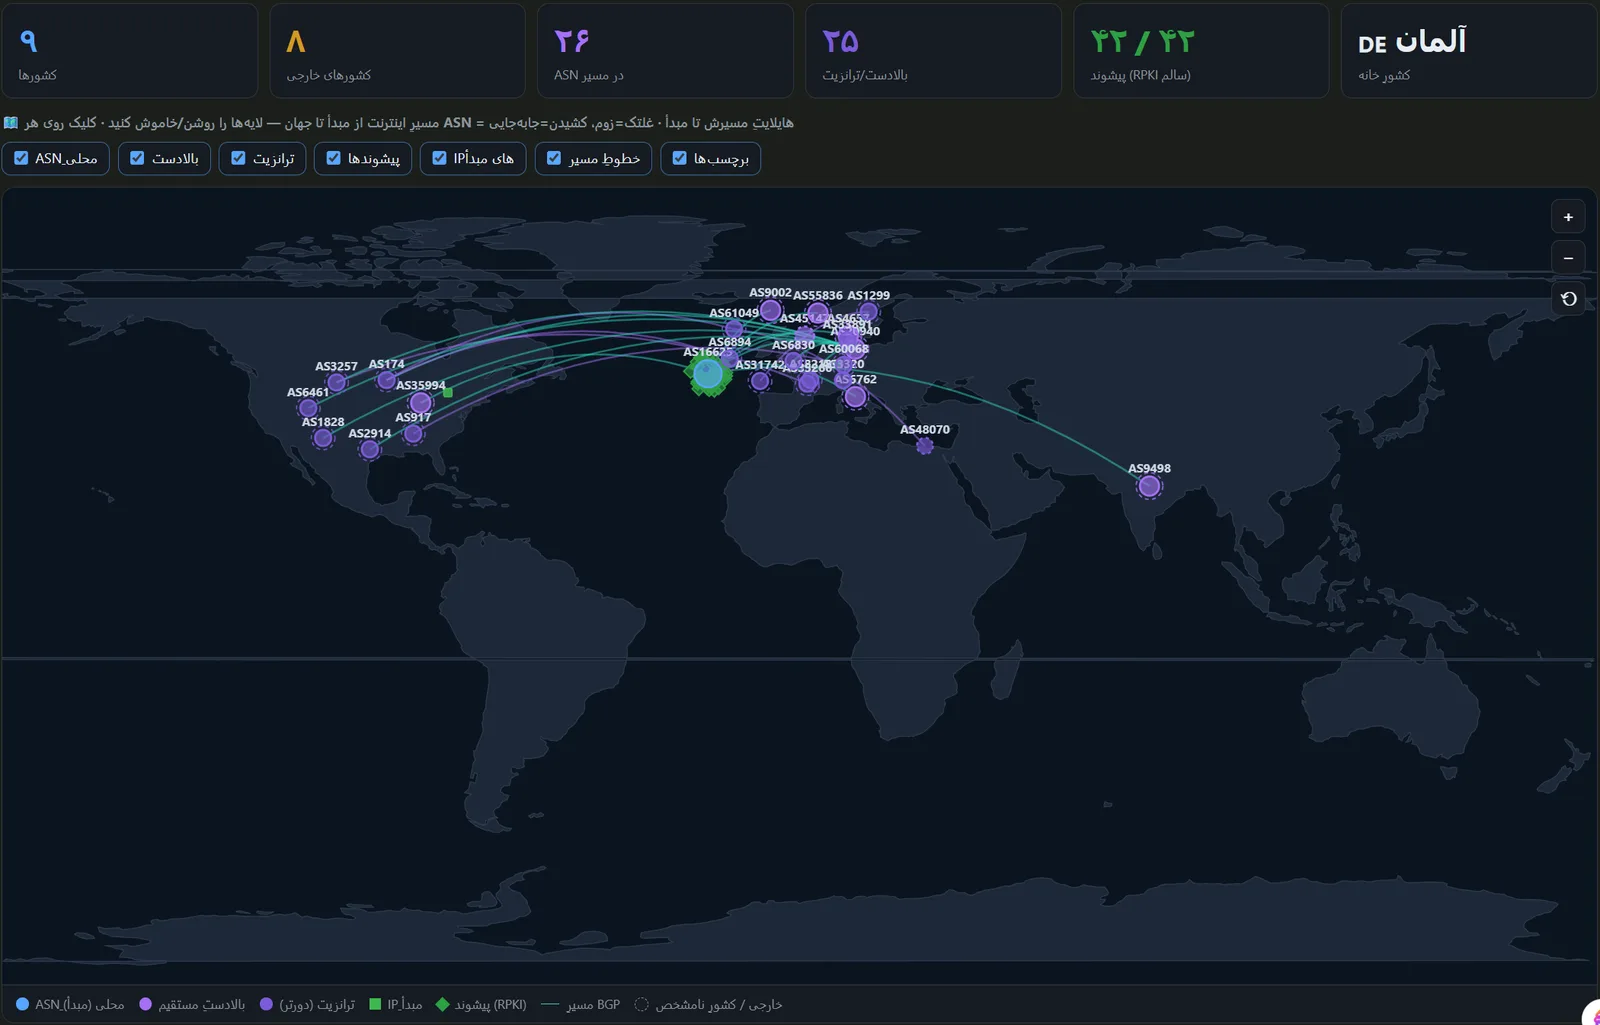
نقشهٔ جهانی سطح حمله
مسیرهای شبکه میان اینترنت و داراییهای شما، با ارائهدهندگان بالادست، ترانزیت و وضعیت RPKI.
گراف ارتباط داراییها
هر دامنه، IP، پیشوند شبکه، ASN و ارائهدهنده در یک نما، با ارتباط میان آنها.
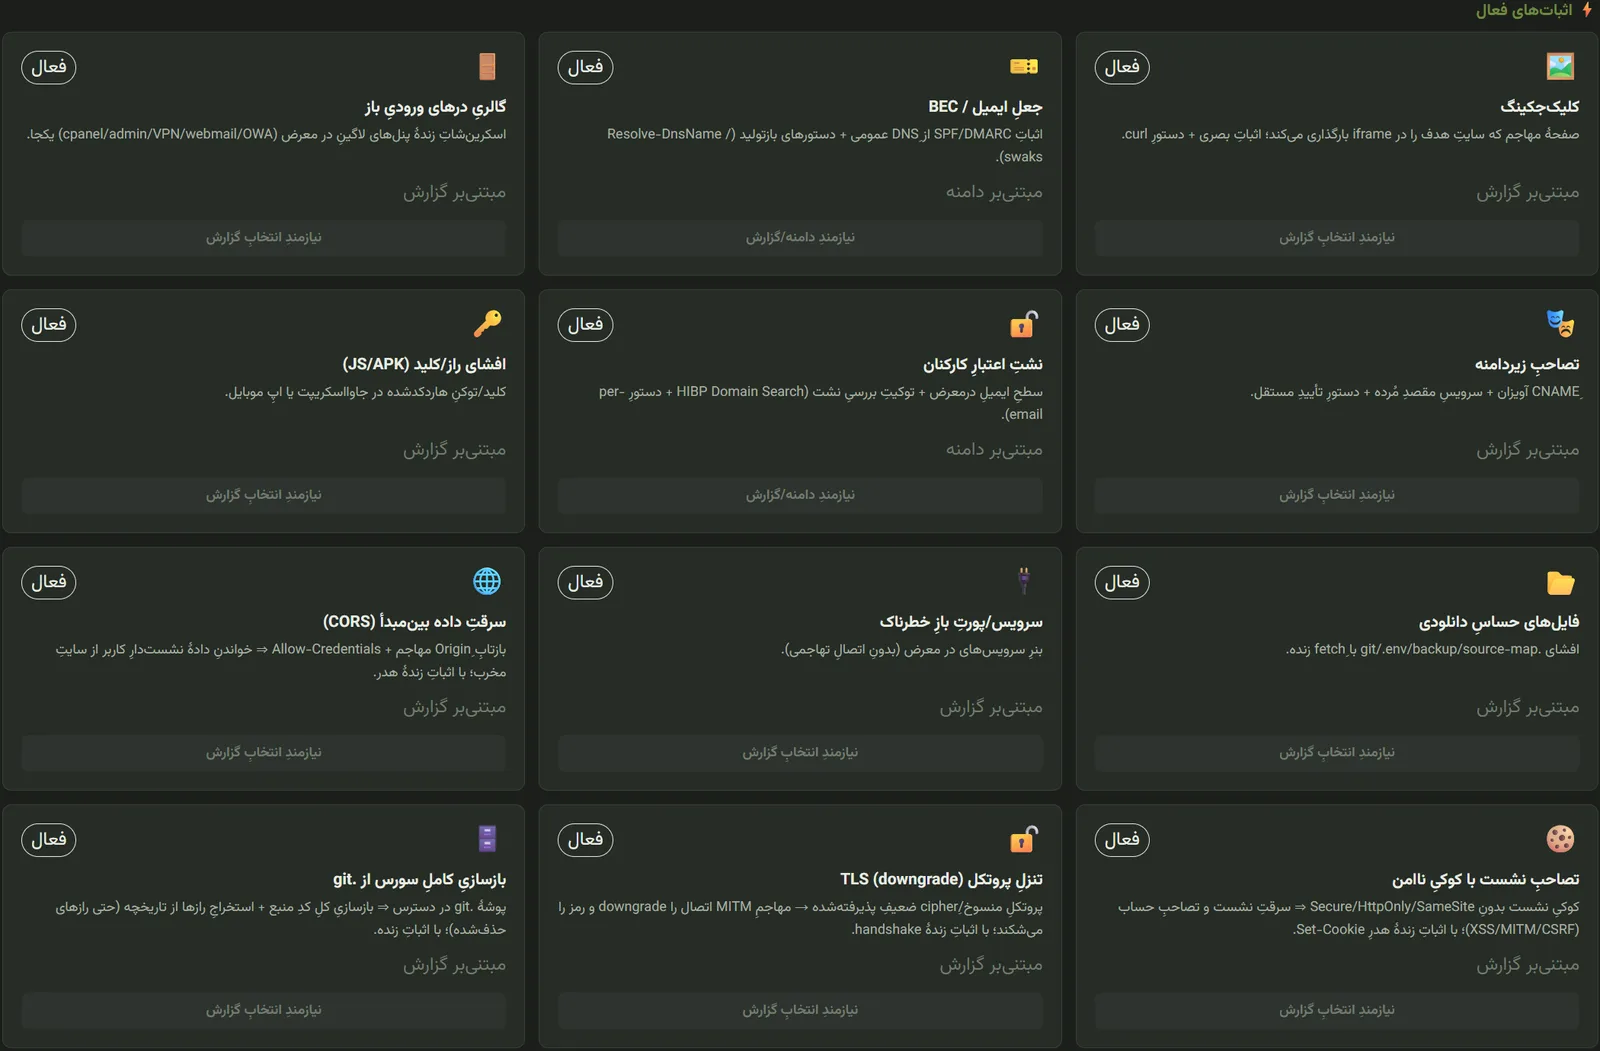
مرکز اثبات حمله
هر ضعف با یک اثبات بیخطر و قابل بازتولید همراه است که تیم شما میتواند اجرا کند.
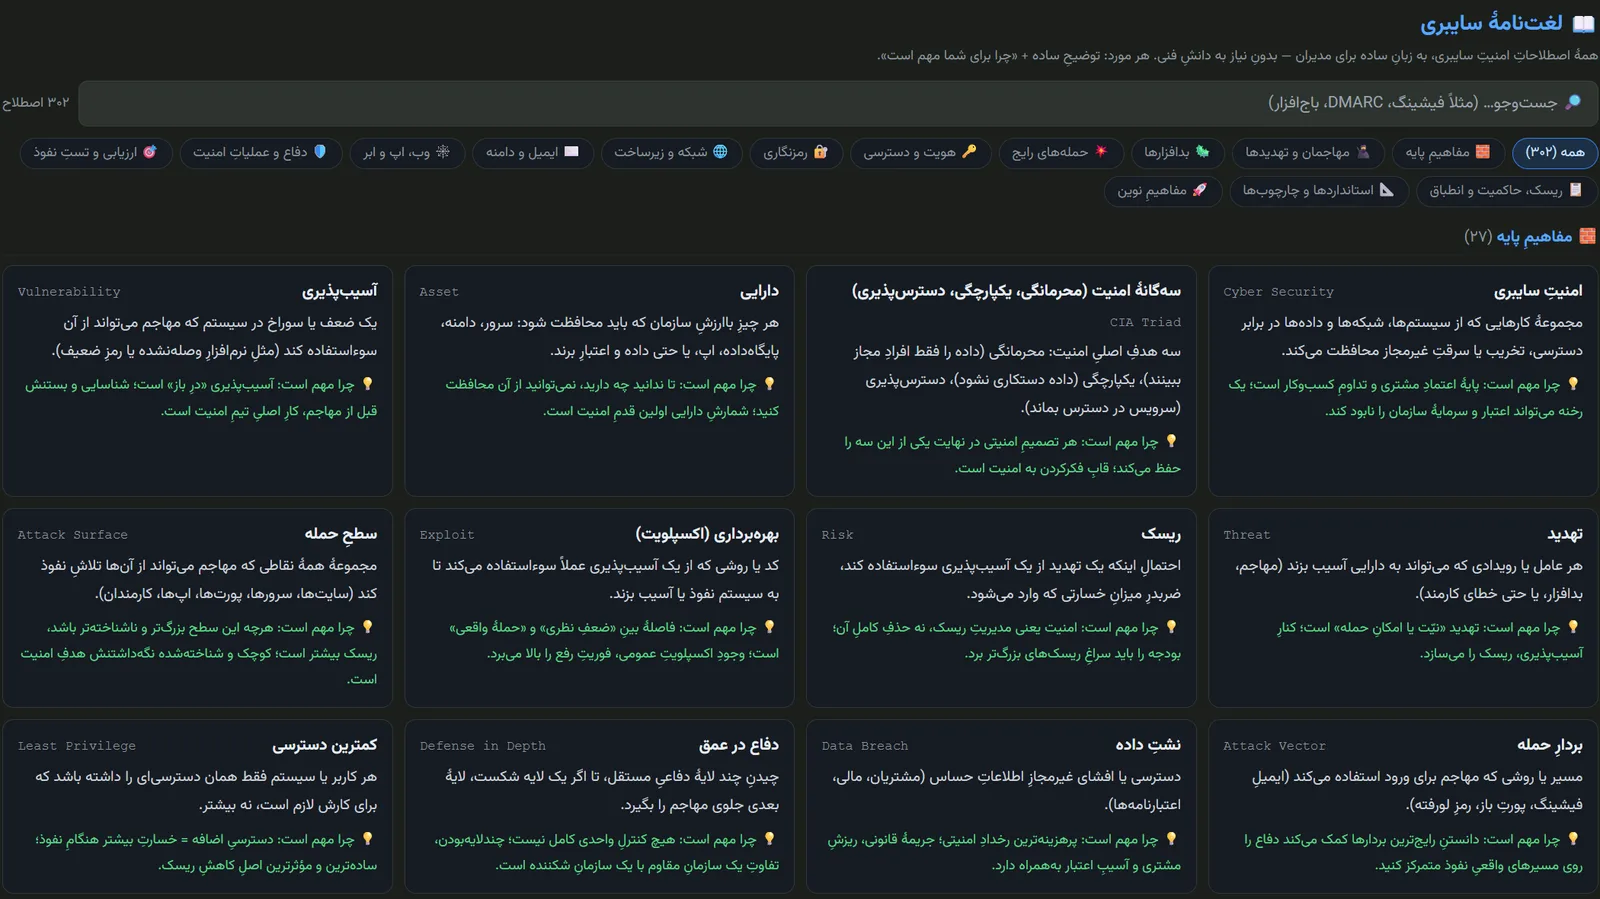
لغتنامهٔ سایبری
بیش از ۳۰۰ اصطلاح امنیتی به زبان ساده، برای مدیران و تصمیمگیران.
بیش از ۵۰۰ آزمون، در دوازده حوزه
آنچه در ادامه میبینید فهرست تبلیغاتی نیست؛ حوزههایی است که سامانه در هر ارزیابی واقعاً بررسی میکند.
کشف دارایی و زیردامنه
- شمارش زیردامنه از منابع فعال و غیرفعال
- پایش زندهٔ Certificate Transparency
- تاریخچهٔ آرشیو و Wayback
- کشف دارایی مرتبط با اثر انگشت favicon و شناسهٔ ردیابها
- داراییهای ابری و shadow IT
- سنجش اطمینان مالکیت هر دارایی
گراف زیرساخت و مسیریابی
- نگاشت ASN و پیشوندهای شبکه
- سلامت مسیر BGP و وضعیت RPKI
- شناسایی CDN، میزبان و ارائهدهنده
- ردپای جغرافیایی و توپولوژی
- تمرکز وابستگی و نقطهٔ شکست واحد (SPOF)
- نقشهٔ مرز شبکه
DNS و دامنه
- هوش DNS و رکوردهای حساس
- تأیید تصاحب زیردامنه (Subdomain Takeover)
- CNAMEهای معلق
- اطلاعات ثبت و WHOIS
- رصد دامنههای مشابه و فیشینگ
وب و اپلیکیشن
- هدرهای امنیتی و CSP
- CORS، CSRF و Clickjacking
- XSS، SQL Injection، LFI، SSTI، SSRF
- Host Header و CRLF Injection
- فایلهای پیکربندی، پشتیبان و مخزن افشاشده
- پنلهای مدیریتی و CMS
API
- فهرستبرداری Swagger / OpenAPI
- شناسایی GraphQL
- کنترل دسترسی شیء و تابع (BOLA / BFLA)
- کشف پارامترهای پنهان
- دسترسی بدون احراز هویت
احراز هویت و نشست
- پیکربندی JWT
- وضعیت احراز هویت چندعاملی
- مقاومت در برابر حملهٔ جستوجوی فراگیر
- ویژگیهای امنیتی کوکی و نشست
- ارزیابی پس از ورود با حساب آزمایشی
TLS و رمزنگاری
- ممیزی عمیق الگوریتمها و پروتکلها
- زنجیرهٔ اعتماد و انقضای گواهی
- آسیبپذیریهای شناختهشدهٔ TLS
- شعاع افشای SAN
ایمیل و ضدجعل
- SPF، DKIM و DMARC
- اثبات عملی امکان جعل فرستنده
- ریسک فیشینگ و BEC
- سلامت دامنهٔ ارسال
زیرساخت و سرویس
- ممیزی پورت و سرویسهای باز
- اثر انگشت نسخه و فناوری
- شناسایی WAF و رفتار آن
- قدمت و پشتیبانی فناوریهای بهکاررفته
- رصد دسترسپذیری
نشت اطلاعات و زنجیرهٔ تأمین
- اسرار و کلید در فایلهای JavaScript
- افشای داده در رخدادهای نشت عمومی
- افشای ابزارهای DevOps و CI/CD
- سطلها و سرویسهای ابری باز
- وابستگیها و اسکریپتهای شخص ثالث
اپلیکیشن موبایل
- تحلیل ایستای APK / XAPK
- استخراج اسرار و نقاط اتصال هاردکد
- مجوزهای پرریسک
- تحلیل تکمیلی با MobSF
پرداخت و بانکداری
- ممیزی درگاه پرداخت شاپرک
- APIهای بانکداری باز
- منطق کسبوکار و سوءاستفادهٔ پرداخت
- کشف دادهٔ هویتی فارسی (کد ملی، شبا، کارت)
- شناسایی WAF بانکی
از یافته تا تصمیم
فهرست بلندی از آسیبپذیریها به کار مدیر نمیآید. سامانه یافتهها را به اولویت، سناریو و اقدام تبدیل میکند.
هوش آسیبپذیری
نسخهٔ هر فناوری با CVEهای شناختهشده تطبیق داده میشود و با فهرست بهرهبرداری فعال (CISA KEV) و احتمال بهرهبرداری (EPSS) اولویت میگیرد.
زنجیرهٔ حمله
ترکیب چند ضعف در قالب مسیرهای رتبهبندیشدهٔ نفوذ، با تفکیک آنچه مشاهده شده از آنچه پیامد احتمالی است.
شبیهسازی مهاجم
نیمرخهای مهاجم و برنامهٔ گامبهگام حمله بر پایهٔ یافتههای واقعی همان سازمان، نه سناریوهای عمومی.
شکاف کشف
مشخص میکند کدام تاکتیکهای مهاجم احتمالاً از دید تیم پایش (SOC) پنهان میماند.
موتور ریسک و اصلاح
رتبهبندی بر اساس اثر کسبوکاری، سطحبندی اولویت رفع و راهکار اصلاح برای هر یافته.
بازآزمایی و مقایسه
هر یافته پس از اصلاح جداگانه بازآزمایی میشود و تفاوت دو دورهٔ ارزیابی بهصورت مقایسهای نمایش داده میشود.
پایش مستمر (CTEM)
ارزیابیهای زمانبندیشده، ثبت رخداد تغییر سطح مواجهه و اعلان از طریق وبهوک.
کارنامهٔ پیمانکاران
انتساب دارایی به تأمینکننده، امتیاز وضعیت امنیتی و گزارش مقایسهای میان پیمانکاران.
هر سناریو، زمان و عمق متناسب با خودش
بسته به نیاز سازمان و مجوزهای تعریفشده، ارزیابی در یکی از سه سطح زیر اجرا میشود.
غیرفعال (Passive)
ارزیابی مبتنی بر مشاهده و گردآوری شواهد عمومی، بدون هیچ تعامل مستقیم یا بهرهبرداری. امن برای اجرا روی هر دارایی، حتی بدون هماهنگی قبلی.
کمتر از ۲۰ دقیقه
فعال (Active)
اجرای آزمونهای عمیقتر و تهاجمیتر در سناریوهای تعریفشده، همزمان با کنترل نرخ و سیاستهای ایمن برای جلوگیری از اختلال در سرویس هدف.
حدود ۹۰ دقیقه
عمیق (Deep / شبیهسازی حمله)
تحلیل زنجیرهٔ حمله، شبیهسازی سناریوهای واقعی مهاجم و ارزیابی اثر ترکیبی چند ضعف همزمان بر کسبوکار.
بر اساس دامنه
شواهد قطعی، همیشه از فرضیه جدا میماند
سامانهٔ جشنواره هیچگاه یک فرضیهٔ بررسینشده را بهعنوان آسیبپذیری اثباتشده معرفی نمیکند. هر یافته با سطح اطمینان مشخص و فرمان قابل بازتولید (curl، openssl، jadx) همراه است تا هر کارشناسی بتواند آن را مستقلاً راستیآزمایی کند.
- یافتهٔ تأییدشده با شواهد مستقیم
- یافتهٔ نیازمند اعتبارسنجی دستی
- فرضیهٔ پیشنهادی برای بررسی تیم فنی
$ curl -sI https://target/admin | head -1
$ openssl s_client -connect target:443 | openssl x509 -noout -enddate
گزارشی که هم مدیر میخواند، هم کارشناس
یک ارزیابی، چند خروجی برای مخاطبان متفاوت.
خلاصهٔ مدیریتی
تصویر ریسک به زبان تصمیمگیران، با اولویتهای اقدام و برآورد اثر.
گزارش فنی
جزئیات هر یافته، شواهد، فرمان بازتولید و راهکار اصلاح برای تیم فنی.
گزارش محرمانه و امضاشده
خروجی PDF با امضای دیجیتال برای تضمین اصالت و عدم تغییر محتوا.
نگاشت به استانداردها
پیوند یافتهها با PCI-DSS، NIST، ISO 27001 و الزامات ملی.
شواهد تصویری
تصویر صفحهٔ داراییهای کشفشده، درجشده در گزارش.
داشبورد زنده
نمای ناوگان داراییها، نقشهٔ مواجهه و روند زمانی ریسک.
قدرتمند، اما مهارشده
سامانهای که سطح مواجهه را میآزماید، خود باید قابلاعتماد و قابلحسابرسی باشد.
مجوز پیش از هر اقدام
هیچ آزمون فعالی بدون ثبت مجوز هدف اجرا نمیشود.
نگهبان شبکه
کنترل خروجی fail-closed؛ سامانه فقط با هدفهای مجاز ارتباط برقرار میکند.
کنترل فشار
نیمرخهای نرخ درخواست برای جلوگیری از اختلال در سرویس هدف.
ژورنال تغییرناپذیر
ثبت همهٔ درخواستها و تصمیمها با زمان و زنجیرهٔ هش.
هویت شفاف
سامانه در هر درخواست خود را معرفی میکند و پنهانکاری نمیکند.
حالت شبکهٔ ایزوله
قابل استقرار در محیطهای بدون اتصال به اینترنت.
نظارت بر ناظران امنیت سایبری
شرکتها و پیمانکارانی که مسئولیت حفاظت از زیرساخت یا ارائهٔ خدمات فناوری اطلاعات به سازمانهای حساس را بر عهده دارند، خود نیز میتوانند در معرض ضعفهای پیکربندی یا نقصهای امنیتی باشند. «سامانهٔ جشنواره» امکان ارزیابی مستقل و بدون وابستگی به گزارشهای همان پیمانکار را فراهم میکند؛ مشاهدهٔ یک ضعف بهتنهایی اثباتکنندهٔ نفوذ نیست، اما نشانهای زودهنگام برای اعتبارسنجی مستقل و اقدام اصلاحی است.
استقلال فناورانه و صیانت از دادهها
سامانهٔ جشنواره بهصورت بومی توسعه یافته است و معماری آن امکان استقرار متناسب با سیاستهای سازمانی، تعیین حدود دسترسی و مدیریت کامل دادهها را فراهم میکند، بدون وابستگی به زیرساخت پردازشی شخص ثالث.
پاسخ کوتاه به پرسشهای رایج
سامانهٔ جشنواره چیست؟
سامانهٔ جشنواره یک پلتفرم یکپارچهٔ مدیریت سطح مواجهه خارجی (EASM) است که شرکت جشنواره فناوری امنیت آن را توسعه داده است. این سامانه داراییهای اینترنتی سازمان را کشف میکند، بیش از ۵۰۰ آزمون امنیتی روی آنها اجرا میکند، یافتهها را به مسیرهای حمله پیوند میزند و گزارشی مستند و قابل بازتولید تحویل میدهد.
یک ارزیابی چقدر زمان میبرد؟
راهاندازی حدود ۱۵ دقیقه، ارزیابی غیرفعال کمتر از ۲۰ دقیقه و ارزیابی فعال حدود ۹۰ دقیقه زمان میبرد. زمان ارزیابی عمیق و شبیهسازی حمله به دامنهٔ کار بستگی دارد.
آیا اجرای ارزیابی روی سرویسهای عملیاتی ایمن است؟
ارزیابی غیرفعال فقط بر مشاهده و شواهد عمومی تکیه دارد و هیچ تعامل مستقیم یا بهرهبرداری انجام نمیدهد. آزمونهای فعال تنها پس از ثبت مجوز هدف و با کنترل نرخ درخواست اجرا میشوند تا در سرویس اختلالی ایجاد نشود.
دادههای سازمان کجا نگهداری میشود؟
سامانه روی زیرساخت خود سازمان اجرا میشود و در شبکهٔ ایزوله نیز قابل استقرار است. دادهها از سازمان خارج نمیشود و به زیرساخت پردازشی شخص ثالث وابستگی ندارد.
تفاوت سامانهٔ جشنواره با یک اسکنر آسیبپذیری چیست؟
اسکنر فهرستی از یافتهها میدهد. سامانهٔ جشنواره داراییها را در یک گراف به هم مرتبط میکند، ضعفهای مجزا را به زنجیرهٔ حمله تبدیل میکند، شواهد قطعی را از فرضیه جدا نگه میدارد و برای هر یافته فرمان قابل بازتولید ارائه میدهد.

سامانه را روی یک دامنهٔ نمونه ببینید
در یک نشست کوتاه، فرایند کشف دارایی، ارزیابی و خروجی گزارش را بهصورت زنده مشاهده کنید.