
Monitorice la superficie de ataque de su organización, con los ojos del adversario
STFC ha desarrollado la plataforma Jashnvareh, un sistema integrado de gestión de la superficie de ataque externa (EASM), para entregar en menos de una hora un informe que normalmente requiere más de tres meses y un equipo de especialistas.
Silent Ping: nuestra propia consola para medir la conectividad- minutos de puesta en marcha
- 15
- pruebas de seguridad
- 500+
- áreas de cobertura
- 12
- DNS
- TLS / HTTPS
- Certificate Transparency
- BGP · ASN
- RPKI
- SPF · DKIM · DMARC
- Security Headers · CSP
- CORS
- APK / XAPK
- Subdomain Discovery
- Infra Pivot
- Kill-Chain
- De la instalación a la primera ejecución
- 15minutos
- Evaluación pasiva
- 20minutos
- Evaluación activa y en profundidad
- 90minutos
- Pruebas y comprobaciones de seguridad por evaluación
- 500+pruebas
- Cobertura, desde DNS hasta apps móviles
- 12áreas
- Informe técnico y ejecutivo
- 70+páginas
Dos debilidades pequeñas, una gran pérdida
Ninguna de las dos parece crítica por sí sola. Desplácese para ver cómo un atacante las encadena.
Un dominio sin DMARC
El dominio de la organización no publica ninguna política de rechazo. Los servidores receptores no pueden distinguir un mensaje real de uno falsificado.
Un correo del «director general»
El atacante envía un mensaje desde la dirección real del director general pidiendo a finanzas que revise una factura urgente. Supera cualquier comprobación visual.
Un clic en una página familiar
El enlace abre una página que parece inofensiva. Debajo, el panel de pagos de la propia empresa está cargado en un marco invisible.
El clic cae en otro sitio
La empleada hace clic en «Ver factura». El clic llega en realidad a «Confirmar transferencia» en el panel oculto, con su propia sesión activa.
Las consecuencias
El dinero ha salido de la cuenta y el mismo buzón se usa para llegar a la siguiente víctima. No hubo malware ni se hackeó ningún servidor.
Un registro DNS y una cabecera habrían roto esta cadena
La plataforma informa de ambas debilidades en una evaluación pasiva, en menos de 20 minutos, y muestra cómo se conectan.
_dmarc → p=reject · Content-Security-Policy: frame-ancestors 'none'
Lo que su organización ve en la plataforma
Las imágenes siguientes son de la interfaz real de la plataforma Jashnvareh.
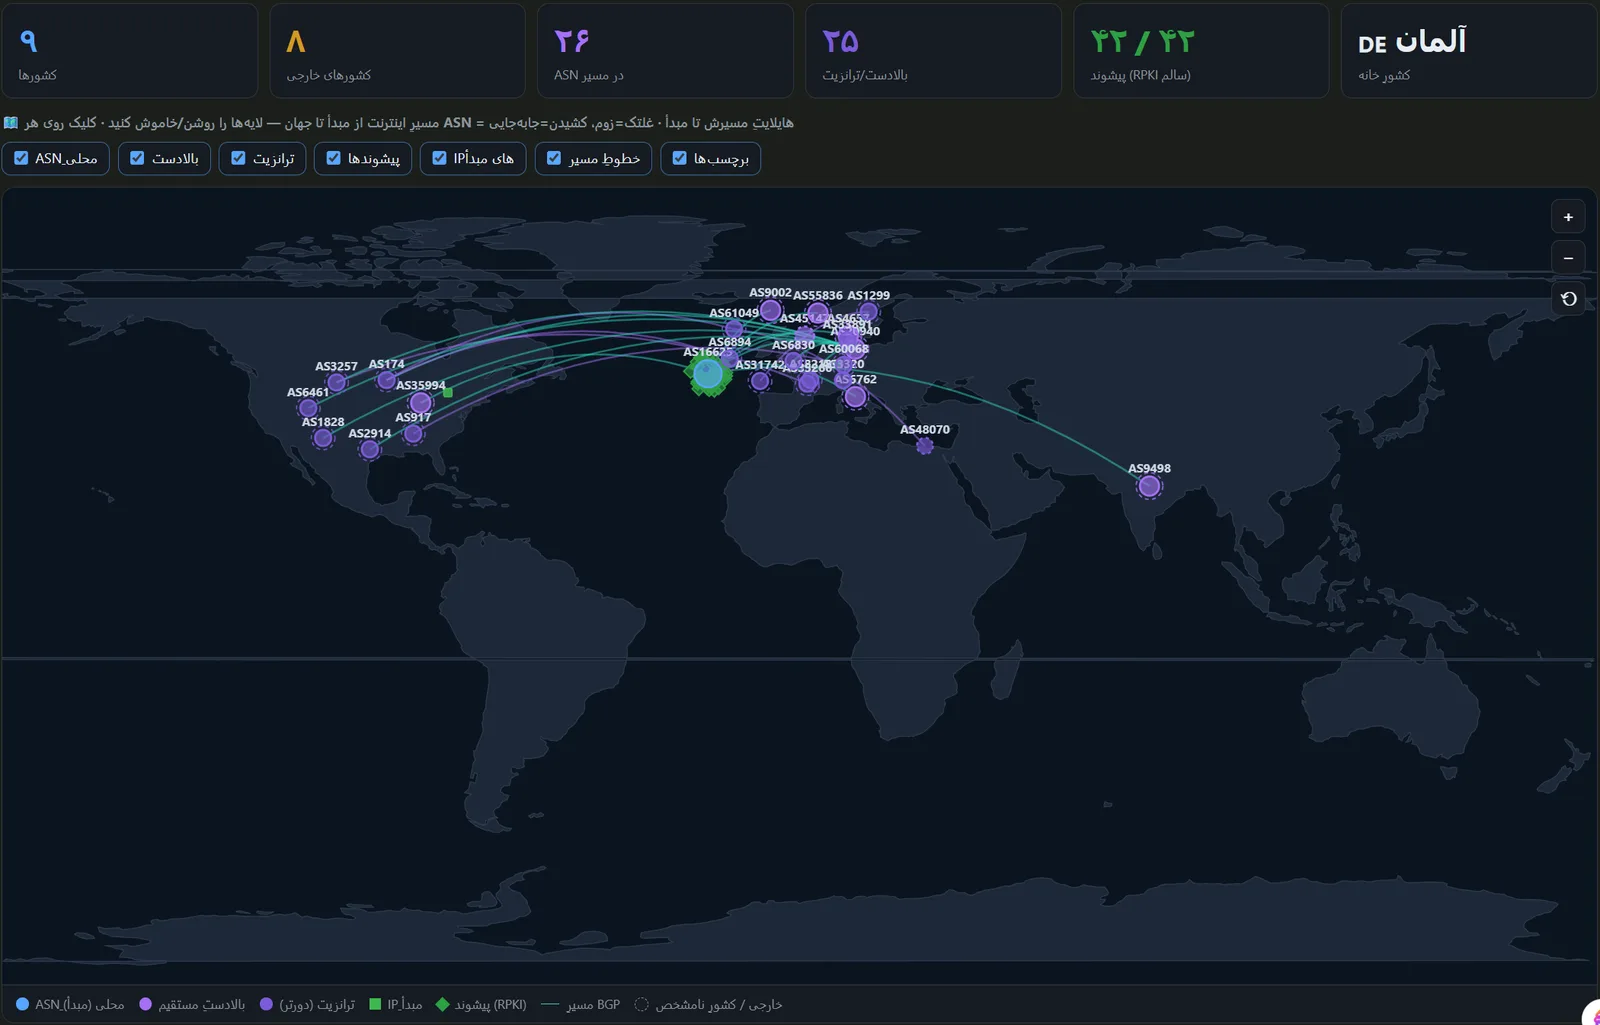
Mapa global de la superficie de ataque
Las rutas de red entre internet y sus activos, con proveedores ascendentes, tránsito y estado RPKI.
Grafo de relaciones entre activos
Cada dominio, IP, prefijo de red, ASN y proveedor en una sola vista, con los vínculos entre ellos.
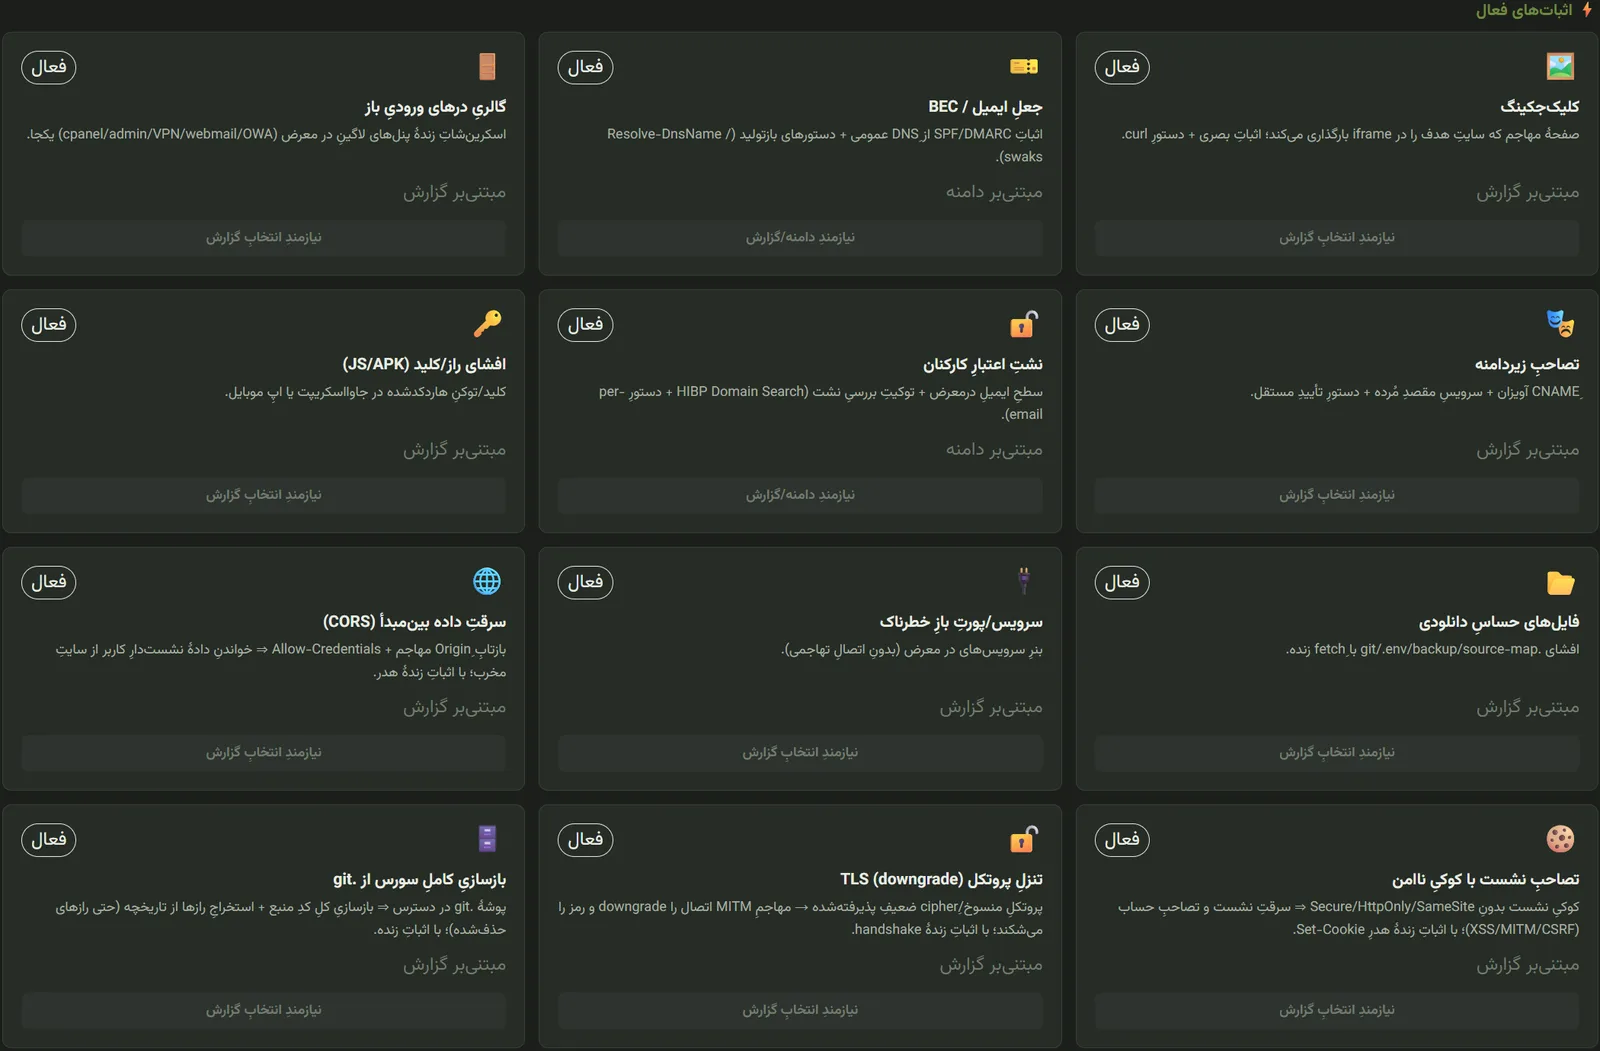
Centro de pruebas de concepto
Cada debilidad incluye una prueba segura y reproducible que su equipo puede ejecutar.
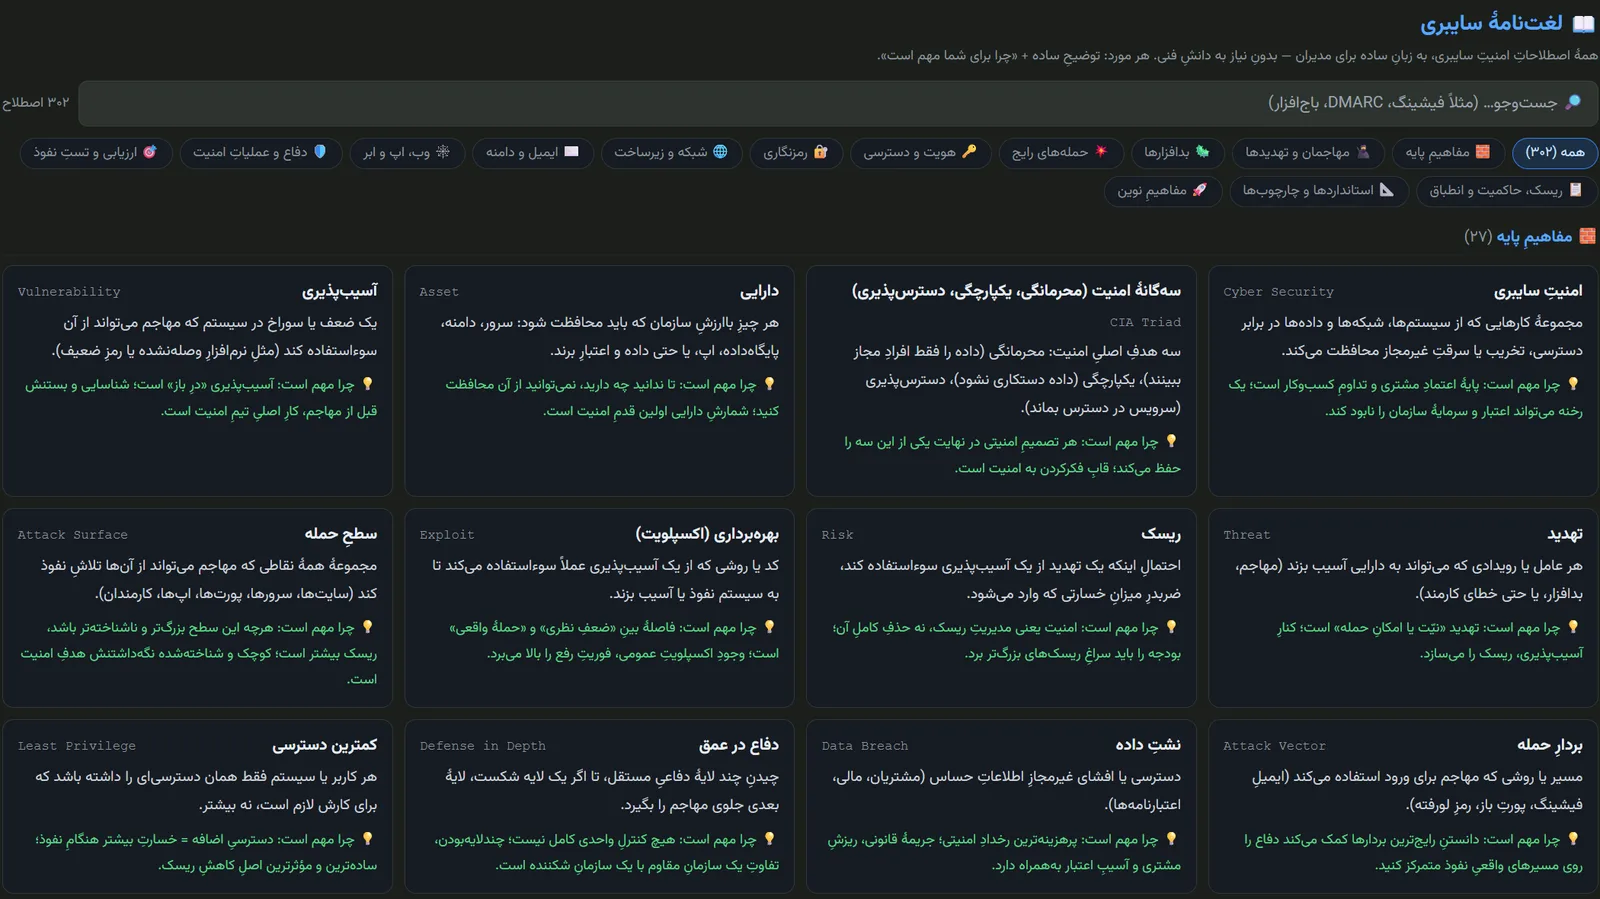
Glosario de ciberseguridad
Más de 300 términos de seguridad en lenguaje sencillo, para directivos y responsables.
De la evaluación al desarrollo de plataformas de seguridad
Además de operar su propia plataforma integrada, el equipo de STFC diseña e implementa soluciones de seguridad a medida.
Gestión de la superficie de ataque externa (EASM)
Descubrimiento continuo de sus activos expuestos a internet (conocidos, olvidados y en la sombra) y seguimiento de sus cambios en el tiempo.
- Mapa completo de dominios, subdominios e IP
- Identificación de activos olvidados y shadow IT
- Alertas ante cambios en la superficie de ataque
Pruebas de penetración y evaluación de vulnerabilidades
Evaluación de seguridad de web, red e infraestructura que combina pruebas automatizadas con validación experta, sin afirmaciones no demostradas.
Diseño y desarrollo de plataformas de seguridad
Sistemas a medida de monitorización, evaluación y gestión de la seguridad para organizaciones e infraestructuras críticas.
Análisis de infraestructura y enrutamiento
Revisión de datos BGP, estado RPKI y relación de los activos con los proveedores de red para detectar dependencias y concentraciones de riesgo.
Análisis y simulación de cadenas de ataque
Debilidades independientes combinadas en escenarios realistas del adversario que muestran el riesgo acumulado para el negocio.
Análisis de seguridad de aplicaciones móviles
Revisión estática de paquetes APK/XAPK para descubrir claves expuestas, errores de configuración y comportamientos de alto riesgo.
Evaluación independiente de contratistas
Medición de la postura de seguridad de proveedores y contratistas de TI, con independencia de los informes que ellos mismos aportan.
Asesoría y despliegue técnico
Acompañamiento a sus equipos técnicos desde la primera evaluación hasta la corrección y el despliegue estable.
Del descubrimiento de activos al informe final, un recorrido continuo
La plataforma ejecuta, como un único flujo automatizado, pasos que normalmente están repartidos entre varios equipos y herramientas.
- 01
Descubrimiento de activos
Dominios, subdominios, IP, ASN, paneles y servicios expuestos a internet.
- 02
Recogida de evidencias
Pruebas en paralelo sobre las capas DNS, TLS, web, correo y red.
- 03
Análisis y correlación
Se fusionan los hallazgos, se eliminan duplicados y se separa la evidencia confirmada de la hipótesis.
- 04
Priorización del riesgo
Clasificación de las debilidades por gravedad, explotabilidad e impacto probable.
- 05
Informe multinivel
Salida ejecutiva y técnica con evidencias reproducibles y medidas de corrección.
- 06
Monitorización continua
Evaluaciones periódicas que siguen los cambios de la superficie de ataque en el tiempo.
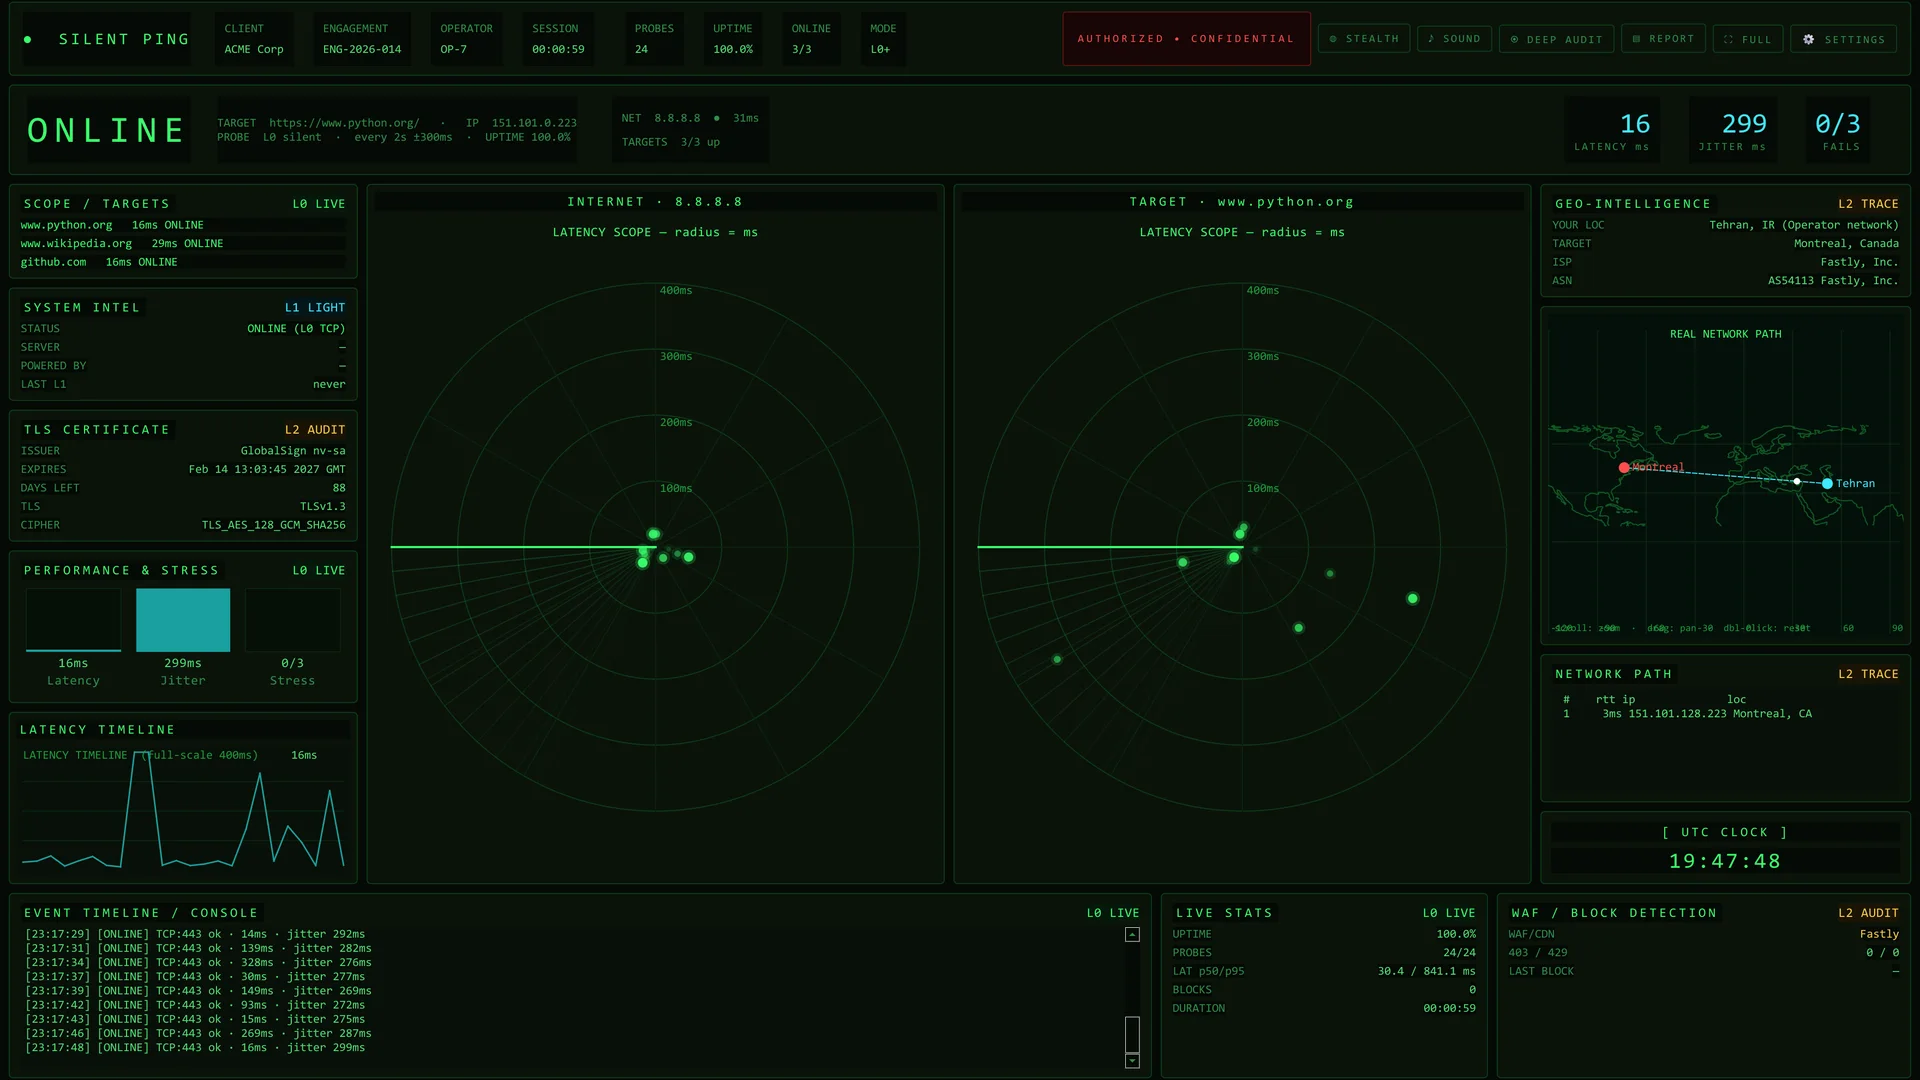
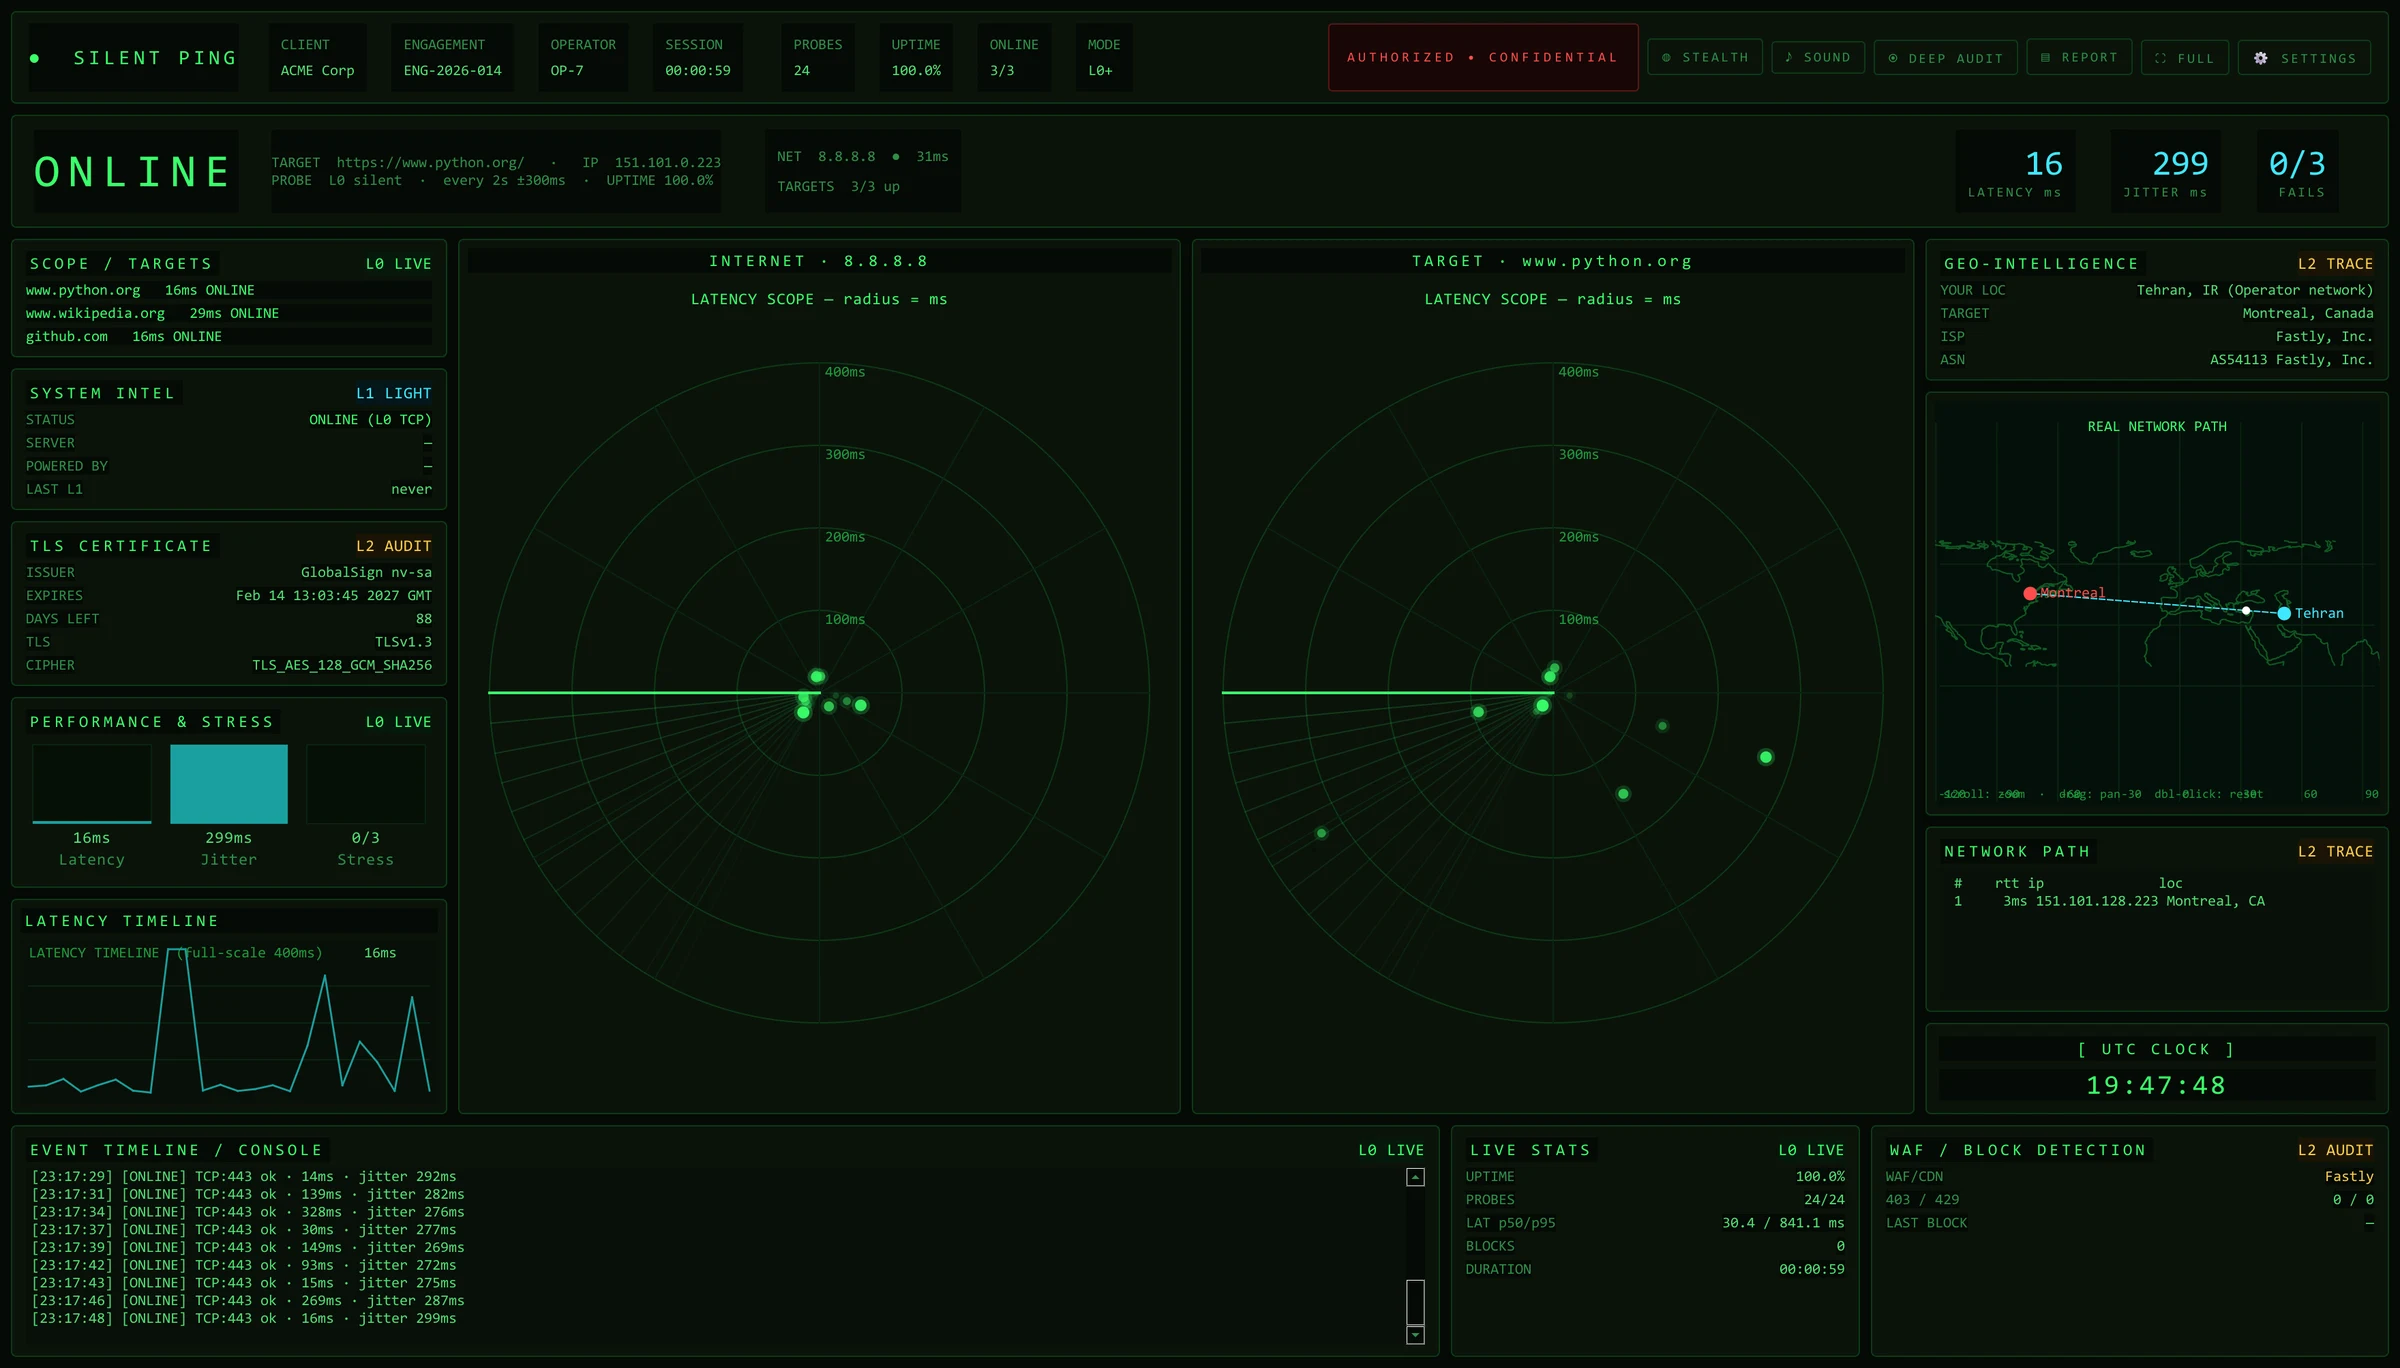
Silent Ping: sepa si el fallo es suyo o del objetivo
Una consola que escribimos nosotros para sustituir al ping de Windows. Muestra su enlace a internet y su enlace al objetivo en dos radares, y cada sondeo es un único apretón de manos TCP silencioso.
- Dos radares: su internet y el objetivo
- Sin peticiones ni carga de datos
- Auditoría de TLS y WAF y la ruta real en un mapa
Vea su infraestructura como la ve un adversario
STFC · EASM Platform
Lo que antes llevaba meses ahora se ejecuta en minutos
La evaluación convencional de la superficie de ataque es lenta y costosa porque las herramientas están fragmentadas y los proveedores son muchos. La plataforma elimina esa brecha.
3+ meses
Varios especialistas, herramientas separadas, fusión manual de resultados y redacción del informe, con un alto coste experto y el riesgo de perder los vínculos entre hallazgos dispersos.
90 minutos
De la primera ejecución al informe multinivel: evidencia confirmada, priorización del riesgo y mapa de relaciones entre activos, en un proceso integrado que no depende de un equipo numeroso.
Supervisar a los supervisores de la ciberseguridad
Las empresas y contratistas responsables de proteger infraestructuras o de prestar servicios de TI a organizaciones sensibles también pueden estar expuestos a errores de configuración y fallos de seguridad. La plataforma permite una evaluación independiente que no se apoya en los informes del propio contratista. Observar una debilidad no demuestra por sí solo una intrusión, pero es una señal temprana para una validación independiente y una acción correctiva.
Más información
¿Quiere ver la plataforma en directo?
En una sesión breve verá el descubrimiento de activos, la evaluación y la generación del informe sobre un dominio de ejemplo.