
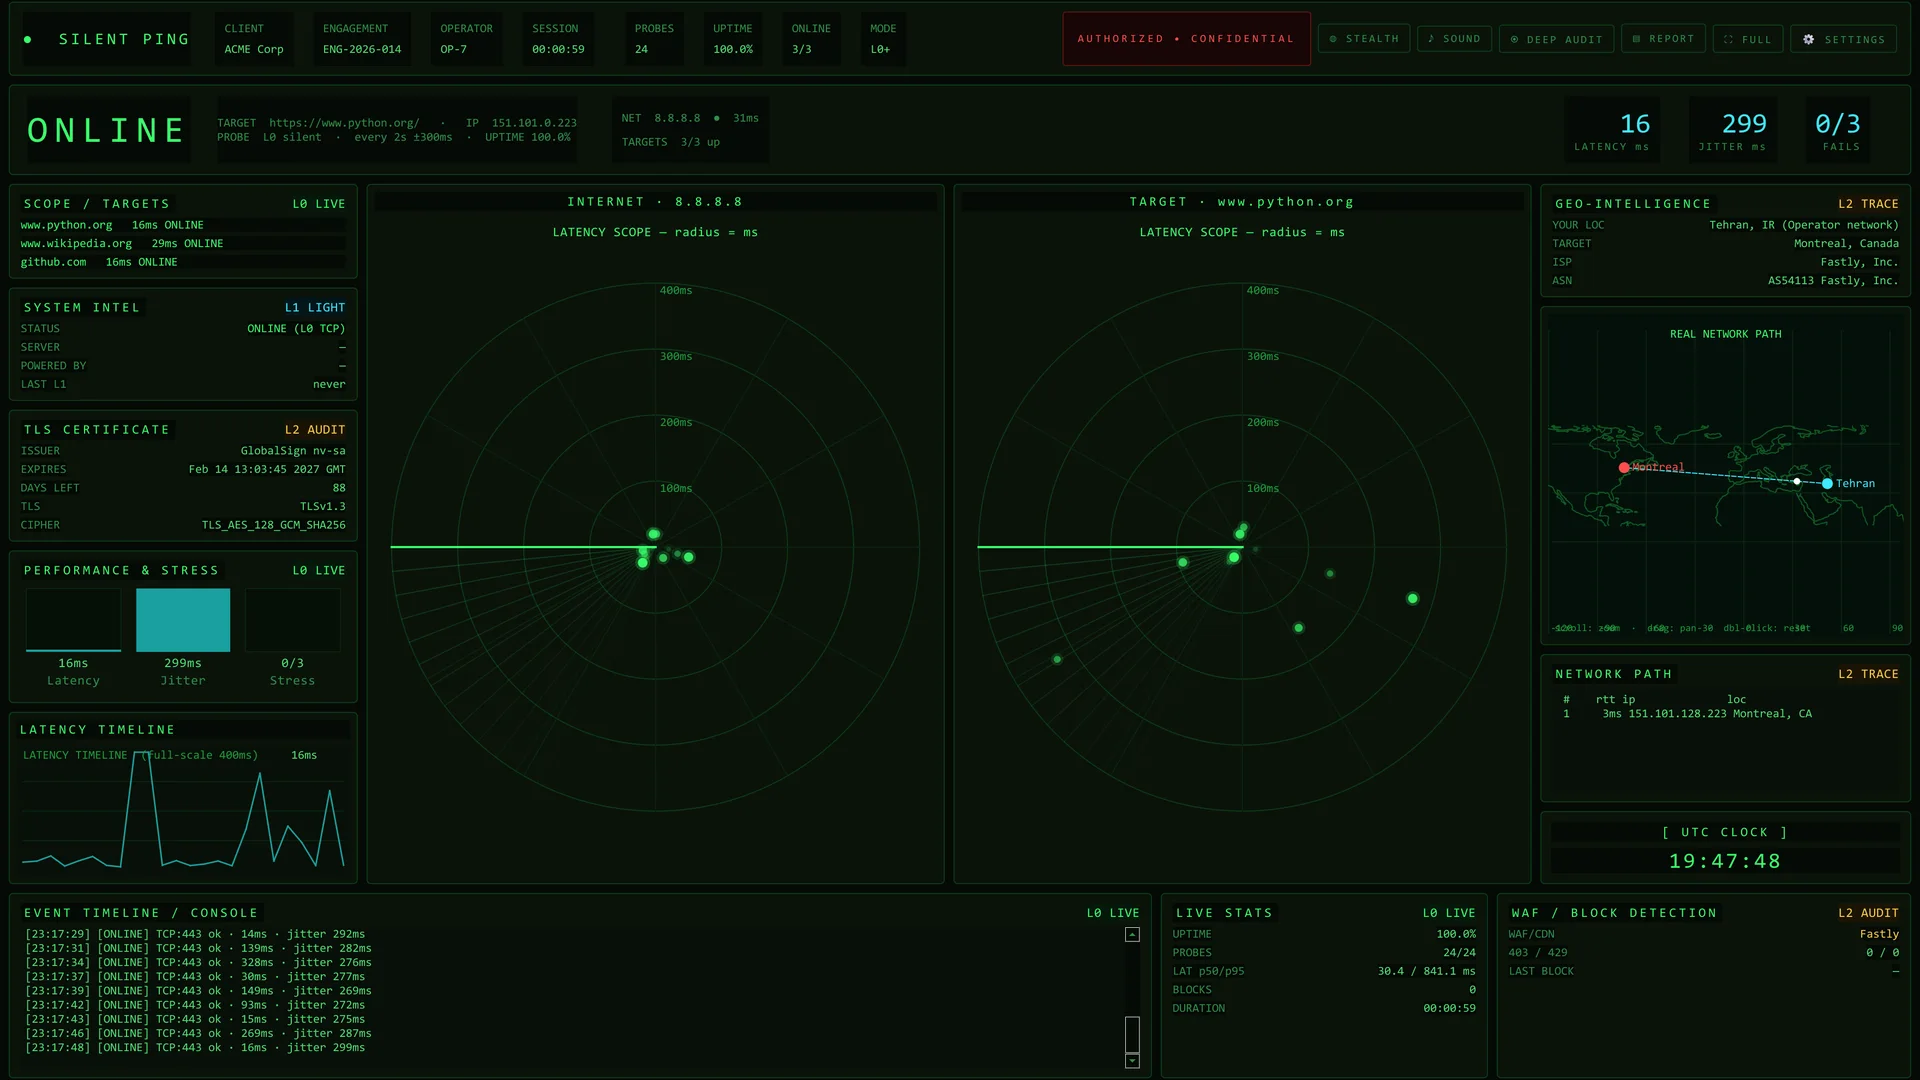
stfc.ir / silentping
Mida la línea, no el ruido
El ping normal dice poco: suele estar bloqueado, se detecta con facilidad y no indica si el fallo está en su propia conexión o en el objetivo. Silent Ping es la consola que construimos nosotros para responderlo, con un apretón de manos TCP silencioso cada vez.
- apretón de manos TCP por sondeo
- 1
- bytes de datos enviados al objetivo
- 0
- radares: usted y el objetivo
- 2
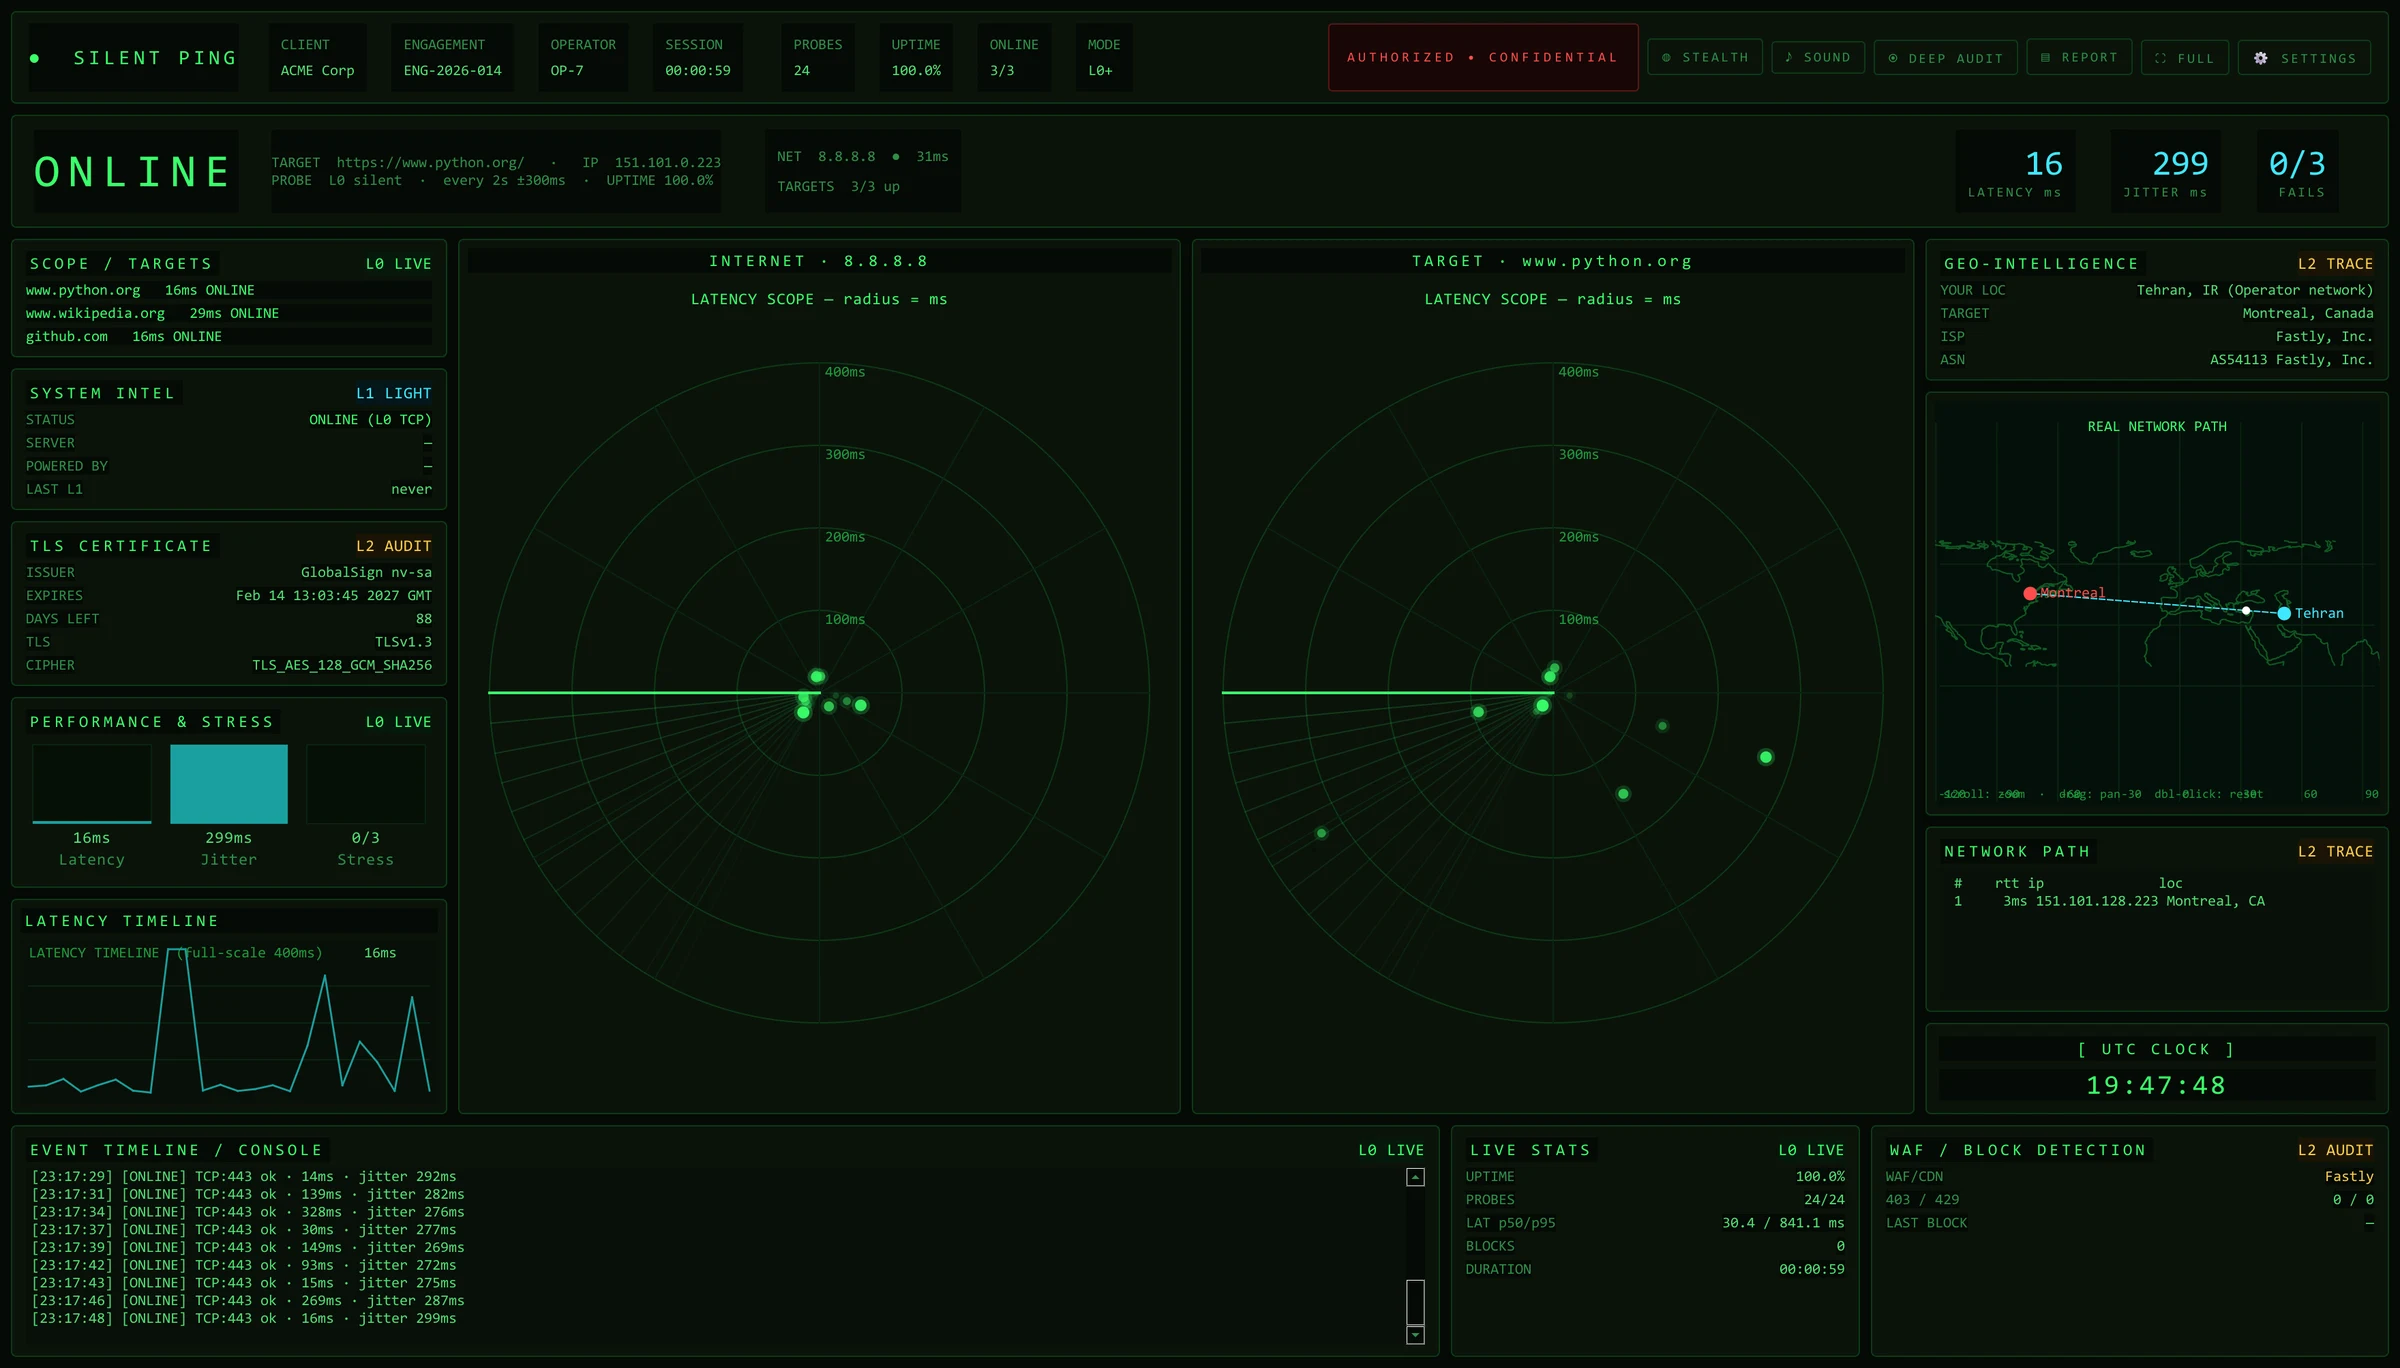
El ping normal responde a la pregunta equivocada
Suele estar bloqueado
Muchos cortafuegos y CDN descartan ICMP, así que un host silencioso no está necesariamente caído.
Hace ruido
Las ráfagas ICMP regulares e idénticas son fáciles de notar y puntuar para los sistemas de monitorización y los WAF.
No dice quién está caído
Una respuesta que no llega puede deberse a su conexión, a la ruta o al objetivo. Un solo número no los separa.
Silencioso por defecto, más profundo solo si lo pide
Solo la capa 0 se ejecuta por sí sola. Las capas más profundas son opcionales o manuales, y el modo sigiloso las desactiva.
Latido silencioso
Una única conexión TCP al puerto que elija, cronometrada y cerrada. Sin petición ni carga, así que no hay nada que un WAF pueda puntuar. El intervalo se aleatoriza con jitter para que el patrón no sea un metrónomo.
- Latencia, jitter y racha de fallos
- Objetivos de scope adicionales al mismo compás
- ICMP opcional a su lado
HEAD ligero
De vez en cuando una petición HTTP HEAD para leer el estado y las cabeceras del servidor. Desactivado por defecto.
- Desactivado por defecto
- Intervalo largo
- Deshabilitado en modo sigiloso
Auditoría profunda
Bajo demanda: el certificado TLS, una estimación de WAF/CDN a partir de las cabeceras de respuesta y un traceroute real con GeoIP.
- Emisor, caducidad, protocolo y cifrado
- Detección de WAF/CDN por firma
- Ruta salto a salto en un mapamundi
La consola en acción
Las imágenes siguientes proceden de una ejecución real de la aplicación contra un objetivo público.
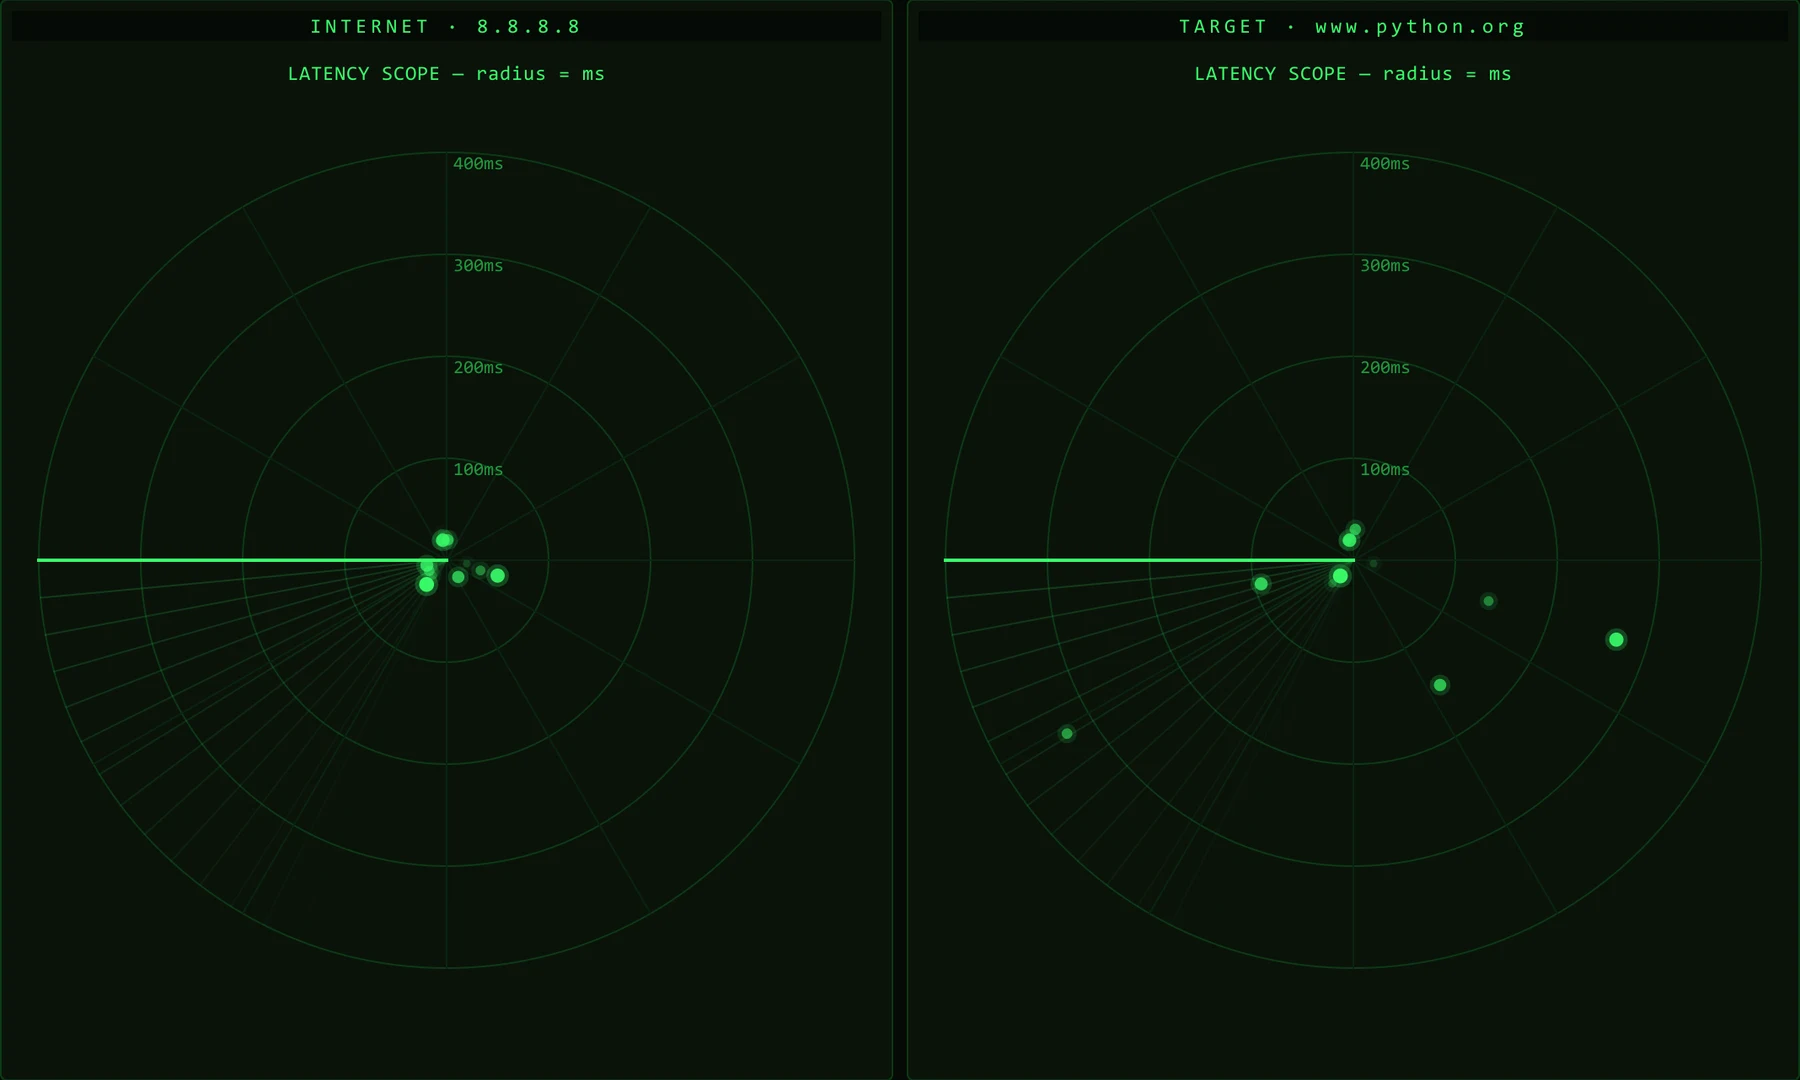
Dos radares, una respuesta
El radar de internet y el radar del objetivo van lado a lado. Cuando solo uno se pone rojo, sabe dónde está el fallo.
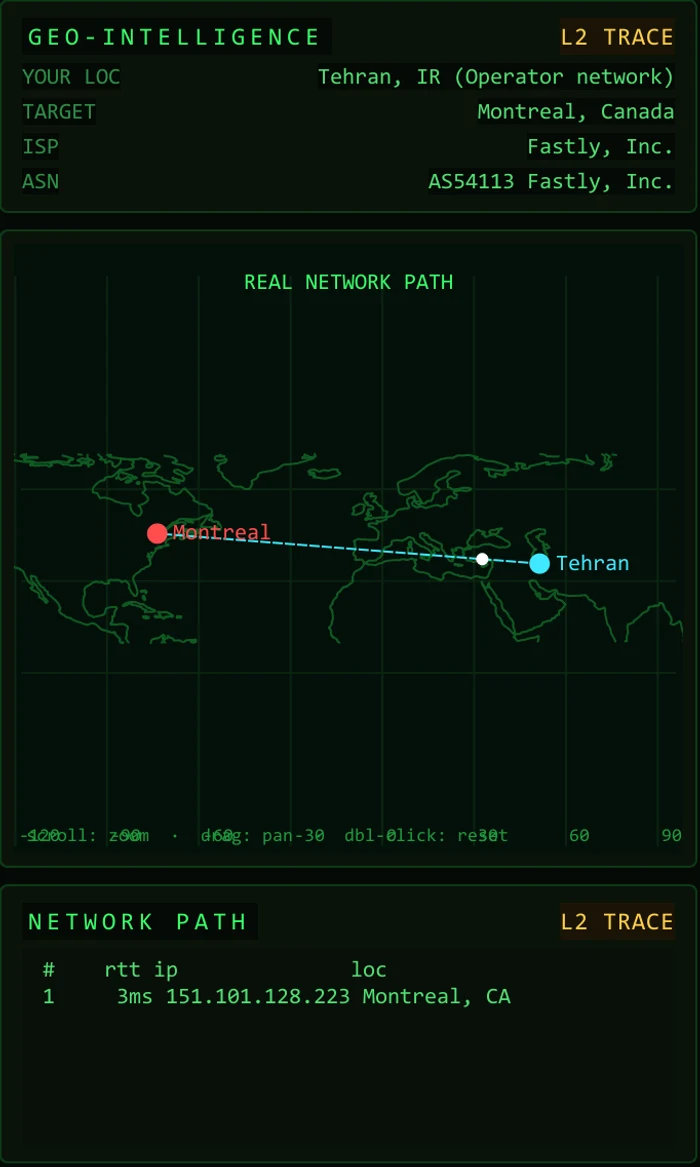
La ruta real
Un traceroute geolocalizado salto a salto y dibujado en un mapamundi, con la red y el proveedor del objetivo al lado.
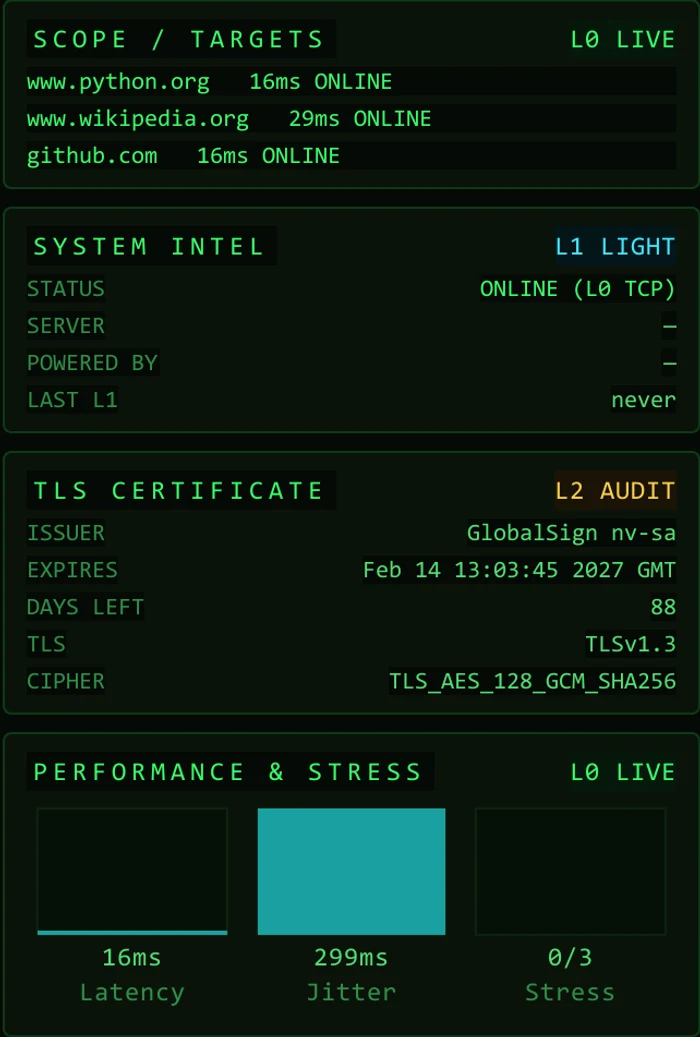
Certificado y WAF de un vistazo
Emisor, caducidad y días restantes, protocolo y cifrado, además del CDN o WAF delante del objetivo. Los cambios se marcan en el registro de eventos.

Un registro que se puede entregar
Cada sondeo, cambio y auditoría queda en una línea de tiempo de eventos, con disponibilidad, latencia p50 y p95 y recuento de bloqueos.
Hecha para el trabajo de campo
Doble radar
Su enlace y el del objetivo se miden por separado.
Temporización con jitter
Los intervalos de sondeo son aleatorios, de modo que no se ve un patrón fijo desde su lado.
Mosaicos de scope
Cualquier número de objetivos adicionales al mismo compás, cada uno con su estado y su latencia.
Modo sigiloso
Un interruptor desactiva toda comprobación más allá del latido silencioso.
Auditoría de TLS y WAF
Certificado, protocolo, cifrado y detección de WAF/CDN por firmas.
Mapa de ruta
Un traceroute real con GeoIP sobre un mapamundi con costas.
Grabación de sesiones
Cada sesión se escribe en un archivo JSONL para su análisis posterior.
Informe PDF
Cabecera con cliente, encargo y operador, estadísticas, TLS, ruta y eventos recientes en un solo PDF.
Incluye perfiles guardados, alertas sonoras y un modo quiosco a pantalla completa.
Uso autorizado
Silent Ping está pensado para monitorizar sus propios sistemas u objetivos que esté autorizado a evaluar. La consola muestra el aviso AUTHORIZED • CONFIDENTIAL en cada sesión.
Preguntas frecuentes sobre Silent Ping
¿Sustituye al ping?
Para comprobar la conectividad, sí. Mide la accesibilidad TCP en lugar del eco ICMP, que es de lo que realmente dependen sus usuarios.
¿Envía algo al objetivo?
La capa 0 solo abre y cierra una conexión TCP. Las comprobaciones HEAD, TLS, WAF y de ruta son opcionales o manuales y se desactivan en modo sigiloso.
¿En qué plataforma funciona?
Es una aplicación de escritorio escrita en Python (Qt) que se empaqueta en un único ejecutable de Windows.
¿Necesita internet?
El latido funciona allí donde se pueda llegar al objetivo. La geolocalización del mapa de ruta usa servicios GeoIP públicos y puede desactivarse.

¿Quiere verlo funcionando?
Podemos ejecutar Silent Ping en directo contra un objetivo de su propiedad y repasar juntos la salida.