
stfc.ir / jashnvareh
Toda la superficie de ataque de su organización, en un grafo vivo
Desde el primer subdominio olvidado hasta la cadena de ataque completa: la plataforma descubre sus activos, ejecuta más de 500 pruebas de seguridad sobre ellos, enlaza los hallazgos y entrega un informe documentado, reproducible y listo para la dirección; un trabajo que normalmente se reparte entre varios equipos, herramientas y contratistas.
- De la instalación a la primera ejecución
- 15minutos
- Evaluación pasiva
- 20minutos
- Evaluación activa y en profundidad
- 90minutos
- Pruebas y comprobaciones de seguridad por evaluación
- 500+pruebas
- Cobertura, desde DNS hasta apps móviles
- 12áreas
- Informe técnico y ejecutivo
- 70+páginas
No es una herramienta. Es un aparato de evaluación completo.
Las herramientas habituales muestran cada una una parte de la imagen: una encuentra subdominios, otra escanea puertos, una tercera genera informes. La plataforma reúne todas esas capas en un único núcleo y entrega algo que su suma no ofrece: una imagen conectada de cómo ve un adversario a su organización.
Un grafo, no una lista
Cada dominio, subdominio, IP, certificado, servicio y hallazgo es un nodo del grafo de activos. Las relaciones son visibles, el historial de cambios queda registrado y se indica el nivel de confianza en la titularidad de cada activo.
Los hallazgos se encadenan
Las debilidades aisladas se convierten en rutas de ataque de varias etapas mapeadas a MITRE ATT&CK, junto con los puntos ciegos que su equipo de monitorización probablemente no ve.
Ninguna afirmación sin evidencia
Cada hallazgo lleva una clase de evidencia y un comando reproducible. Una prueba fallida o bloqueada se registra como «no comprobada», nunca como «segura».
Soberana e independiente
Se ejecuta en su propia infraestructura, incluso en una red aislada. Los datos no salen de la organización y cada petición de red queda en un registro encadenado por hash.
Lo que su organización ve en la plataforma
Las imágenes siguientes son de la interfaz real de la plataforma Jashnvareh.
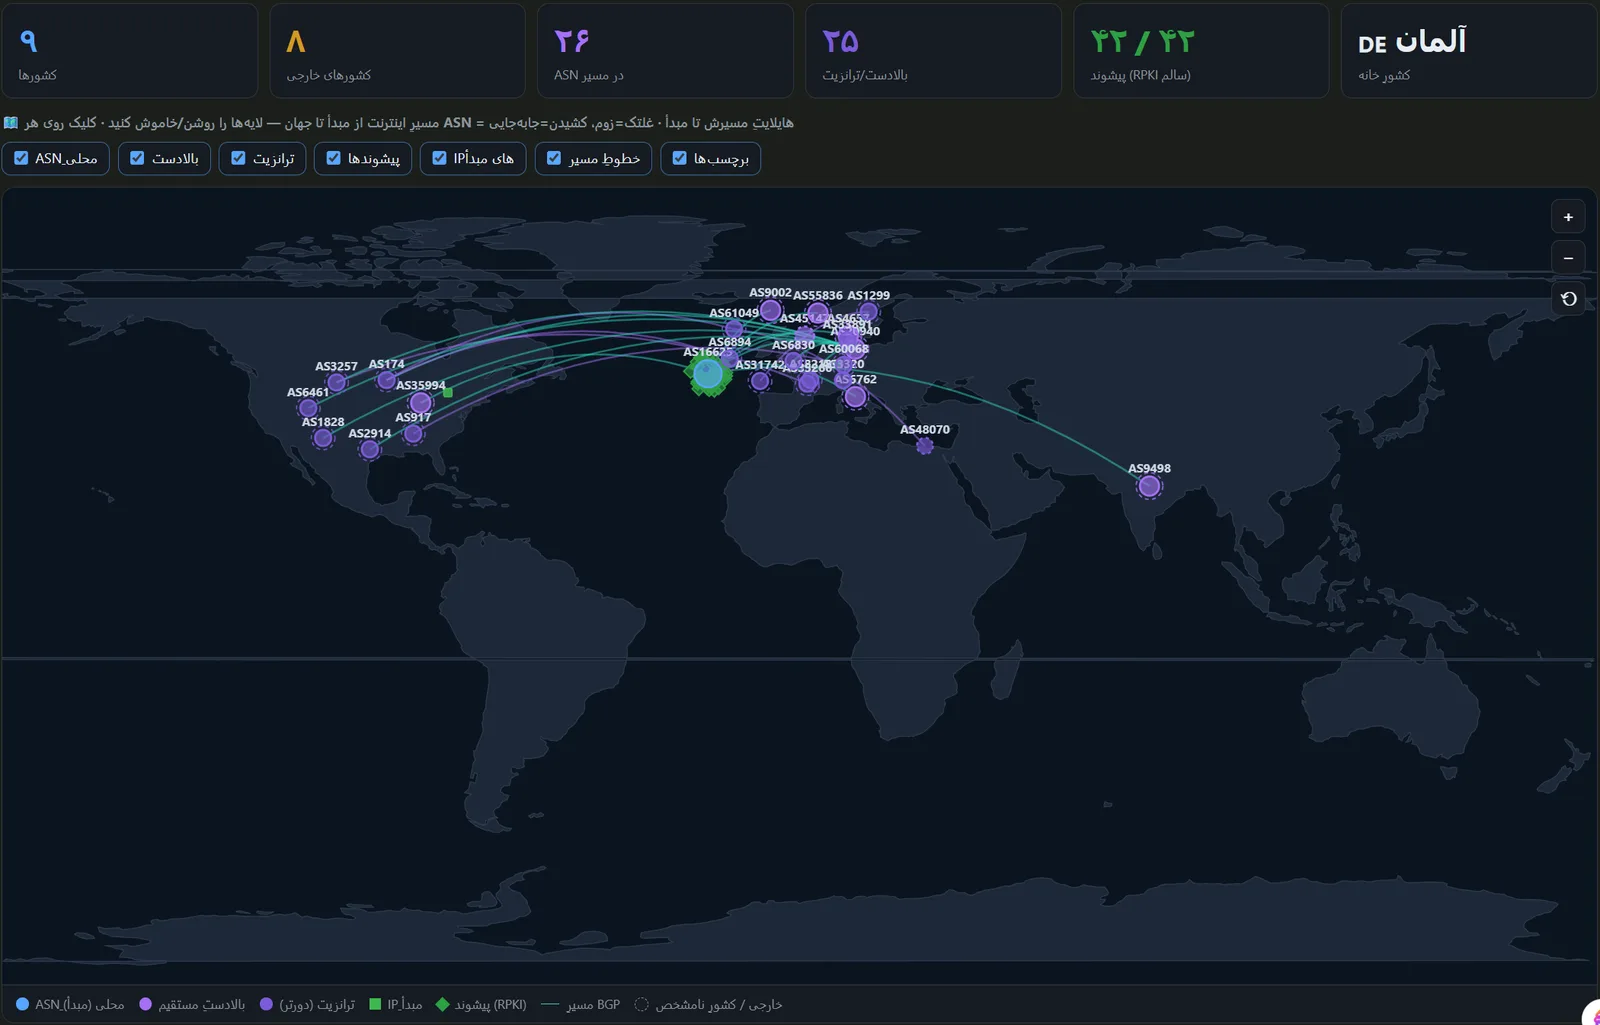
Mapa global de la superficie de ataque
Las rutas de red entre internet y sus activos, con proveedores ascendentes, tránsito y estado RPKI.
Grafo de relaciones entre activos
Cada dominio, IP, prefijo de red, ASN y proveedor en una sola vista, con los vínculos entre ellos.
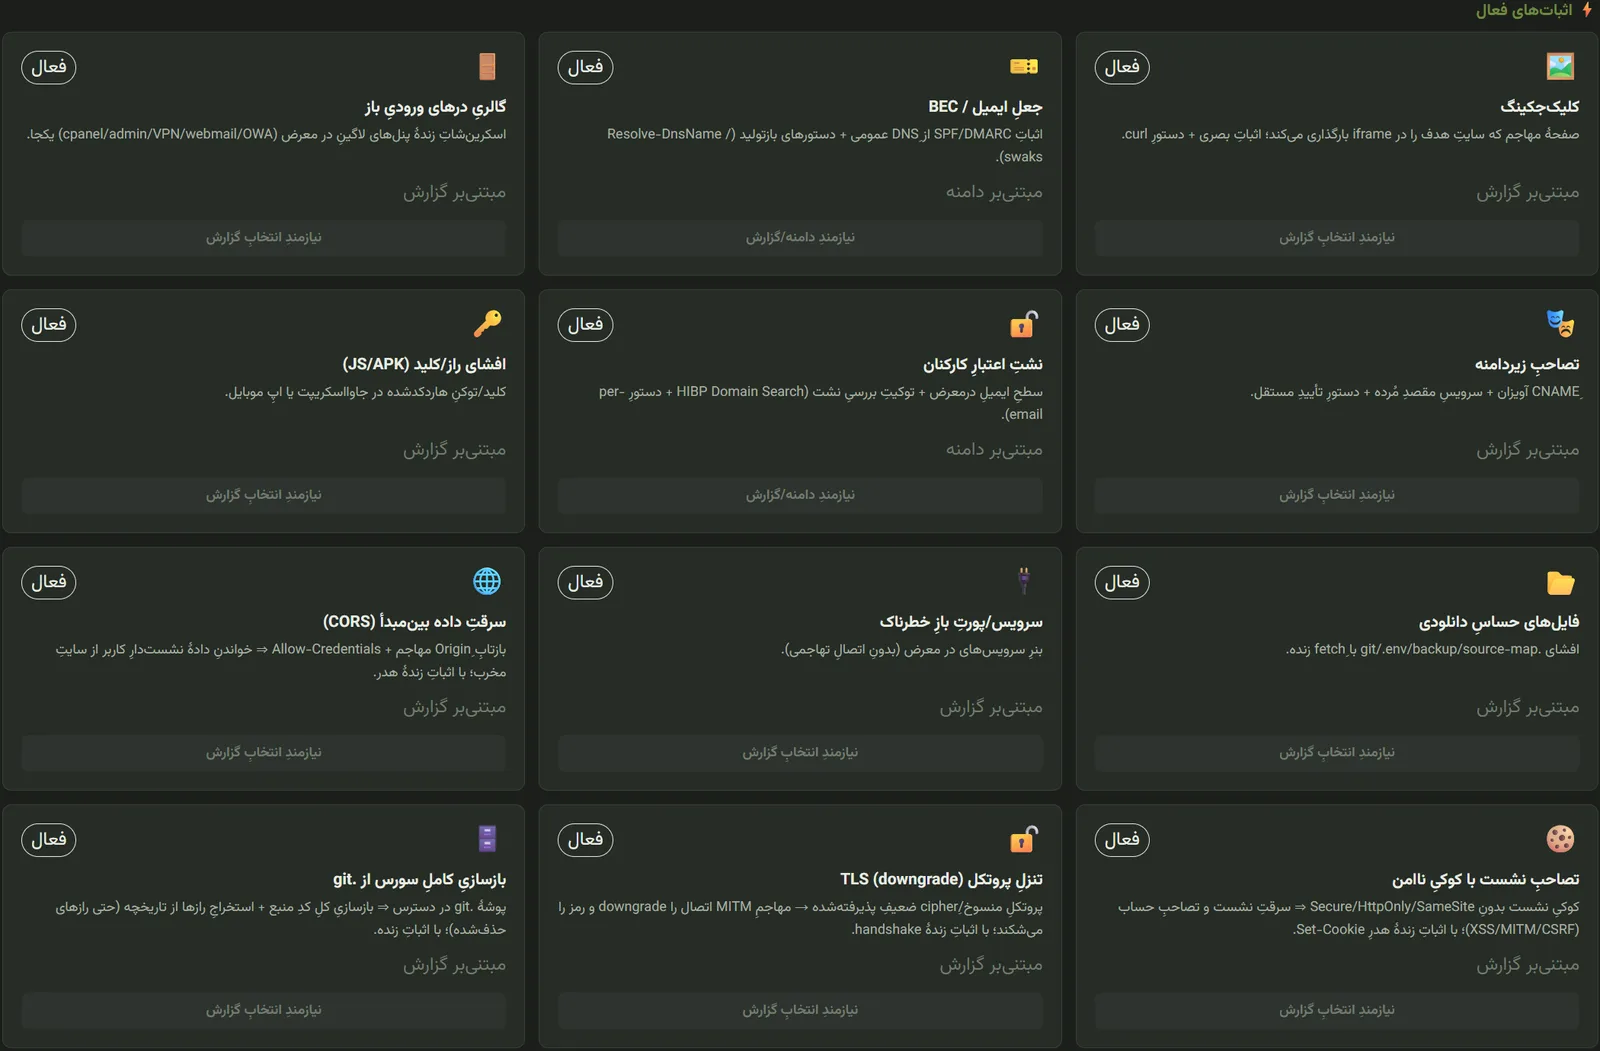
Centro de pruebas de concepto
Cada debilidad incluye una prueba segura y reproducible que su equipo puede ejecutar.
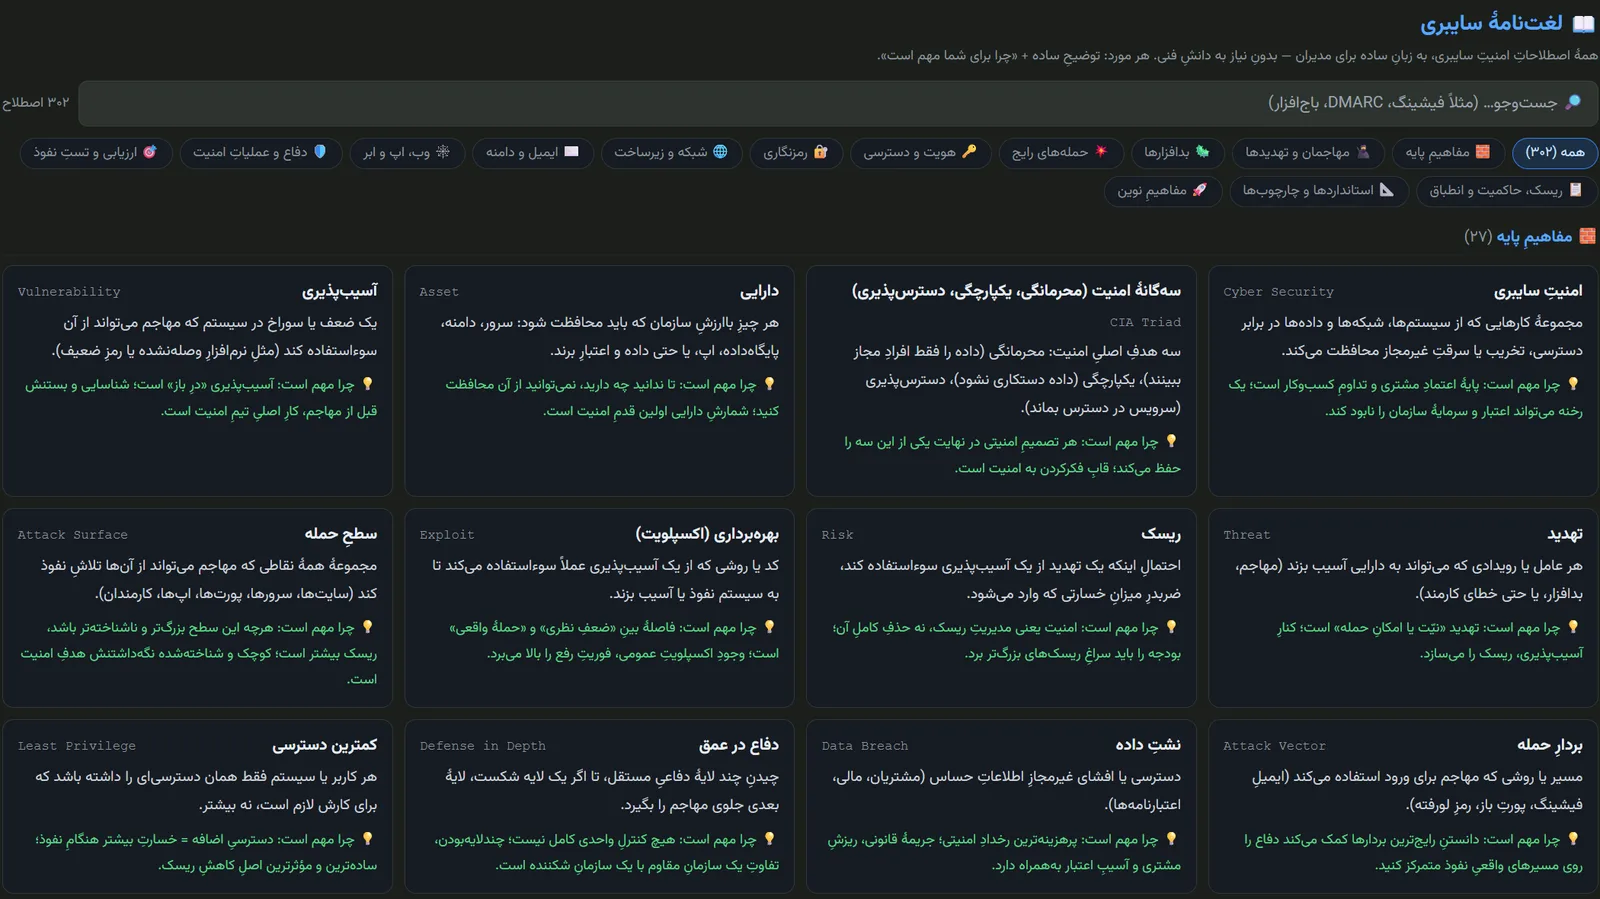
Glosario de ciberseguridad
Más de 300 términos de seguridad en lenguaje sencillo, para directivos y responsables.
Más de 500 pruebas en doce áreas
No es una lista publicitaria. Son las áreas que la plataforma examina realmente en cada evaluación.
Descubrimiento de activos y subdominios
- Enumeración de subdominios desde fuentes activas y pasivas
- Monitorización en vivo de Certificate Transparency
- Historial de archivo y Wayback
- Activos relacionados mediante huella de favicon e ID de rastreadores
- Activos en la nube y shadow IT
- Confianza en la titularidad de cada activo
Grafo de infraestructura y enrutamiento
- Mapa de ASN y prefijos de red
- Salud de rutas BGP y estado RPKI
- Identificación de CDN, alojamiento y proveedor
- Huella geográfica y topología
- Concentración de dependencias y puntos únicos de fallo
- Mapa del perímetro de red
DNS y dominios
- Inteligencia DNS y registros sensibles
- Verificación de toma de control de subdominios
- CNAME huérfanos
- Datos de registro y WHOIS
- Vigilancia de dominios similares y de phishing
Web y aplicaciones
- Cabeceras de seguridad y CSP
- CORS, CSRF y clickjacking
- XSS, inyección SQL, LFI, SSTI, SSRF
- Inyección de cabecera Host y CRLF
- Archivos de configuración, copias y repositorios expuestos
- Paneles de administración y CMS
API
- Inventario Swagger / OpenAPI
- Reconocimiento de GraphQL
- Control de acceso a nivel de objeto y función (BOLA / BFLA)
- Descubrimiento de parámetros ocultos
- Acceso sin autenticación
Autenticación y sesiones
- Configuración de JWT
- Estado de la autenticación multifactor
- Resistencia a fuerza bruta
- Atributos de seguridad de cookies y sesiones
- Evaluación tras el inicio de sesión con cuentas de prueba
TLS y criptografía
- Auditoría profunda de cifrados y protocolos
- Cadena de confianza y caducidad de certificados
- Vulnerabilidades TLS conocidas
- Radio de exposición de SAN
Correo y antisuplantación
- SPF, DKIM y DMARC
- Prueba práctica de suplantación del remitente
- Riesgo de phishing y BEC
- Salud del dominio de envío
Infraestructura y servicios
- Auditoría de puertos y servicios abiertos
- Huella de versiones y tecnologías
- Detección y comportamiento del WAF
- Antigüedad y soporte de las tecnologías en uso
- Vigilancia de disponibilidad
Fugas de datos y cadena de suministro
- Secretos y claves en archivos JavaScript
- Exposición en brechas públicas
- Herramientas DevOps y CI/CD expuestas
- Buckets y servicios en la nube abiertos
- Dependencias y scripts de terceros
Aplicaciones móviles
- Análisis estático de APK / XAPK
- Extracción de secretos y endpoints incrustados
- Permisos de alto riesgo
- Análisis ampliado con MobSF
Pagos y banca
- Auditoría de pasarelas de pago
- API de banca abierta
- Lógica de negocio y abuso de pagos
- Detección de identificadores personales (documento, IBAN, tarjeta)
- Identificación de WAF bancarios
Del hallazgo a la decisión
Una larga lista de vulnerabilidades no ayuda a quien decide. La plataforma convierte los hallazgos en prioridades, escenarios y acciones.
Inteligencia de vulnerabilidades
Cada versión de tecnología se contrasta con los CVE conocidos y se prioriza con la lista de explotación activa (CISA KEV) y la probabilidad de explotación (EPSS).
Cadenas de ataque
Varias debilidades combinadas en rutas de intrusión clasificadas, separando lo observado de lo que es una consecuencia probable.
Simulación del adversario
Perfiles de adversario y un plan de ataque paso a paso construido sobre los hallazgos reales de esa organización, no sobre escenarios genéricos.
Brecha de detección
Muestra qué tácticas del adversario probablemente quedan ocultas a su equipo de monitorización (SOC).
Motor de riesgo y corrección
Clasificación por impacto en el negocio, prioridad de corrección por niveles y una solución para cada hallazgo.
Repetición de pruebas y comparación
Cada hallazgo puede volver a probarse por separado tras la corrección, y dos rondas de evaluación se muestran lado a lado.
Monitorización continua (CTEM)
Evaluaciones programadas, registro de eventos de cambio en la superficie de ataque y notificaciones por webhook.
Fichas de contratistas
Atribución de activos a proveedores, puntuación de la postura de seguridad e informes comparativos entre contratistas.
La profundidad y la duración adecuadas para cada escenario
Según sus necesidades y las autorizaciones vigentes, la evaluación se ejecuta en uno de tres niveles.
Pasiva
Basada en la observación y en evidencia pública, sin interacción directa ni explotación. Segura para cualquier activo, incluso sin coordinación previa.
Menos de 20 minutos
Activa
Pruebas más profundas e intrusivas en escenarios definidos, con control de tasa y políticas seguras que evitan interrumpir el servicio objetivo.
Unos 90 minutos
Profunda / simulación de ataque
Análisis de cadenas de ataque, simulación de escenarios realistas del adversario y evaluación del impacto combinado de varias debilidades sobre el negocio.
Según el alcance
La evidencia confirmada siempre se mantiene separada de la hipótesis
La plataforma nunca presenta una hipótesis sin verificar como una vulnerabilidad demostrada. Cada hallazgo lleva un nivel de confianza declarado y un comando reproducible (curl, openssl, jadx), de modo que cualquier especialista pueda verificarlo de forma independiente.
- Hallazgo confirmado con evidencia directa
- Hallazgo que requiere validación manual
- Hipótesis propuesta para revisión del equipo técnico
$ curl -sI https://target/admin | head -1
$ openssl s_client -connect target:443 | openssl x509 -noout -enddate
Un informe que leen tanto la dirección como los ingenieros
Una evaluación, varias salidas para públicos distintos.
Resumen ejecutivo
La imagen del riesgo en el lenguaje de quien decide, con prioridades de acción e impacto estimado.
Informe técnico
Detalle de cada hallazgo: evidencia, comando de reproducción y corrección para el equipo técnico.
Informe confidencial y firmado
Salida en PDF con firma digital que garantiza autenticidad e integridad.
Correspondencia con normas
Hallazgos vinculados a PCI-DSS, NIST, ISO 27001 y requisitos nacionales.
Evidencia visual
Capturas de pantalla de los activos descubiertos, incluidas en el informe.
Panel en vivo
Vista de la flota de activos, mapa de exposición y tendencia del riesgo.
Potente, pero bajo control
Un sistema que pone a prueba superficies de ataque debe ser, a su vez, fiable y auditable.
Autorización antes de actuar
Ninguna prueba activa se ejecuta sin una autorización registrada para el objetivo.
Guardián de red
Control de salida fail-closed: la plataforma solo se comunica con objetivos autorizados.
Control de presión
Perfiles de tasa de peticiones que evitan interrumpir el servicio objetivo.
Registro a prueba de manipulación
Cada petición y decisión queda registrada con marca de tiempo y cadena de hash.
Identidad transparente
La plataforma se identifica en cada petición. No se oculta.
Modo de red aislada
Desplegable en entornos sin conexión a internet.
Supervisar a los supervisores de la ciberseguridad
Las empresas y contratistas responsables de proteger infraestructuras o de prestar servicios de TI a organizaciones sensibles también pueden estar expuestos a errores de configuración y fallos de seguridad. La plataforma permite una evaluación independiente que no se apoya en los informes del propio contratista. Observar una debilidad no demuestra por sí solo una intrusión, pero es una señal temprana para una validación independiente y una acción correctiva.
Independencia tecnológica y custodia de los datos
La plataforma es de desarrollo propio y su arquitectura permite un despliegue acorde con las políticas de su organización, límites de acceso definidos y control total de los datos, sin depender de infraestructura de procesamiento de terceros.
Respuestas breves a preguntas habituales
¿Qué es la plataforma Jashnvareh?
La plataforma Jashnvareh es un sistema integrado de gestión de la superficie de ataque externa (EASM) desarrollado por STFC. Descubre los activos de una organización expuestos a internet, ejecuta más de 500 pruebas de seguridad sobre ellos, enlaza los hallazgos en rutas de ataque y entrega un informe documentado y reproducible.
¿Cuánto dura una evaluación?
La puesta en marcha lleva unos 15 minutos, una evaluación pasiva menos de 20 minutos y una evaluación activa unos 90 minutos. Una evaluación profunda con simulación de ataque depende del alcance.
¿Es seguro evaluar servicios en producción?
Una evaluación pasiva se basa solo en la observación y en evidencia pública, sin interacción directa ni explotación. Las pruebas activas se ejecutan únicamente tras registrar una autorización para el objetivo y con control de la tasa de peticiones, para no interrumpir el servicio.
¿Dónde se guardan nuestros datos?
La plataforma se ejecuta en su propia infraestructura y puede desplegarse en una red aislada. Los datos no salen de la organización y no hay dependencia de infraestructura de procesamiento de terceros.
¿En qué se diferencia de un escáner de vulnerabilidades?
Un escáner devuelve una lista de hallazgos. La plataforma conecta los activos en un grafo, convierte debilidades aisladas en cadenas de ataque, mantiene la evidencia confirmada separada de la hipótesis y ofrece un comando reproducible para cada hallazgo.

Vea la plataforma sobre un dominio de ejemplo
En una sesión breve verá en directo el descubrimiento de activos, la evaluación y el informe resultante.